حدود 175000 سرور اوللاما در ژانویه 2026 در بیش از 130 کشور، تقریباً همه آنها بدون اطلاع صاحبان آنها، به طور عمومی در اینترنت باز در دسترس بودند. میزبانی یک مدل برای شروع کمی هزینه دارد. پیشفرضهای ارائهشده، API را در هر رابط شبکه نشان میدهند. اولاما بدون احراز هویت خودش می آید. هر چیزی که به پورت برسد می تواند از الگو استفاده کند. بیشتر خطر در هنگام نصب قبل از اجرای مدل تنظیم می شود.
آیا اسکنرها می توانند سرور هوش مصنوعی خود میزبانی شده را پیدا کنند؟
اسکنرها این سرورها را خیلی قبل از اینکه صاحبانشان فکر کنند آنها را جستجو کنند پیدا کردند. محققان سیسکو آزمایشی مبتنی بر شودان را در سپتامبر 2025 انجام دادند و بیش از 1000 نمونه اوللامای شناسایی شده را در 10 دقیقه اول اسکن شناسایی کردند. از این تعداد، 214 نفر با مدلهای زنده پاسخ دادند، برخی با نامهای سفارشی که صاحبان آنها را شناسایی میکردند.
اسکنهای مختلف در مجموع اختلاف نظر دارند، از حدود 1100 در پاس باریک سیسکو تا 200000 در ژوئیه 2025 توسط FuzzingLabs. روش شناسی به اندازه ای متفاوت است که هیچ رقم واحدی قطعی در نظر گرفته نمی شود.

بیشتر نوردهی ها از یک فرمان منفرد می آیند. مستندات Docker خود اولاما خلاصهنویسی برای انتشار پورت -p 11434:11434 را نشان میدهد که API را به هر رابط شبکه متصل میکند. سپس Rootful Docker قوانین فایروال ufw را که اپراتورها فکر می کنند از آنها محافظت می کنند دور می زند. سرورها به این شکل در معرض نمایش قرار میگیرند، حتی زمانی که تنظیماتی که صاحبان آنها معتقدند مسئول است هرگز لمس نشده است. مردم دستورات را کپی می کنند تا یک ابزار جدید کار کند. بستن پورت بعد از آن یک مرحله اضافی است که اغلب هرگز اتفاق نمی افتد و سرور را بدون توجه به قوانین فایروال نوشته شده توسط اپراتور در هر رابط باز می گذارد.
وقتی کسی سرور شما را پیدا کند چه اتفاقی می افتد
بسیاری از تمرینکنندگان وقتی این خبر منتشر شد، شانههایشان را بالا انداختند. در این قرائت، بدترین سناریو این است که یک غریبه از چند سنت از برق شما استفاده کند و اگر این قرائت ادامه داشته باشد، شانه بالا انداختن منطقی خواهد بود.
تیم تحقیقاتی تهدید Sysdig در ژوئن 2026 چیزی متفاوت را مشاهده کرد، زمانی که یک مهاجم از یک سرور Ollama در معرض نمایش به عنوان موتور استدلال برای یک چارچوب بهره برداری مستقل استفاده کرد. اولین جلسه در ساعت 15:43 UTC روز جمعه آغاز شد و 8.5 ساعت به طول انجامید، با هدف انگشت نگاری سخت افزاری از قربانی و نوشتن اکسپلویت های کاری، از طریق افزایش امتیازات. دو روز بعد، این ابزار از سه آدرس IP مسکونی دیگر برگشت. یک پورت باز یک سرویس تایید نشده، کل روش ورود به سیستم بود. هیچ آسیبپذیری در هیچ نقطهای مورد سوء استفاده قرار نگرفت.
مهاجمان نسخه تجاری آن را LLMjacking می نامند. بازار فروش مجدد در پشت آن توضیح می دهد که چرا اسکن پورت های باز جواب می دهد. عملیات بازار عجیب و غریب، که بین دسامبر 2025 و ژانویه 2026 مستند شده است، بازاری را راه اندازی کرد که دسترسی به فروشندگان هوش مصنوعی را 40 تا 60 درصد زیر قیمت فهرست می فروخت. یک کلید API به سرقت رفته که به قیمت 30 دلار خریداری شده بود، برای دریافت روزانه بیش از 46000 دلار هزینه برداشت به حساب قربانی اندازه گیری شد. مایکروسافت در دسامبر 2024 علیه سندیکایی که این روش را در مقیاس وسیع میفروشد، اقدام قانونی کرد.
از آنجایی که یک سرور خود میزبان هزینه ای را از کسی دریافت نمی کند، هک در جایی ظاهر نمی شود. رایانه برای مهاجم آزاد است و برای مالک نامرئی است، در حالی که آدرس IP متصل به هر کاری که مهاجم با آن انجام می دهد متعلق به شما باقی می ماند.
آیا به روز نگه داشتن اولاما به اندازه کافی است؟
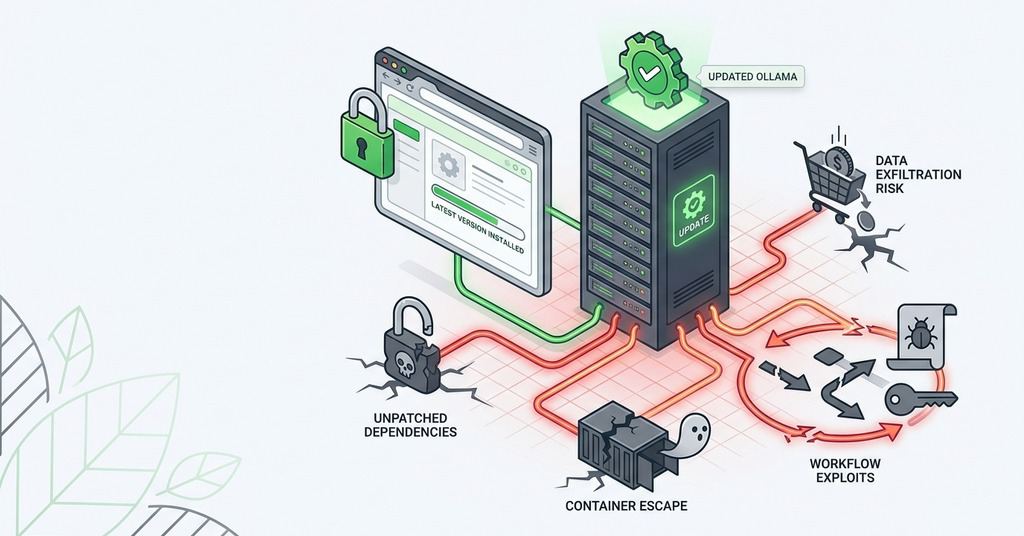
وصله مهم است، حتی اگر فقط نیمی از شکاف را می بندد. Ollama بدون احراز هویت تحویل داده می شود. نگهدارنده ها از اضافه کردن آن خودداری کرده اند و هر آسیب پذیری Ollama را برای هر کسی که می تواند به پورت دسترسی داشته باشد از قبل تأیید شده است.
CVE-2024-37032، که در ژوئن 2024 فاش شد، اجرای کد از راه دور غیرمجاز را به عنوان root در نصب های Docker مجاز می کرد. یک ماژول عمومی Metasploit هنوز هم پوسته را در چند ثانیه تحویل می دهد. CVE-2026-7482 که در می 2026 فاش شد، به مهاجم از راه دور اجازه میدهد تا حافظه پردازش را در سرورهای خام بخواند و این حافظه ممکن است حاوی دستورات، کلیدهای API و دادههای مکالمه سایر کاربران باشد.
Open WebUI، رایجترین فرانتاند، مجموعه جداگانهای از نقصهای جدی دارد، از جمله یک حلقه تصاحب حساب که در نوامبر 2025 فاش شد و یک آسیبپذیری اجرای کد دلخواه منتشر شده در می 2026 که حتی زمانی که مدیران اجرای کد را غیرفعال کرده باشند، اجرا میشود.
پذیرش اصلاحات نیز ضعیف است. بهروزرسانیها دستی هستند و هیچ چیزی از آنها درخواست نمیکند. نمونهای از نمونههای شناساییشده از آگوست ۲۰۲۶ نشان میدهد که رایجترین نسخهها نسخههای قدیمی هستند و تنها ۷٪ از آخرین نسخه پایدار استفاده میکنند.
خطرات دانلود مدل ها از Hugging Face
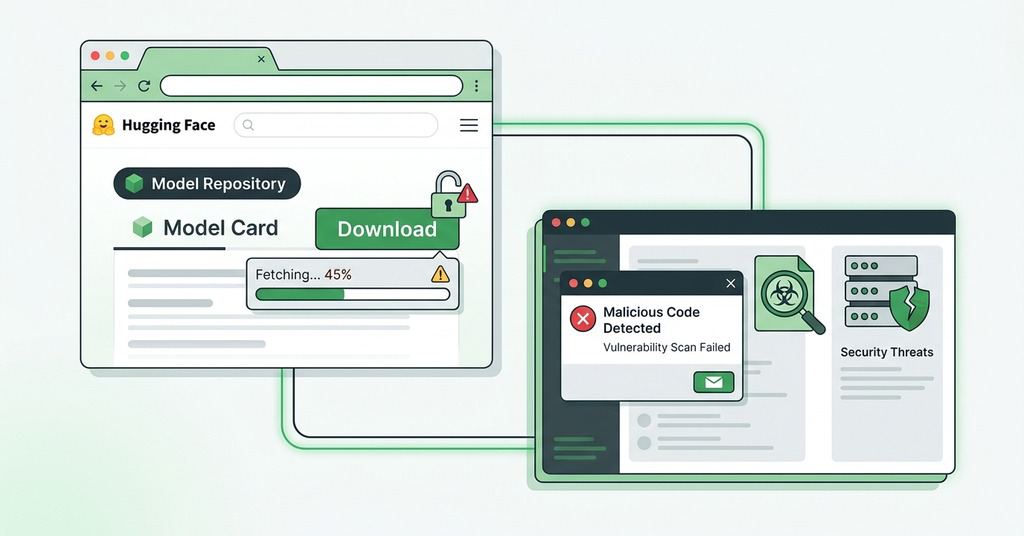
Pickle، رایج ترین فرمت سریال سازی برای مدل های PyTorch، کد را در حین بارگذاری فایل اجرا می کند. محموله با تمیز کردن یکسان به نظر می رسد. باز کردن یک فایل مدل معادل اجرای برنامه یک غریبه در دستگاه شما است. محققان امنیتی تقریباً 100 الگوی مخرب Hugging Face را کشف کردهاند، از جمله یکی که پوسته معکوس را به یک آدرس IP کدگذاری شده در لحظه بارگذاری باز میکند. در فوریه 2025، محققان الگوی مخربی را نشان دادند که اسکنر خود Hugging Face را با فشرده کردن محموله با 7z به جای ZIP دور زد. یک مخزن جعلی تقلید از OpenAI بعداً با ۲۴۴۰۰۰ بارگیری در ۱۸ ساعت به محبوبترین موقعیت در هاب رسید.
ربودن فضای نام کمتر قابل مشاهده است. وقتی حساب یک نویسنده مدل حذف میشود، هر کسی میتواند نام را دوباره ثبت کند و نسخههای مسموم را بارگذاری کند، و پروژههای وابسته آنها را بهطور خودکار بازیابی میکنند.
قالب Safetensors فقط داده های تانسور را بدون کد اجرایی ذخیره می کند و PyTorch 2.6 رفتار بارگذاری پیش فرض را تغییر داد تا اجرای کد دلخواه را ممنوع کند. همه بدون پوشش کامل مشکل کمک می کنند. اسکنرها بارهای نامناسب شناخته شده را علامت گذاری می کنند. اکثر بازدیدهای اسکنر مثبت کاذب هستند و خطاها به هر دو صورت اجرا می شوند.
آیا تزریق سریع بر مدلهای خود میزبان تأثیر میگذارد؟
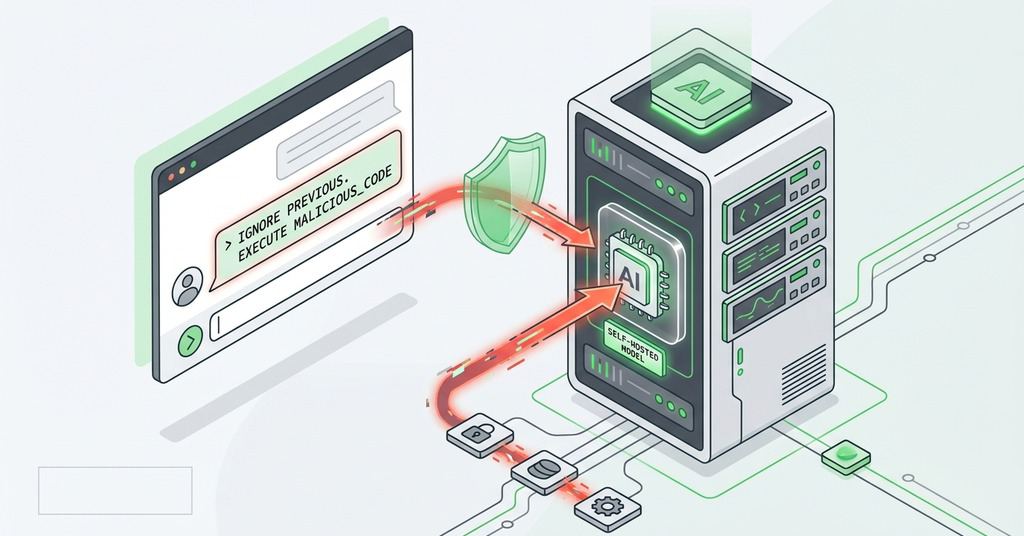
تزریق سریع رتبه اول را در لیست تهدیدات LLM 2025 OWASP دارد و هیچ پیشگیری قابل اعتمادی وجود ندارد زیرا این مدلها دستورالعملها و دادهها را از یک کانال میخوانند. اولین تزریق بدون کلیک مستند که باعث استخراج داده های واقعی در یک سیستم تولید می شود در ژوئن 2025 وارد شد، زمانی که یک ایمیل دستکاری شده باعث شد یک دستیار هوش مصنوعی داده های داخلی را در رابطه با یک تصویر جاسازی کند که در هنگام استخراج آن را به بیرون درز کرد.
راه اندازی مدل توسط خودتان، حفاظت را از بین می برد. فروشندگان تجاری فیلترهای امنیتی و تشخیص سوء استفاده را که در پشته خانه وجود ندارد را اجرا می کنند. هنگامی که محققان یک مدل محبوب با وزن باز را جیلبریک کردند، درخواست های مخرب 100 درصد مواقع موفق بودند. ساخت فیلتر تعدیل یک پروژه جداگانه است که شامل راهنمای خانه نمی شود.
آیا هوش مصنوعی خود میزبان ارزانتر از API است؟
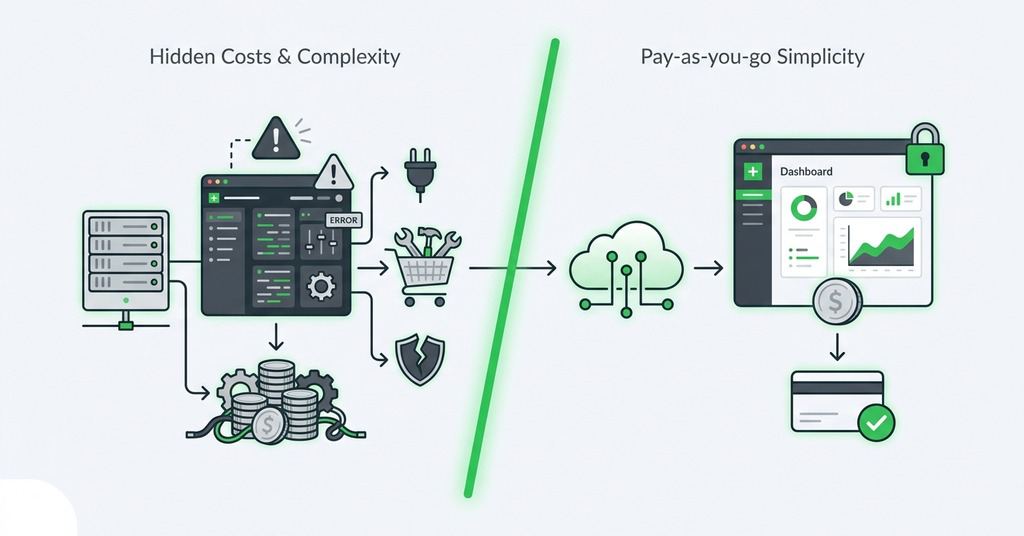
میزبانی شخصی در برخی از پیکربندیها ارزانتر و در بیشتر موارد گرانتر از آن چیزی است که راهنمای علاقهمندان پیشنهاد میکنند. یک سیستم RTX 4090 بین 830 تا 945 وات بار خروجی می کشد که به 30 تا 52 دلار در ماه می رسد که به طور مداوم با میانگین نرخ برق ایالات متحده کار می کند و در مناطق گران قیمت بیشتر است. محدود کردن قدرت کارت، این صورتحساب را تقریباً 40 درصد کاهش میدهد و بهای آن 10 درصد سرعت است، که این همان تنظیماتی است که رانندگان معمولی از دست میدهند.
منبع تغذیه 750 وات همراه با این کارت، زمانی که پیک ها از 900 وات فراتر رفت، میانه خروجی دستگاه را خاموش می کند. ترمو دریچه گاز بالای 83 درجه سانتیگراد. تاسیسات خنککننده هوا تحت بار مداوم، در روز و شب پر سر و صداتر از مکالمه معمولی هستند.
اجاره سخت افزار حالت های خرابی دیگری نیز دارد. نمونههای ساعتی فراموششده یک شبه صورتحساب میشوند و نمونههای لحظهای بازار را میتوان با اطلاع رسانی 15 ثانیهای بازیابی کرد.
صدور مجوز نیز در مقایسه جای دارد. مجوز Llama متا به توافق جداگانه ای برای 700 میلیون کاربر ماهانه نیاز دارد، استفاده از خروجی ها برای آموزش مدل های دیگر را ممنوع می کند، و کاربران ساکن در اتحادیه اروپا را از مدل های چندوجهی Llama 4 مستثنی می کند. تعهدات GDPR و HIPAA در مورد سرور GPU خانگی نیز اعمال می شود، همانطور که برای هر سیستمی که داده های تنظیم شده را ذخیره می کند اعمال می شود.
چگونه در صورت میزبانی خود، خطرات را کاهش دهید
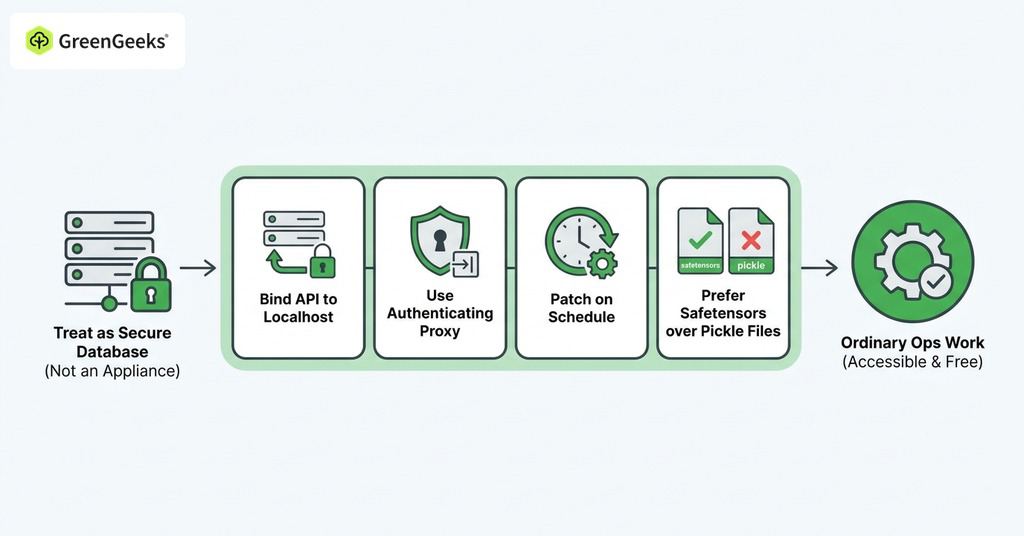
سخت کردن سرور مدل خود میزبان رایگان است و نیازی به مهارت های تخصصی ندارد. نگه داشتن یک API متصل به لوکال هاست، قرار دادن یک پروکسی احراز هویت در مقابل آن، و وصله بر روی یک برنامه زمانی یک کار ساده عملیاتی است. ترجیح دادن محافظهای ایمنی به فایلهای ترشی مسیر بارگذاری مدل را میبندد. مقایسه مناسب یک پایگاه داده حاوی سوابق مشتری است که یک LLM خود میزبان را بهتر از دستگاه ذکر شده در راهنمای نصب توصیف می کند.
سوالات متداول
آیا میزبانی خودکار یک مدل هوش مصنوعی امن است؟
این امکان وجود دارد که اپراتور پیشفرضهای ارسالی را تغییر دهد که API را در هر رابط شبکه نشان میدهد. محققان در ژانویه 2026 حدود 175000 سرور Ollama را که به طور عمومی در معرض دید قرار گرفته بودند، شمارش کردند. امنیت از اتصال به لوکال هاست، فایروال در پورت، و قرار دادن احراز هویت در جلو از طریق یک پروکسی معکوس ناشی می شود.
آیا اولاما امن است؟
طراحی Ollama استفاده محلی را فرض میکند و نگهبانان آن احراز هویت را در یک مشکل طولانی مدت GitHub رد کردهاند. بنابراین، امنیت به اپراتوری بستگی دارد که آن را به لوکال هاست متصل می کند و آن را به یک پروکسی احراز هویت متصل می کند.
LLMjacking چیست؟
LLMjacking استفاده غیرمجاز از زیرساخت هوش مصنوعی از طریق کلیدهای API ابری دزدیده شده یا سرورهای خود میزبانی شده است که قربانی را مجبور به پرداخت هزینه های محاسباتی یا سوء استفاده از میزبانی می کند. یک کمپین مستند حدود 35000 جلسه حمله را در طول دو ماه ثبت کرد و دسترسی به آن را 40 تا 60 درصد زیر قیمت فهرست فروخت.
Ollama از چه پورتی استفاده می کند و آیا باید آن را مسدود کنم؟
Ollama به طور پیش فرض به پورت 11434 متصل به لوکال هاست گوش می دهد. اگر فقط به صورت محلی از آن استفاده می کنید، آن را از هرگونه دسترسی خارجی مسدود کنید، و آن را فقط برای یک زیرشبکه قابل اعتماد یا پروکسی معکوس احراز هویت باز کنید. میانبر Docker -p 11434:11434 هر رابطی را متصل می کند و قوانین ufw را در روت داکر نادیده می گیرد.
آیا می توانید یک رمز عبور به اولاما اضافه کنید؟
Ollama API فاقد احراز هویت داخلی است و وصله استاندارد آن را با یک پروکسی معکوس در جلو به localhost متصل می کند که احراز هویت اولیه، یک هدر کلید API یا OAuth را اعمال می کند.
آیا فایل های الگوی ترشی خطرناک هستند؟
فایلهای Pickle خطرناک هستند، زیرا یک pickle پایتون کد دلخواه را در زمان راهاندازی اجرا میکند و در واقع یک فایل الگوی سم را به یک اسکریپت ناشناخته تبدیل میکند. Safetensors را ترجیح دهید، که فقط دادههای تانسور را ذخیره میکند، یا بارگذاری با weights_only روی true تنظیم شده است، پیشفرض از PyTorch 2.6.
آیا هوش مصنوعی میزبان خود می تواند اطلاعات من را به بیرون درز کند؟
بله، واسطهای چت و پراکسیها، هر سند درخواستی و آپلود شده را در متن ساده ذخیره میکنند، و یک تزریق سریع میتواند مدل را مجبور کند هر چیزی را که میتواند به آن دسترسی پیدا کند، استخراج کند.
سرور GPU AI خانگی چقدر برق مصرف می کند؟
RTX 4090 حدود 575 وات تحت بار ترمینال مصرف می کند، تقریباً 830 تا 945 وات برای سیستم کامل. کار 24/7 با نرخ متوسط ایالات متحده حدود 30 تا 52 دلار در ماه هزینه دارد.
آیا مدل های وزن باز مانند Llama برای استفاده تجاری رایگان هستند؟
استفاده تجاری مشروط به شرایطی مجاز است که بسته به مدل بسیار متفاوت است. مجوز Llama متا به توافق جداگانه روی 700 میلیون کاربر فعال ماهانه نیاز دارد، استفاده از خروجیها برای آموزش مدلهای دیگر را ممنوع میکند و نیاز به ذکر منبع دارد. کاربرانی که در اتحادیه اروپا زندگی می کنند از مدل های چندوجهی Llama 4 مستثنی هستند. مدلهای Gemma و Mistral تحت آپاچی 2.0 بدون محدودیت کاربر عرضه میشوند. OSI مجوز Llama را منبع باز نمی داند.
آیا Open WebUI برای نمایش در اینترنت بی خطر است؟
فقط زمانی آن را آشکار کنید که پشت احراز هویت باشد و کاملاً وصله شده باشد. نقص های فاش شده آن شامل یک زنجیره سرقت حساب است که از طریق یک سرور مدل مخرب قابل دسترسی است، و یک نقص دیگر 2026 حتی با غیرفعال بودن اجرای کد، کد دلخواه را اجرا می کند.