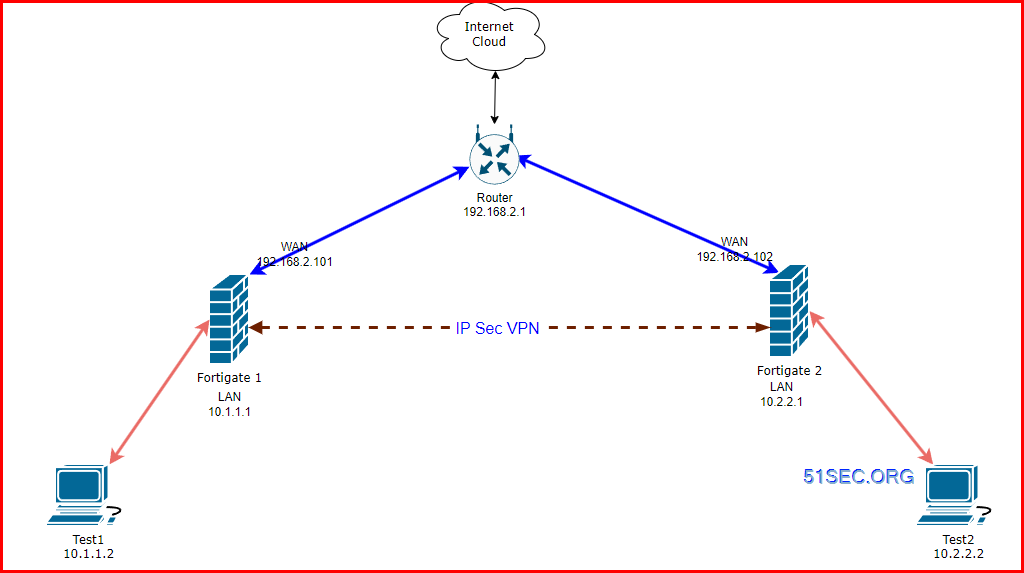
1 با استفاده از جادوگر سفارشی یک VPN ایجاد کنید
یک آدرس IP برای رابط تونل خود تنظیم کنید.
لطفا توجه داشته باشید اگر از دائمی استفاده می کنید مجوز ارزیابی، رابط شما فقط به سه محدود خواهد شد که این رابط کاربری نیز به حساب رابط تونل شما می باشد. اگر از حد 3 فراتر رفتید، رابط اضافی، مانند رابط تونل شما، آدرس IP پیکربندی شده پس از راه اندازی مجدد از بین می رود.
2 قوانین سیاست امنیتی ایجاد کنید تا ترافیک VPN را مجاز کنید
مطمئن شوید که قوانین دو جهتی را پوشش می دهند.

(اختیاری) بهترین تمرین:
با همان مسیر دیگری ایجاد کنید مقصداما تغییر دهید فاصله اداری به 200 و برای رابطانتخاب کنید سیاه چاله. این بهترین روش برای تونلهای IPsec VPN مبتنی بر مسیر است، زیرا تضمین میکند که در صورت خراب شدن تونل IPsec، ترافیک زیرشبکه راه دور FortiGate از طریق مسیر پیشفرض ارسال نمیشود.

3 BGP را در رابط تونل فعال کنید
تنظیمات BGP محلی برای Fortigate 1:
شماره AS محلی: 65511
شناسه روتر: (BGP ID) 192.168.1.1 (VTI IP)
همسایه: شناسه BGP همتا از راه دور و شماره AS از راه دور: 192.168.1.2 65512

پیکربندی شبکه پخش

4 تست
وضعیت BGP را بررسی کنید:
- دریافت اطلاعات روتر خلاصه bgp
- اطلاعاتی در مورد همسایگان روتر bgp بدست آورید
- اطلاعاتی در مورد شبکه bgp روتر دریافت کنید
- دریافت اطلاعات روتر جدول مسیریابی bgp
- اطلاعاتی در مورد همسایگان روتر bgp بدست آورید
مسیرهای دریافتی - اطلاعاتی در مورد همسایگان روتر bgp بدست آورید
مسیرها - روتر پاک کردن bgp همه نرم را اجرا کنید
- تشخیص اطلاعات سطح bgp روتر آی پی
- دیاگ آی پی روتر bgp همه را فعال کنید
- دیاگ آی پی روتر bgp نشان می دهد
- روتر exec همه bgp را پاک کنید
- تشخیصی آی پی روتر bgp همه غیر فعال است
- بازنشانی خطای تشخیص
دیاگ
دستورات BGP را مشخص کنید
- تشخیص آی پی روتر bgp همه را فعال کنید
- تشخیص اطلاعات سطح bgp روتر آی پی
- عیبیابی را برای اشکالزدایی فعال کنید
دستورات Diag VPN Tunnel
- اشکال زدایی تشخیصی را فعال کنید
- تحلیلگر بسته های تشخیصی
- ike برنامه تشخیصی و اشکال زدایی
- لیست با دیاگ تونل های vpn
- دریافت وی پی ان ike gateway
- نام تونل ipsec vpn را دریافت کنید
تشخیص جریان ترافیک BGP
# خطاهای بازنشانی تشخیصی
# عیبیابی اشکالزدایی را غیرفعال میکند
# عیبیابی فیلتر جریان اشکالزدایی را پاک میکند
# تشخیص ردیابی جریان اشکال زدایی را متوقف می کند
# اشکال زدایی 179 تشخیص پورت فیلتر جریان
# عیبیابی جریان، نام تابع را فعال میکند
# تشخیص ردیابی جریان اشکال زدایی 454545 اجرا می شود
# عیبیابی جریان، iprope را فعال میکند
# عیبیابی، مهر زمانی کنسول اشکالزدایی را فعال میکند
# تشخیص اشکال زدایی را فعال کنید
برای توقف اشکال زدایی
# عیبیابی اشکالزدایی را غیرفعال میکند
# خطاهای بازنشانی تشخیصی
# عیبیابی فیلتر جریان اشکالزدایی را پاک میکند
# تشخیص ردیابی جریان اشکال زدایی را متوقف می کند
دستورات ضبط بسته
- پکیج اسنیفر تشخیصی
آ می تواند یک نام رابط یا “هر” برای همه اینترفیس ها باشد. - یک عملکرد فیلتر بسیار قدرتمند است که با جزئیات بیشتر توضیح داده خواهد شد.
به معنای سطح پرحرفی همانطور که قبلاً توضیح داده شد. تعداد بسته هایی که sniffer قبل از توقف می خواند. اگر وجود ندارد مقدار (یا تعداد = 0)، Sniffer برای همیشه اجرا می شود تا زمانی که با آن متوقف شود . - a – بسته ها را با زمان UTC مطلق علامت گذاری می کند.
- l – (حروف کوچک L) بسته ها را با زمان دستگاه LOCAL علامت گذاری می کند.
- (خالی / بدون حرف) – نسبت به شروع ضبط.
- diag sniffer packet port2 هیچ 1 3
- بسته sniffer diag هیچ کدام 5 1
- بسته sniffer تشخیصی wan1 ‘src 10.109.16.137 و net 172.26.48.0/20’ 1 3
- diag sniffer packet wan1 ‘host 10.109.16.137 and host 172.26.48.0/20’ 1 3
- بسته sniffer تشخیصی wan1 ‘src 10.109.16.137 and tcp’ 1 3
- diag sniffer packet wan1 ‘host 10.109.16.137 and host 172.26.48.21 and tcp port 80’ 1 3
- بسته sniffer تشخیصی تصادفی “host 10.10.10.10” 4 10
- 4 سطح 4 مفصل است
- 10 یعنی 10 بسته
کلیپ های ویدئویی
VPN مبتنی بر قانون در مقابل VPN مبتنی بر مسیر
به طور پیشفرض اینها VPNهای مبتنی بر مسیر در FGT هستند، باید در قابلیت مشاهده ویژگیها متوجه شوید که VPNهای مبتنی بر قانون بهطور پیشفرض غیرفعال هستند. میتوانید از همه 0ها در انتخابگرها استفاده کنید و به مسیریابی خود اجازه دهید آنچه را که به رابط تونل VPN مسیریابی شده و در نهایت رمزگذاری شده است (مقیاسپذیرترین گزینه) مدیریت کند.
دامنه های رمزگذاری (گاهی اوقات در vpn مبتنی بر مسیر می توان روی 0.0.0.0/0 تنظیم کرد) نام های مختلف، دامنه های رمزگذاری، انتخابگرهای IP، نقشه های رمزنگاری، شناسه های پروکسی و غیره دارند. کاری که آنها انجام می دهند این است که مشخص می کنند کدام آدرس های IP مجاز به عبور از تونل VPN هستند. تفاوت اصلی FortiGate بین VPN های مبتنی بر مسیر و VPN های مبتنی بر خط مشی این است که VPN های مبتنی بر خط مشی معمولاً از انتخابگرهای فاز 2 برای تعیین اینکه آیا ترافیک باید به داخل تونل VPN منتقل شود یا خیر استفاده می کنند. VPN های مبتنی بر مسیر از مسیریابی برای تعیین اینکه آیا ترافیک را به تونل VPN منتقل کنند یا خیر، استفاده می کنند. یک راه آسان برای فکر کردن به آنها هنگام کار با VPN های مبتنی بر مسیر این است که آنها یک ACL قطعی برای ترافیک هستند من میتوانم از VPN استفاده کنید بنابراین حتی اگر یک بسته را به VPN فوروارد کنید، اگر با انتخابگرها مطابقت نداشته باشد، فوروارد نخواهد شد.
به عنوان یک نکته، می توانید از VPN مبتنی بر مسیر در یک طرف و VPN مبتنی بر قانون در سمت دیگر استفاده کنید. این اغلب با ASA های Cisco (مبتنی بر قانون) به FortiGates (معمولاً به عنوان مبتنی بر مسیر مستقر می شوند) اتفاق می افتد. بخش مهم این است که تا زمانی که انتخابگرهای IP مطابقت دارند، همه چیز باید خوب کار کند. نقشههای رمزنگاری ASA معمولاً باریک هستند، بنابراین FortiGate معمولاً دارای نوعی انتخابگر IP است.
توصیه عمومی VPN: (از https://www.reddit.com/r/fortinet/comments/13i7jdm/eli5_routebased_vs_policybased/)
-
از VPN های مبتنی بر مسیر استفاده کنید. آنها پیش فرض در FortiGates هستند.
-
شناسههای پراکسی را 0.0.0.0/0 بگذارید (مگر اینکه بخواهید بسیار امن باشید) زیرا قوانین فایروال باید کنترل کنند که چه ترافیکی مجاز به جریان است.
- یک خط مشی برای تعریف «ترافیک جالب» ایجاد شده است. ترافیک جالبی از طریق تونل IPSec هدایت خواهد شد.
- این خط مشی باید شامل یک شبکه محلی (شبکه مبدا) و یک شبکه راه دور (شبکه مقصد) باشد. همچنین میتواند شامل پورتهای TCP/IP مبدا و مقصد باشد، اگرچه کمتر رایج است.
- یک رابط شبه برای تونل IPSec ایجاد می شود. این رابط نمی تواند به طور مستقیم با آن تعامل داشته باشد – یعنی. رابط را نمی توان در فایروال منطقه یا در جداول مسیر ارسال کرد.
VTI (مبتنی بر مسیر) IPSec توسط اکثر فروشندگان لوازم امنیتی پشتیبانی می شود و برای برخی گزینه پیش فرض است. VTI برای تعریف ترافیک جالب به سیاست تونل متکی نیست. بلکه یک رابط تونلی ایجاد می کند که مانند هر رابط غیر تونلی دیگری رفتار می کند. در زیر توضیحات کامل تری از ویژگی های VTI آورده شده است:
- آدرس دهی IP – رابط تونل معمولاً یک آدرس IP دارد. برای مثال، رابط تونل ممکن است دارای IP 10.0.0.1/30 باشد. سپس رابط تونل همتا 10.0.0.2/30 خواهد بود. کاربران می توانند اتصال IP را در تونل با پینگ کردن 10.0.0.2 از 10.0.0.1 آزمایش کنند. برای ایجاد یک رابط بدون شماره، IP رابط را روی 0.0.0.0 قرار دهید.
- امنیت – تونل را می توان با فایروال منطقه مشخص کرد. یک رابط تونل می تواند به یک منطقه امنیتی جداگانه تعلق داشته باشد و سیاست هایی را می توان برای کنترل جریان ترافیک از طریق رابط تونل تعریف کرد.
- مسیریابی – مسیرهای استاتیک را می توان برای استفاده در رابط تونل تعریف کرد. پروتکل های مسیریابی پویا می توانند از رابط تونل استفاده کنند. به عنوان مثال، مجاورت های OSPF را می توان در سراسر تونل تشکیل داد.
- تشخیص – ضبط بسته را می توان در رابط تونل انجام داد. این می تواند هنگام عیب یابی ترافیک تونل ارزشمند باشد.
توجه: https://customer.cradlepoint.com/s/article/What-is-the-difference-between-VTI-and-policy-based-IPSec
برای اتصال چندین سایت با زیرشبکه های منحصر به فرد در یک توپولوژی VPN ساده Hub-and-Spoke، IPSec مبتنی بر قانون باید کافی باشد. چنین توپولوژی در زیر نشان داده شده است (توجه داشته باشید که هیچ همپوشانی زیرشبکه ای در توپولوژی مبتنی بر قانون وجود ندارد):

VTI راه حل پیشنهادی برای ایجاد یک شبکه VPN (جزئی یا کامل) یا هنگام استفاده از زیرشبکه های همپوشانی است. چنین توپولوژی در زیر نشان داده شده است:
تونل VTI در مقابل تونل GRE
مراحل پیکربندی FortiGate برای GRE
مرحله 1: فاز 1
show vpn ipsec phase1-interface
config vpn ipsec phase1-interface
    edit "PRI_REMOTESITE"
        set interface "port1"
        set peertype any
        set net-device disable
        set proposal aes256-sha256
        set dhgrp 2
        set remote-gw 6.17.184.247
        set psksecret ENC ROcEi7SM0.....Zg==
    next
مرحله 2: فاز 2
FGT # show vpn ipsec phase2-interface
config vpn ipsec phase2-interface
    edit "PRI_REMOTESITE"
        set phase1name "PRI_REMOTESITE"
        set proposal aes256-sha256
        set pfs disable
        set encapsulation transport-mode
    next
حالت انتقال GRE است (IPv6، IPv4، پروتکل های دیگر). حالت پیش فرض تونل است: VTI (IPv4)
NETSEC-FGT # show system gre-tunnel
config system gre-tunnel
    edit "PRI_GRE"
        set interface "PRI_REMOTESITE"
        set remote-gw 6.17.184.247
        set local-gw 10.254.3.5
    next
مرحله 4: رابط ها:
رابط پیکربندی
رابط نمایش
   edit "PRI_REMOTESITE"
        set vdom "root"
        set ip 10.254.3.5 255.255.255.255
        set type tunnel
        set remote-ip 6.17.184.247 255.255.255.255
        set snmp-index 7
        set interface "port1"

    edit "PRI_GRE"
        set vdom "root"
        set ip 172.31.255.254 255.255.255.255
        set type tunnel
        set remote-ip 172.31.255.253 255.255.255.255
        set snmp-index 9
        set interface "PRI_REMOTESITE"
مرحله 5: BGP
NETSEC-FGT # show router bgp
config router bgp
    set as 65515
    set holdtime-timer 30
    config neighbor
        edit "172.31.255.253"
            set capability-graceful-restart enable
            set ebgp-enforce-multihop enable
            set soft-reconfiguration enable
            set remote-as 22222
        next
        edit "172.31.255.249"
            set capability-graceful-restart enable
            set ebgp-enforce-multihop enable
            set soft-reconfiguration enable
            set remote-as 22222
            set route-map-out "OUT-TO-MPN"
        next
    end
    config network
        edit 1
            set prefix 10.254.0.0 255.255.0.0
        next
        edit 2
            set prefix 10.111.1.0 255.255.255.0
        next
    end
مرحله 6: پیکربندی خطای مربوط به BGP
نقشه مسیر و لیست پیشوندها
NETSEC-FGT # show router route-map
config router route-map
    edit "OUT-TO-MPN"
        config rule
            edit 1
                set match-ip-address "OUT-TO-MPN"
                set set-aspath "65515"
                unset set-ip-prefsrc
            next
        end
    next
end

NETSEC-FGT # show router prefix-list
config router prefix-list
    edit "OUT-TO-MPN"
        set comments "PRE-PEND"
        config rule
            edit 1
                set prefix 10.254.0.0 255.255.0.0
                unset ge
                unset le
            next
            edit 2
                set prefix 10.111.1.0 255.255.255.0
                unset ge
                unset le
            next
        end
    next
end
مرحله 7: سیاست
قوانین فایروال برای اجازه ترافیک بین LAN و رابط IPSec، بین رابط GRE و رابط IPSec
منابع
- VPN مبتنی بر مسیر Point را بررسی کنید
- https://yurisk.info/2010/03/26/fortigate-bgp-configure-and-debug/
- https://docs.fortinet.com/document/fortigate/6.2.16/cookbook/426761/site-to-site-vpn-with-overlapping-subnets


