فرض کنید شرکت شما از شما خواسته است که یک MPLS VPN برای مشتری ایجاد کنید که می خواهد دو شعبه شرکت را به یکدیگر متصل کند.
اما مشتری در هر دو سایت از یک شماره BGP AS استفاده می کند و بنا به دلایلی نمی تواند آن را تغییر دهد.
شما باید این مشکل را با ارائه یک پیوند و رفع هرگونه پیکربندی نادرست حل کنید.
در این پست به نحوه پیکربندی نوع MPLS-L3VPN می پردازیم.
شرایط استفاده خواهد شد:
P =>روتر ارائه دهنده
PE =>روتر انتهایی ارائه دهنده
CE =>روتر پایان مشتری
آدرس های IP مانند توپولوژی هستند.
با استفاده از توپولوژی زیر:
طراحی شبکه ISP را نشان می دهد که توسط سه روتر نشان داده شده است که برخی از آنها روتر P (R5) و برخی دیگر روترهای PE (R2, R3) هستند.
از سوی دیگر، ما دو طرف توپولوژی خواهیم بود تا روترهای CE را نشان دهیم.
ISP AS#253 خواهد بود در حالی که مشتری AS#65000 خواهد بود
ISP از OSPF استفاده می کند و فقط (area0) می توانید همین کار را با هر IGP دیگری انجام دهید، اما البته IS-IS و OSPF به دلایل واضح بهترین هستند.
پیکربندی OSPF در رابط های زیر فعال است:
R5 E0/0، E0/1، Loopback0
R2 E0/0، Loopback0
R3 E0/1، Loopback0
MPLS LDP در همان رابطها به جز Loopbackها فعال است.
دستور فعال کردن MPLS:
1. فعال کردن آن تحت یک رابط فرمان اختیاری است IP #MPLS
2. گزینه فعال کردن هنگام استفاده از یک فرآیند OSPF است #MPLS LDP AUTOCONFIG
چگونه جدول MPLS FIB را نمایش دهیم؟
R5#نمایش جدول جستجوی mpls
محلی خروجی پیشوند برچسب بایت خروجی پرش بعدی
برچسب برچسب یا شناسه تونل رابط تغییر
16 Pop Label 2.2.2.2/32 176893 Et0/0 10.25.0.2
17 پاپ تگ 3.3.3.3/32 178410 Et0/1 10.35.0.3
R5#
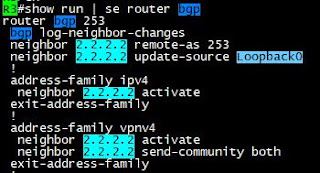
خوب، اکنون زمان پیکربندی BGP VPNv4 بین دو PE (R2,R3) است، که همانطور که در توپولوژی مشاهده می شود، تونلی است که ما بین دو روتر ایجاد می کنیم.
ما با استفاده از رابط های حلقه بک، همتاسازی را تشکیل خواهیم داد.
R2:
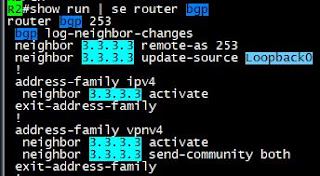
R3:
سپس از VRF در رابط های PE به CE استفاده می کنیم و VRF را روی R2، R3 Route Delimiter RD 65000:65000 پیکربندی می کنیم.
Route Target برای صادرات و واردات (65000:65000).
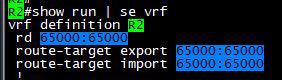
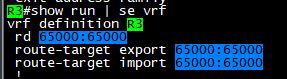
ما باید اینترفیس ها را تحت این VRF ها اضافه کنیم و آدرس های IP را روی رابط های روتر روترهای CE پیکربندی کنیم.
اکنون eBGP را بین PE و CE فعال می کنیم
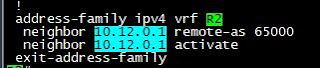
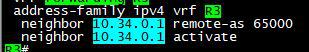
در سمت CE، این یک پیکربندی معمولی eBGP خواهد بود، اما ما حلقه بک CE را در جدول BGP نیز تبلیغ خواهیم کرد تا بتوانیم بعداً برای آزمایش از آن استفاده کنیم.
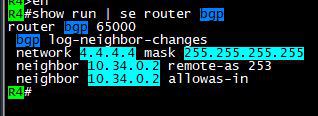
تنها چیزی که منحصر به CE است، گزینه (AllowAS-IN) را در BGP اضافه می کنیم تا به روز رسانی های دریافتی BGP AS 65000 در هر یک از روترها که باید به طور پیش فرض در BGP به عنوان مکانیزم پیشگیری از حلقه مسدود شوند، اجازه می دهد.
البته ما گزینه دیگری برای انجام در سمت ISP داریم که (AS-override) است اما این بار از (Allow-AS-IN) استفاده خواهیم کرد.
R4، R5 از همان تنظیمات استفاده می کنند:
اکنون اجازه دهید شروع به تأیید تبادل تنظیمات و مسیرها بین دو CE کنیم:
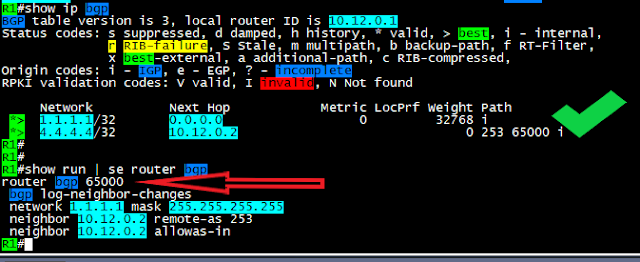
همانطور که در خروجی #show ip bgp مشاهده می کنید که R1 رابط Loopback 1.1.1.1/32 خود را تبلیغ می کند و همچنین Loopback 4.4.4.4/32 R4 را دریافت می کند.
به مسیر AS یا R1 توجه کنید تا به 4.4.4.4/32 (253، 65000) برسد و این به این دلیل است که R1 اجازه می دهد همان AS به BGP آن تزریق شود.
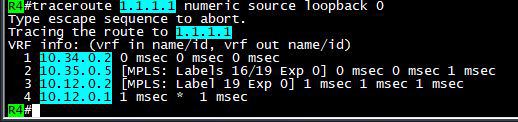
خوب، حالا بیایید ردیابی بین دو Loopback انجام دهیم:
موفق باشید!
می توانید فایل آزمایشگاه EVE را از اینجا دانلود کنید
امیدوارم این مفید بوده باشد!
سامر آر سالم.