در بیشتر موارد، یک پیش اضافه در تغییر جریان ترافیک بسیار موثر است. با این حال، هر افزوده اضافی به سرعت نسبت به قبلی کمتر کارآمد می شود و صرف نظر از اینکه مسیر چقدر طولانی شود، برخی از ترافیک به سادگی جابجا نمی شوند. بعداً در این پست، به برخی مشکلات مربوط به مسیرهای بیش از حد طولانی AS خواهیم پرداخت، اما ابتدا، بیایید سعی کنیم اثربخشی مقادیر مختلف مسیرهای قبل از AS را درک کنیم.
با گذشت زمان، ارتباطات بین شبکه هایی که اینترنت را تشکیل می دهند، تنگ تر شده است. در حال حاضر، میانگین طول مسیر AS مشاهده شده در نقاط به خوبی متصل در شبکه، حدود 4.5 AS hops است و اگر از کاشت بذر چشم پوشی کنیم، نیم جهش کمتر است. از آنجایی که اکنون ارتباطات مستقیم زیادی بین AS های ترانزیت وجود دارد، این بدان معنی است که اغلب تعداد AS هاپ ها در مسیرهای مختلف یکسان است. یک نمونه تصادفی از اطلاعات جمع آوری شده توسط پروژه RouteViews نشان می دهد که به ازای هر دو شبکه ترانزیت که اطلاعات BGP خود را با RouteViews به اشتراک می گذارند، در اکثر موارد بیش از 75٪ از مسیرهای AS دارای طول یکسانی هستند.
این بدان معناست که اگر به یکی از این شبکه های ترانزیتی اضافه کنیم، حداقل 75 درصد از مقاصد اکنون مسیر طولانی تری را جلوتر از مسیر اضافه شده می بینند و بنابراین مسیر کوتاه تری را جلوتر از مسیر غیر پیشروی می بینند. که به نوبه خود منجر به انتقال حجم عظیمی از ترافیک از مسیر از پیش اضافه شده به مسیر غیر از پیش اضافه شده می شود. بنابراین غیرعادی نیست که یک prepend باشد هم کارآمد.
توجه داشته باشید که این فقط برای ترافیک ورودی برای مهندسی ترافیک اعمال می شود. اگر یک شبکه فقط یک پیشوند را برای بقیه جهان تبلیغ کند، آن پیشوند می تواند به یک همسایه BGP خاص اضافه شود یا خیر. اگر شبکه ای پیشوندهای بیشتری را اعلام کند، ممکن است برخی از آنها را اضافه کند، اما برخی دیگر را نه. مثل همه شبکه ها دریافت می کنم تعداد زیادی پیام، به راحتی می توان آنها را به صورت انتخابی از قبل اضافه کرد تا به مهندسی ترافیک خوب برای ترافیک خروجی دست یابد.
بیایید نگاهی به خوب، بد و زشت جاده پیش رو AS بیندازیم.
خوبی: زمانی که پیش قرار دادن کار می کند
برای اینکه همه بتوانند بفهمند که پیش اضافه کردن چگونه کار می کند، بیایید به مثال ساده شده زیر نگاه کنیم. یک شبکه با هشت سیستم مستقل در شکل زیر نشان داده شده است. AS 10 و 20 ارائه دهندگان حمل و نقل هستند که اتصال به ASes 1، 200، 300 و 400 را فراهم می کنند. AS 10 همچنین خدمات حمل و نقل را به AS 100 و AS 20 به AS 500 ارائه می دهد.
AS 1 در سمت چپ پیشوند 192.0.2.0/24 را تبلیغ می کند که توسط AS 10 و 20 به مشتریان خود در سمت چپ منتشر می شود. هرگاه یک AS پیشوند AS بعدی را اعلام کند، شماره AS خود را به سمت چپ مسیر AS موجود اضافه می کند.
در نتیجه، AS 200، 300، و 400 اکنون دو گزینه برای رسیدن به 192.0.2.0/24 دارند: 10 1 به AS 10 یا 20 1 به AS 20. در این مثال، قوانین شکست BGP باعث AS 200 و 300 می شود. برای ترجیح دادن مسیر از طریق AS 10 و AS 400، مسیر عبور از AS 20. (این با علامت > بر روی مسیرهای ترجیحی نشان داده می شود.) AS 100 و 500 از تنها مسیری که در دسترس هستند، به ترتیب از طریق AS 10 و AS 20 استفاده می کنند.
نتیجه این است که ترافیک از AS 100، 200، و 300 و همچنین ترافیک از AS 10 از طریق پیوند به AS 10 به AS 1 می رسد. ترافیک از ASes 400، 500 و 20 از طریق AS 20 می رسد. بنابراین تقسیم ترافیک است 4 : 3 (57% : 43%). (برای سادگی، فرض می کنیم که هر AS به اندازه AS 1 ترافیک ایجاد می کند.)
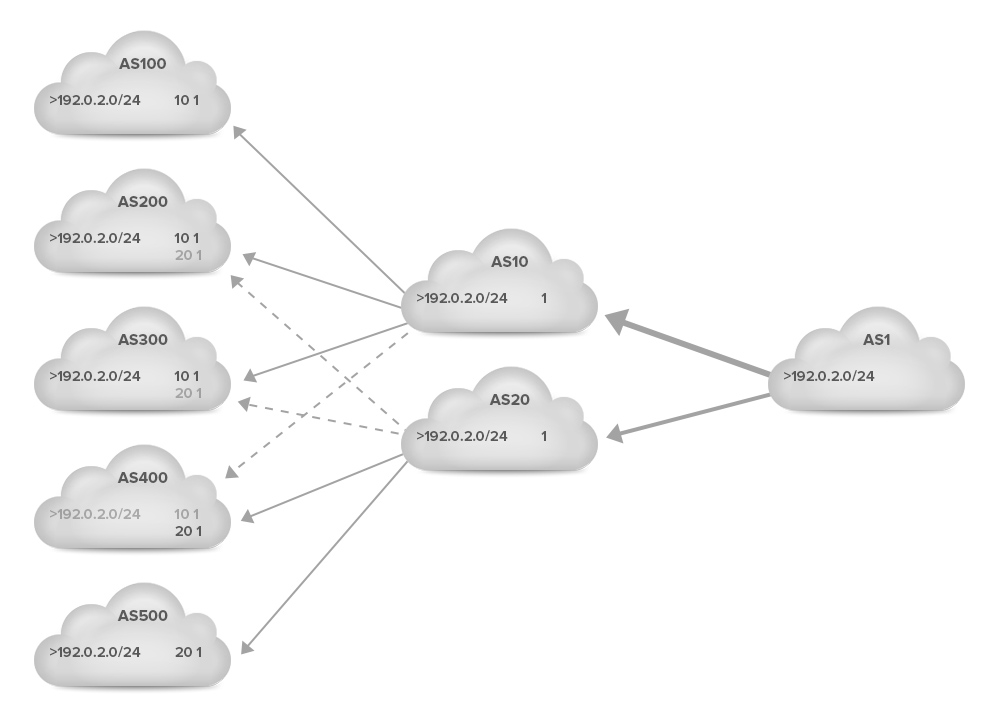 اکنون فرض کنید که پیوند به AS 20 ظرفیت بیشتری دارد یا استفاده از آن ارزان تر از پیوند به AS 10 است. بنابراین AS 1 می خواهد ترافیک بیشتری را از طریق AS 20 و کمتر از طریق AS 10 دریافت کند. برای دستیابی به این، AS 1 یک نسخه اضافی اضافه می کند. شماره AS آن (مقدمه) در سمت چپ مسیر پیام AS پیشوند 192.0.2.0/24 به AS 10. این در شکل زیر نشان داده شده است. خطوط یکدست مسیرهای ترجیحی را نشان می دهد، از مسیرهای چین دار استفاده نمی شود زیرا مسیر دیگری ترجیح داده می شود.
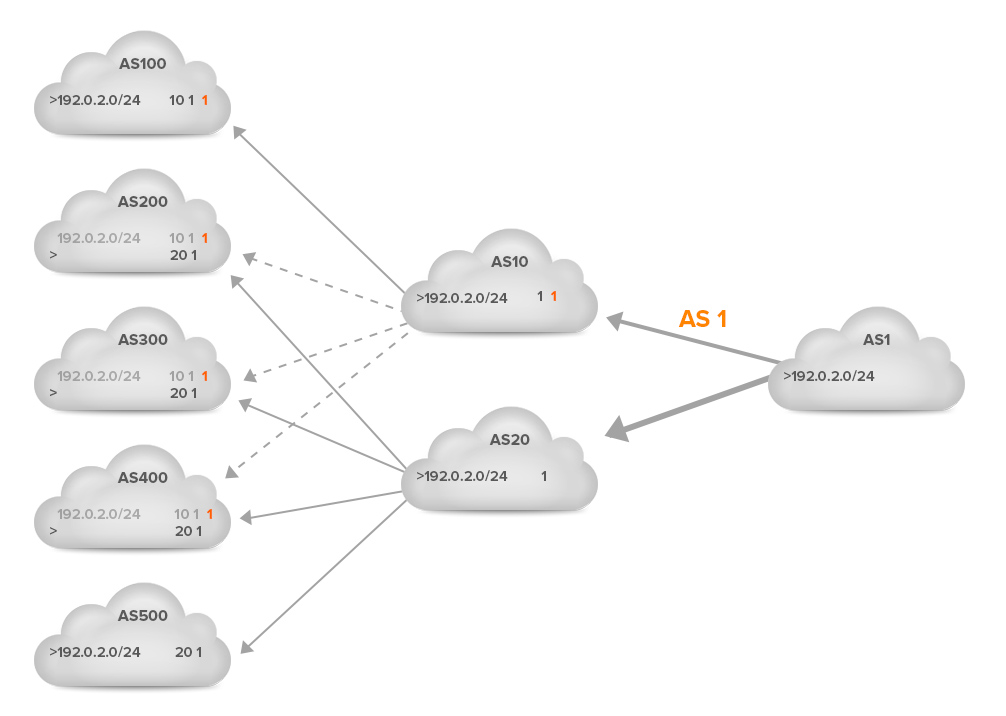 AS 100، 200، 300 و 400 اکنون مسیر AS 10 1 1 را در جایی که قبلاً مسیر AS 10 1 را دیده بودند، می بینند. در مورد AS 200، 300 و 400، این بدان معناست که مسیر 20 1 اکنون کوتاهتر است، بنابراین AS 200 و 300 اکنون به استفاده از مسیر 20 1 تغییر می کنند. (AS 400 قبلا از این مسیر استفاده می کرد.) نتیجه این است که اکنون فقط AS 10 و 100 که هیچ گزینه دیگری ندارند، ترافیک خود را از طریق پیوند AS 10 – AS 1 ارسال می کنند ٪: 61٪. بنابراین این یک پیشافزودن بسیار مؤثر بود زیرا 28 درصد از ترافیک را از پیوند 10-1 به پیوند 20-1 منتقل کرد.
بد: زمانی که پیش از قرار دادن کار متوقف می شود
اما اگر اثر یک پیش اضافه کافی نباشد و AS 1 بخواهد ترافیک بیشتری را از پیوند 10-1 به پیوند 20-1 منتقل کند، چه؟ شکل زیر یک اضافه دیگر را نشان می دهد:
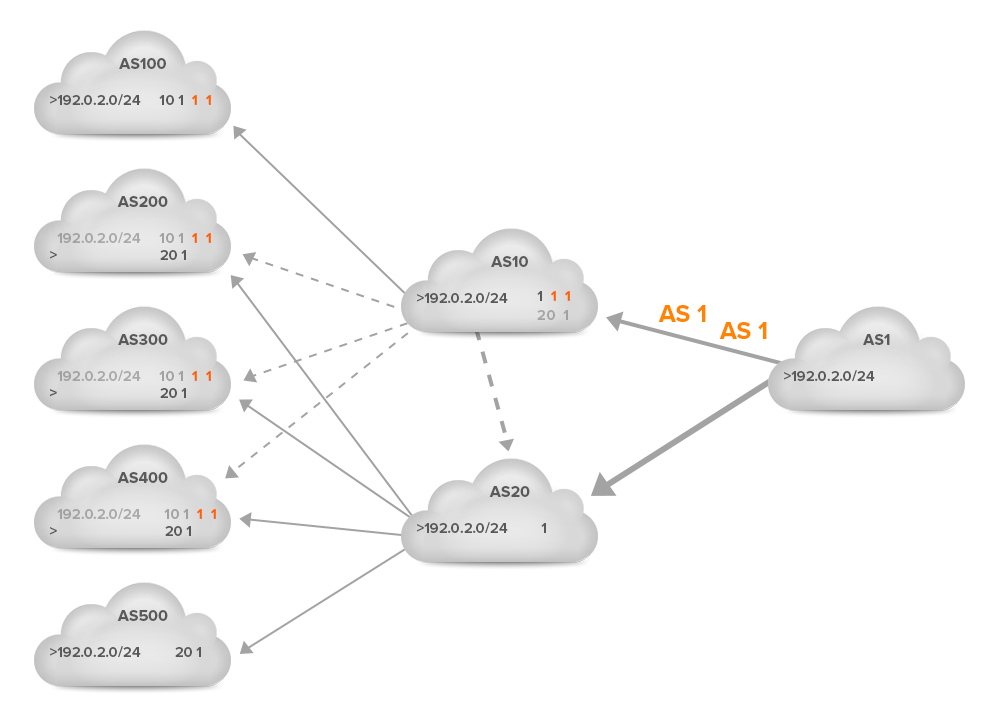 اما: بدون تغییر. حتی اگر AS 10 را به مشتری AS 20 تبدیل کنیم تا AS 10 یک مسیر دو پرش به AS 1 از طریق AS 20 (20 1) داشته باشد، AS 10 همچنان مسیر مستقیم را ترجیح می دهد حتی اگر مسیر AS سه پرش باشد: 1 1 1. دلیل این امر این است که قبل از بررسی مسیر AS، اکثر شبکه ها و قطعاً شبکه های بزرگتر، به روابط تجاری خود با AS های خارجی نگاه می کنند.
بعد از اینکه شروع به تحقیق در مورد BGP کردم، مشخص شد که ممکن است شرایطی وجود داشته باشد که BGP به حالت ثابت نرسد. اما سپس یک مقاله تحقیقاتی بنیادی توسط لیکسین گائو و جنیفر رکسفورد نشان داد که BGP در واقع تا زمانی که اپراتورهای شبکه از مجموعهای از دستورالعملها پیروی کنند، به یک وضعیت ثابت میرسد:
- مسیرهای یادگیری شده توسط مشتری را به مسیرهایی که توسط همتایان آموخته می شوند ترجیح دهند
- مسیرهای آموخته شده از شرکا را بر مسیرهای آموخته شده از ارائه دهندگان حمل و نقل ترجیح دهید
در عمل، این امر با دادن اولویت محلی بالا به مسیرهای آموخته شده توسط مشتری (مثلاً 200)، مسیرهای آموخته شده توسط همتایان ترجیح محلی متوسط (مثلاً 150) و مسیرهای ترانزیت آموخته شده توسط ارائه دهنده، کمترین اولویت محلی (مثلاً 100). به این ترتیب، الگوریتم انتخاب مسیر BGP نتایجی را ایجاد می کند که دستورالعمل های Gao/Rexford را برآورده می کند.
ارجاعات به عنوان ارسال ترافیک به یک مشتری کاملاً منطقی است میکند پول، ارسال آن به یک شریک رایگان است، و ارسال آن به یک ارائه دهنده حمل و نقل هزینه ها پول
اما نتیجه این است که مهم نیست که چند بار یک مسیر را به ارائه دهنده خدمات خود اضافه کنید، همچنان ترافیکی را دریافت خواهید کرد که از شبکه آن ارائه دهنده خدمات نشات می گیرد و همچنین ترافیکی از مشتریان آنها که ارائه دهندگان حمل و نقل دیگری ندارند، دریافت خواهید کرد. و همچنین از AS های راه دور که مهندسی ترافیک خود را به گونه ای تنظیم کرده اند که مسیر طولانی شما توسط یک مسیر طولانی تر یا به احتمال زیاد، یک تنظیمات ترجیحی محلی لغو شود.
اگر این یک مشکل است، ببینید آیا ارائهدهنده حملونقل عمومی به شما اجازه میدهد با استفاده از انجمنها یک پیکربندی فعال/آماده به کار را تنظیم کنید.
زشت: وقتی اضافه کردن باعث ایجاد مشکل می شود
یک مشکل حل نشده با امنیت BGP شبکه هایی است که بدون اجازه پیشوندها را تبلیغ می کنند. هنگامی که این اتفاق به طور تصادفی رخ می دهد، به آن نشت مسیر می گویند. این اغلب توسط شبکههایی ایجاد میشود که قادر به پیادهسازی فیلترهایی نیستند که با روابط تجاری خاصی مطابقت دارند. به عنوان مثال، هنگامی که شبکه A به شبکه های B و C متصل می شود و سپس پیشوندها را از B به C منتشر می کند. زمانی که B برای دریافت (و ارسال) ترافیک از سایر نقاط جهان به A پرداخت می کند (A ارائه دهنده ترانزیت B است) باید انتظار داشت که این اتفاق بیفتد. ، یا زمانی که B برای تبلیغ پیشوندهای B به سایر نقاط جهان به A پرداخت می کند (A ارائه دهنده حمل و نقل B است). اما اگر A ارائه دهنده ترانزیت برای B یا C نباشد، به هر حال نباید خدمات حمل و نقل ارائه کند.
چنین نشت مسیری همیشه وضعیت بدی است زیرا به ترافیک اجازه میدهد در مسیری غیرمنتظره و احتمالاً غیرقابل اطمینان جریان یابد و آن مسیر معمولاً ظرفیت رسیدگی به تمام ترافیک اضافی را نخواهد داشت. با این حال، ترافیک تنها در صورتی جریان خواهد داشت که مسیرهای لو رفته از کوتاهترین مسیر عادی کوتاهتر باشند. بنابراین زمانی که مسیرهای AS خوب و کوتاه هستند، نشتی مسیر کمتر مشکلی ایجاد می کند. با هر پیشرفت اضافه شده، تأثیر احتمالی نشت مسیر افزایش می یابد. خوشبختانه، اکثر شبکه ها به ندرت نشت مسیر را تجربه می کنند، بنابراین دور انداختن کامل مسیر AS قبلی حتی در شرایطی که می تواند بسیار مفید باشد، احتمالاً یک واکنش بیش از حد خواهد بود. اما برای محدود کردن آسیبپذیری به نشت مسیر، بهتر است در مسیر حداقل AS اشتباه کنید.
آخرین اما نه کم اهمیت، فیلتر مسیر AS وجود دارد. برخی از شبکه ها مسیرهای بیش از حد طولانی AS را فیلتر می کنند. از برخی جهات، این شبیه به فیلتر کردن طول پیشوند است، که در آن پیشوندهای IPv4 طولانیتر از 24/ و پیشوندهای IPv6 بیشتر از 48/ توسط بسیاری از شبکهها فیلتر میشوند. با این حال، چنین قراردادی برای حداکثر طول مسیر AS وجود ندارد. یکی از اپراتورهای شبکه به پیشوندهای فیلتر با مسیرهای AS بیش از 20 پرش اشاره کرد. از آنجایی که تعداد پرش ها با افزایش پیشوند از یک AS به دیگری افزایش می یابد، اجرای یک حاشیه ایمنی سالم مهم است. از آنجایی که بیش از 99.9 درصد از مسیرهای AS دارای 10 پرش یا کمتر هستند (بدون پیش پیوند)، 10 پیش پیوند و حاشیه ایمن 10 پرش باید درست زیر حد 20 پرش، که ظاهراً حداقل یک فیلتر شبکه است، قرار گیرد.
با این حال، به دلیل کاهش سریع اثر اضافات اضافی، ممکن است بهتر باشد از اعمال بیش از سه اضافات اجتناب شود.