در پست امروز ما روی ایجاد یک لیست کنترل دسترسی کار خواهیم کرد که در زمان مشخصی که ما تصمیم می گیریم اجرا شود، این می تواند برای مواردی مفید باشد که می خواهید ترافیک را با توجه به زمان تعیین شده فیلتر کنید.
در بسیاری از موارد می توانید از این ACL مبتنی بر زمان استفاده کنید، بنابراین بیایید یک آزمایشگاه ساده برای نشان دادن کاربرد آن ایجاد کنیم.
ابتدا، طبق معمول از یک توپولوژی ساده استفاده خواهیم کرد زیرا نیازی به پیچیده کردن چیزها نداریم، تنها چیزی که نیاز دارید سه روتر یا سوئیچ لایه 3 است.
در آزمایشگاه من از سه روتر سیسکو با نسخه IOS 15.4T استفاده خواهم کرد.
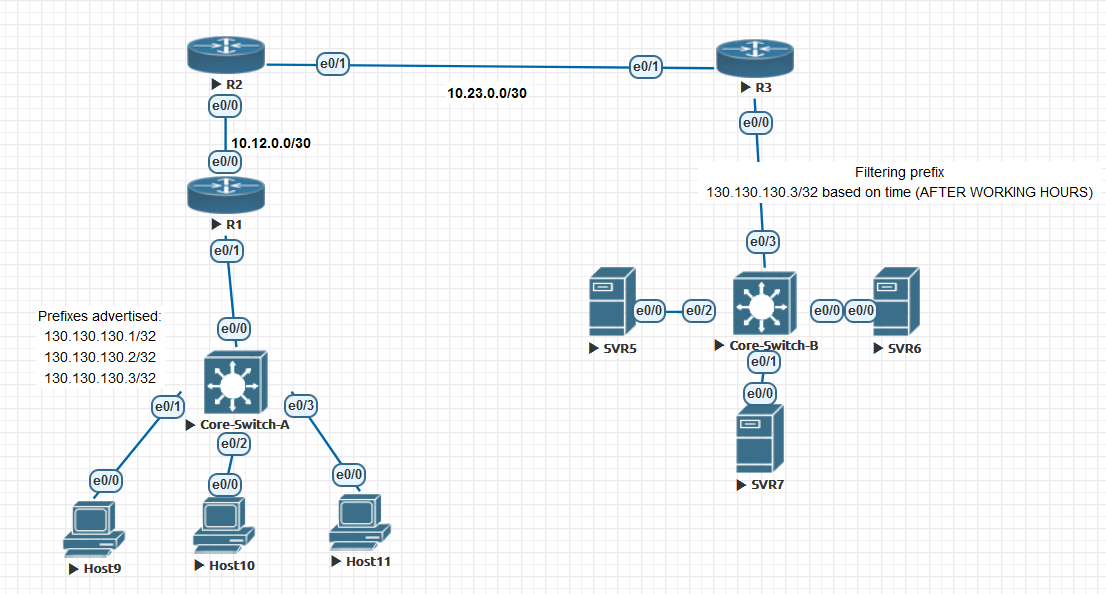
توپولوژی زیر:
در توپولوژی بالا، میزبان های R1 9، 10، 11 به عنوان پیشوندهای Loopback توسط R1 تبلیغ می شوند.
ما دسترسی هاست های ورودی به Site-B در R3 را فیلتر می کنیم تا ترافیک ناخواسته پس از ساعت کاری به SVR5، SVR6، SVR7 را متوقف کنیم.
در مثال من، من فقط یکی از آدرس های IP را برای توضیح فیلتر می کنم تا مطمئن شوم که بقیه هاست ها پس از فیلتر کردن قابل دسترسی هستند.
پس از پیکربندی EIGRP بین سه سایت، میتوانیم جداول مسیریابی پیشوند شبکههای تبلیغاتی را مشاهده کنیم.
در هر دو طرف

همانطور که در بالا می بینید، میزبانی که ما فیلتر خواهیم کرد 130.130.130.3/32 است، هر زمان که قوانین را دوست داشتیم پیکربندی می کنیم
برای شروع کار در آن، سپس ما سیاهههای مربوط به خود را تماشا خواهیم کرد.
به یاد داشته باشید که بهتر است گزارشها را با لیست دسترسی که پیکربندی میکنیم فعال کنیم تا بازدیدها را در قوانین تطبیق مشاهده کنیم.
بسته ها
توجه: ACL مبتنی بر زمان فقط در ACLهای پیشرفته خواهد بود، نه ACL استاندارد.
حال نوبت به تعریف محدوده زمانی است که در لیست دسترسی استفاده می شود.
دستورات عبارتند از:
محدوده زمانی بعد از کار
شروع مطلق 08:25 26 ژوئن 2021
پایان مطلق 08:43، 26 ژوئن 2021
لیست دسترسی به صورت زیر پیکربندی شده است:
لیست دسترسی #ip TIME تمدید شد
#انکار میزبان IP 130.130.130.3 گزارش محدوده زمانی تصادفی پس از کار
#مجوز ip هر بازه زمانی گزارش TIME
آن را inboung در E0/1 یا Router3 اعمال کنید و بررسی کنید که آیا فعال است:

در اینجا ما در هر دو خط بازدیدهایی داریم که در آن بسته های ICMP از 130.130.130.3/32 تولید کردیم.
و گزارش مجاز با سایر ترافیک که شامل بسته های EIGRP نیز می شود مطابقت دارد.

همانطور که می بینید، وقتی منبع ICMP 130.130.130.3/32 باشد، بسته ها به SVR 5.5.5.5/32 نمی رسند.

در اینجا بالا میتوانید گزارشهای تولید شده توسط ضربه R3 را برای هر دو گزارش رد شده و بستههای مجاز EIGRP مشاهده کنید.
توجه: قبل از اینکه محدوده زمانی فعال شود، مطابق شکل زیر باید غیر فعال در نظر گرفته شود:

خوب، لطفاً توجه داشته باشید که باید گزینه پایان را در تنظیمات محدوده زمانی قرار دهید:
#محدوده زمانی بعد از کار
#مطلق پایان 08:42، 26 ژوئن 2021
که ACL را به حالت غیرفعال برمی گرداند.
خوب، در مورد خودکار کردن این کار چطور؟ پاسخ نیز با استفاده از یک محدوده زمانی است اما با گزینه دیگری که این است:

همین، امیدوارم از این پست لذت برده باشید!
سامیر رافید سالم