فلاش دوربین چراغ راهنمایی یک یادآوری ظریف است که هر منبع داده موجود نقش مشخصی در نظارت و بررسی شبکه ایفا می کند. در حالی که مهر زمان دوربین و شماره پلاک خودرو می تواند اطلاعات شناسایی را تنها با چند بایت ارائه دهد، ویدیوهایی که از زوایای مختلف گرفته شده اند، هنگامی که راننده جرأت می کند خیلی دیر وارد تقاطع شود، به طور همزمان تمام جزئیات را ثبت می کند.
به همین ترتیب، ابرداده ها و بسته ها نقش های متفاوت اما مکمل را در پشتیبانی از تحقیقات شبکه و امنیت امروزی ایفا کنند. در حالی که ابرداده به تیم ها کمک می کند تا مسائل را به سرعت شناسایی و اولویت بندی کنند، بسته ها شواهد پزشکی قانونی نامشخصی را در زمانی که به سطح عمیق تری از تحقیقات نیاز است ارائه می دهند.
با ابرداده شروع می شود
«دادههای مربوط به داده» کوتاه، که به عنوان ابرداده شبکه شناخته میشود، شامل اطلاعاتی مانند آدرسهای IP، شماره پورت، مهرهای زمانی، انواع پروتکل و تعداد بستهها است که میتواند برای شناسایی سریع ناهنجاریها، تنگناها و سایر رفتارهای غیرعادی شبکه استفاده شود. در میان با ارزشترین منابع ابرداده، هدرهای بستهها هستند که تنها 2 تا 5 درصد از کل حجم بستهها را اشغال میکنند، اما تعداد زیادی سرنخ رمزگذاری نشده را ارائه میدهند.
فرادادههای با دسترسی آسان همراه با الگوریتمهای پیشرفته یادگیری ماشین، دید خط مقدم موثری را برای تیمهای NetOps و SecOps ایجاد میکند، زیرا آنها در تلاش برای ارزیابی و حل سریع مشکلات هستند.
جریان و تله متری زمینه را فراهم می کند
جریانها و دادههای تلهمتری زمینه بیشتری را به جریانهای کاری NetSecOps به اشتراک گذاشته شده یا سفارشی میآورند و به تیمها اجازه میدهد تا نحوه رفتار همه ارتباطات در طول زمان را تجسم کنند. سوابق جریان غنی شده، داده های جریان سنتی را با استفاده از منابع تله متری مانند گزارش های سیستم، پرس و جوهای DNS و آمار جلسه پروتکل کنترل انتقال (TCP) تقویت می کند تا رکورد جامع تری را تشکیل دهد. این زمینه اضافه شده به تیمهای شبکه و امنیتی امکان میدهد تا درک خود از زیرساخت، ابر و رفتار کاربر را بهبود بخشند و در عین حال فعالیتهای مشکوک را به طور مؤثرتری شناسایی کنند.
بسته های شواهد پزشکی قانونی
به ندرت ممکن است به ویدیوی 360 درجه از یک مجرم چراغ قرمز نیاز باشد، اما این نوع شواهد غیرقابل انکار نقش ضبط بسته کامل در عملکرد شبکه و تحقیقات امنیتی را منعکس می کند. بسته های داده گاهی اوقات نامیده می شوند منبع نهایی حقیقت شبکه، زیرا یک رکورد خام، بدون فیلتر و بی طرفانه از ترافیک واقعی ارائه می دهد. این شواهد پزشکی قانونی زمانی ارزشمند میشوند که برای بازسازی حوادث، حل و فصل اختلافات، یا ارائه یک دلیل قطعی به اعتبارسنجی اضافی نیاز باشد.
قابلیتهای تجزیه و تحلیل بلادرنگ ارائهشده توسط ضبط بستهها نیز از انعطافپذیری و انطباق دیجیتال پشتیبانی میکنند، زیرا الزامات قانونی برای بازبینی و واکنش پس از حادثه همچنان در حال گسترش است. پزشکی قانونی بر اساس تقاضا، میانگین زمان تعمیر (MTTR) را با امکان تجزیه و تحلیل کامل و تشخیص ناهنجاریها بدون انتظار برای وقوع مجدد، تسریع میکند و از امتیازدهی تجربه کاربر نهایی (EUE) برای ارزیابی سریع ارتباط هر دامنه در تشخیص عملکرد یا مشکل امنیتی پشتیبانی میکند.
دنباله تریاژ در عمل
در حالی که مراحل اولیه ثابت می مانند، نقش هر منبع داده و راه حل نرم افزار بسته به موقعیت متفاوت خواهد بود. کلید این است برای تطبیق شواهد با نیازهای تحقیق، ضمن اطمینان از اینکه نتیجه گیری و تصمیم گیری سریع و قابل اعتماد است. سناریوهای متداول کمک می کند تا مزایای این رویکرد منطقی را تمجید کند:
- چه کسی، چه چیزی، کجا و چگونه
ابرداده های اصلی، از جمله آدرس IP و زمان ورود به سیستم، ممکن است نشان دهند که یک کارمند در سیستم های داخلی خارج از ساعات کاری احراز هویت شده است، با جریان داده ها که کل زمان جلسه و مقدار داده های منتقل شده را نشان می دهد. برای بررسی بیشتر این حادثه، شواهد پزشکی قانونی (بسته های داده) از IP مظنون و زمان مورد تجزیه و تحلیل قرار می گیرد و اطلاعات خصوصی در پرونده های منتقل شده را آشکار می کند. یک مطالعه روشمند از فراداده تا جریان به داده های پزشکی قانونی این شواهد قانع کننده را فراهم می کند در حالی که ظن های اولیه مبتنی بر فراداده را تأیید می کند.
- شواهد پزشکی قانونی پاسخ شگفت انگیزی را ارائه می دهد
افزایش ناگهانی در از دست دادن بسته که در ابتدا از طریق ابرداده شبکه شناسایی میشود، ممکن است بر اساس شمارندههای رابط و دادههای جریان، ازدحام عادی شبکه باشد. زمانی که علت اصلی مشکل بر اساس تجزیه و تحلیل فراداده های موجود، تله متری و جریان آشکار نباشد، شواهد پزشکی قانونی بررسی می شود. اطلاعات بسته های ضبط شده نشان می دهد که یک دستگاه پیکربندی نادرست بسته های تنظیم مجدد TCP جعلی را به جلسات فعال تزریق کرده است که پیامدهای بالقوه جدی برای امنیت شبکه دارد.
مشکلی مانند برنامههای غیرمعمول کندی که در ساعات خاصی در فضای ابری میزبانی میشوند، فقط با استفاده از ابرداده قابل بررسی و تأیید هستند. به عنوان مثال، ابرداده ها می توانند معیارهای غیرمعمولی را برای نرخ رله و زمان های رفت و برگشت که با از دست دادن بسته اندازه گیری شده در یک مدار WAN همزمان است، نشان دهند، که نشان می دهد ترافیک پشتیبان برنامه ریزی شده آن مدار را اشباع می کند. با این نتیجه گیری واضح که صرفاً با برنامه ریزی مجدد کارهای پشتیبان تأیید شده است، بررسی داده های پزشکی قانونی غیر ضروری تلقی می شود.
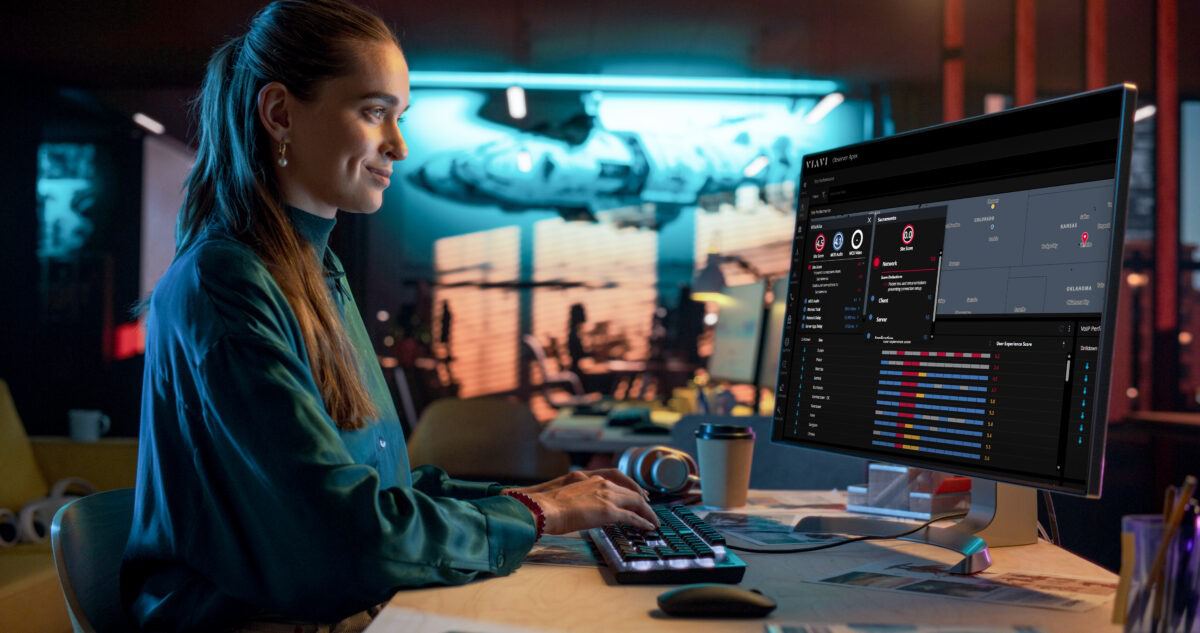
VIAVI Observer Apex این شکاف را پر می کند
برای وضوح، با فراداده شروع کنید، سپس برای اثبات به سراغ شواهد پزشکی قانونی بروید.
این فرض اساسی، Observer Apex را به لایه عملیاتی و اطلاعاتی ایدهآل تبدیل میکند، که دید شبکه مشترک و کارایی تریاژ بیسابقه را ارتقا میدهد. انعطافپذیری پلتفرم نظارت مدولار، شواهد پزشکی قانونی و اطلاعات تهدید را در مواقعی که به سطح عمیقتری از بینش و شواهد نیاز است، به راحتی در دسترس قرار میدهد. داشبوردهای قابل تنظیم و گردش کار کارآمد از شناسایی و حل سریع مشکل برای تیمهای NetOps و SecOps پشتیبانی میکنند. Observer انعطاف لازم را برای سازمان ها فراهم می کند تا شواهد را با تحقیقات مطابقت دهند.