برای امنیت از طریق ایمیل در مورد تنظیم DMARC در CPANEL بیشتر بدانید. تیم پشتیبانی CPANEL ما در اینجا برای کمک به شما در سؤالات و نگرانی های شما است.
راهنمای گام به گام برای تنظیم DMARC در CPanel
DMARC ، کوتاه برای “صدور گواهینامه پیام های مبتنی بر دامنه ، گزارش دهی و انطباق” ، یک پروتکل احراز هویت ایمیل است که برای محافظت از دامنه ما در برابر E -Mail و Phishing Forges طراحی شده است. به این ترتیب ، صحت ایمیل های ارسال شده توسط دامنه ما را بررسی می کند و در نتیجه DMARC به محافظت از کانال های ارتباطی سازمان ما کمک می کند.
DMARC با ترکیب دو پروتکل موجود ، احراز هویت ایمیل را استاندارد می کند:
DMARC فقط به ایمیل های معتبر اعتماد دارد و به جلوگیری از شرکت کنندگان مخرب وانمود می کند که خود را برای حوزه ما ارائه می دهند.
اجزای اصلی ورود DMARC
ضبط DMARC حاوی نشانگرهای اساسی است که نحوه عملکرد و حساب برای ایمیل را نشان می دهد:
- نشانگر نسخه (V)
- اجباری
- کنسرت ، همیشه با “DMARC1” تنظیم می شود
- نسخه پروتکل DMARC را در حال استفاده نشان می دهد
- لازم است که بررسی DMARC را انجام دهید
- نشانگر سیاسی (P)
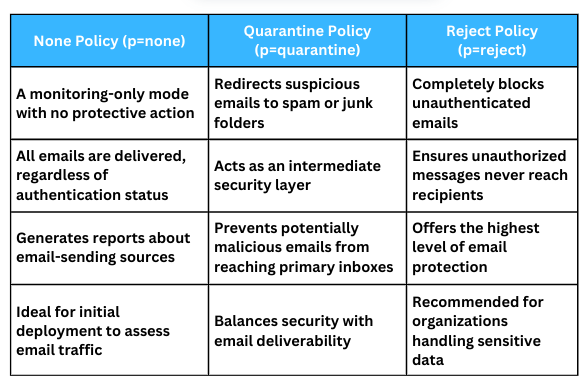
سه گزینه ممکن برای سیاست وجود دارد:
- خیر: سوابق را ثبت کنید اما اقدامی نکنید
- قرنطینه: ایمیل های مشکوک مانند هرزنامه را علامت گذاری کنید
- رد: پیام های ایمیل غیرمجاز را به طور کامل گزاف گویی کنید
- نشانگر سیاسی فرعی (SP)
این قوانین مربوط به سیاست زیر دامنه را تعیین می کند که ممکن است با سیاست حوزه اصلی متفاوت باشد. علاوه بر این ، این امکان را به کنترل ریز تنظیم شده بر روی تأیید اعتبار ایمیل می دهد.
- درصد نشانگر (PCT)
این نشانگر درصد ایمیل های مشمول سیاست DMARC را تعیین می کند. معمولاً از 0 ٪ تا 100 ٪ متفاوت است. نکته مهم این است که برای اعمال تدریجی قوانین DMARC مفید است.
- برچسب زدن (RUA)
این نشانگر آدرس ایمیل را که گزارش های جمع شده دریافت می کند ، نشان می دهد. به طور خاص ، این گزارش های XML ایده ای از نتایج صدور گواهینامه ترافیک و ایمیل ارائه می دهد.
- گزارش های دادگاه (RUF)
این نشانگر آدرس ایمیل گزارش های پزشکی قانونی را نشان می دهد. این نسخه های دقیق از ایمیل های تأیید هویت ناموفق را ارسال می کند ، و به عیب یابی مشکلات و شناسایی تهدیدهای احتمالی کمک می کند.
سوابق نمونه DMARC
v=DMARC1; p=reject; rua=mailto:dmarc-reports@yourdomain.com; pct=100
این سابقه مستلزم تأیید اعتبار دقیق از ایمیل است و ضمن جمع آوری داده های گزارشگری جامع ، پیام های غیرمجاز را مسدود می کند.
گزینه های سیاست DMARC
DMARC سه سطح خط مشی را برای مدیریت نتایج صدور گواهینامه ایمیل ارائه می دهد:
استراتژی اجرا
به گفته کارشناسان ما ، رویکرد تدریجی در استفاده از DMARC به جلوگیری از وقفه کمک می کند:
- بدون هیچ سیاستی شروع کنید: بدون مسدود کردن ایمیل ، ترافیک ایمیل را مشاهده کنید.
- پیشرفت به قرنطینه: به تدریج ایمیل های مشکوک را به پوشه های هرزنامه منتقل کنید.
- اتخاذ سیاست رد: یک بار ایمیلی را با اطمینان در تنظیمات کاملاً تحمیل کنید.
گزینه های پیکربندی اضافی DMARC
- درصد نشانگر (PCT):
به تدریج با تنظیم درصد ایمیل های آسیب دیده ، سیاست ها را اعمال کنید.
- سیاست پلیس (SP):
سیاستهای زیر دامنه را از دامنه ریشه جدا کنید.
- حالت های تراز:
سخت گیری را برای بررسی ها برای تراز کردن SPF و DKIM پیکربندی کنید.
مزایای اجرای DMARC
- DMARC با تأیید صحت ایمیل ، ایمیل های غیر ضروری را مسدود می کند و اطمینان حاصل می کند که پیام های قانونی بدون اشتباه به گیرندگان می رسند.
- این همه منابع ایمیل را با استفاده از دامنه شما ردیابی می کند.
- همچنین به آشکار کردن آسیب پذیری های امنیتی کمک می کند.
- علاوه بر این ، این نمایش دامنه ها را مسدود می کند.
- این مانع از حملات فیشینگ با دقیقاً یک دامنه می شود.
- DMARC خطرات مربوط به یک ایمیل تجاری را نرم می کند (BEC)
- میزان تحویل را افزایش می دهد.
- این مکان بالاتری از صندوق ورودی و عملکرد بهتر برای تعامل را ارائه می دهد.
- همچنین ، او تمام ایمیل های ارسال شده توسط دامنه ما را کنترل می کند.
- همچنین منابع مجاز و غیرمجاز را مشخص می کند.
مرحله به مرحله تنظیم DMARC در cpanel
- ابتدا به CPanel وارد شوید و مطمئن شوید که حقوق مدیر ضبط DNS را دارید.
- سپس به بخش دامنه بروید و Editor Editor یا Editor Advanced DNS Zone را انتخاب کنید.
- اکنون دامنه تنظیم DMARC را انتخاب کنید.
- سپس روی افزودن نوشتن یا اضافه کردن ضبط کلیک کنید و ضبط txt را تنظیم کنید.
- سپس موارد زیر را پیکربندی کنید:
- نام: `_dmarc`
- TTL: 3600 (یا مقدار پیش فرض)
- مقدار: پیکربندی ضبط DMARC
پیکربندی ضبط DMARC
در اینجا یک ورودی مثال وجود دارد:
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourdomain.com; ruf=mailto:dmarc-forensic@yourdomain.com
در اینجا شکست:
- V = DMARC1: نسخه پروتکل
- P = هیچ: حالت مشاهده
- RUA: ایمیل برای کلیت گزارشگری
- RUF: ایمیل برای گزارش پزشکی قانونی
پس از اتمام ضبط ، 1-2 ساعت اجازه دهید DNS توزیع شود. در ضمن می توانیم از ضبط DMARC برای تأیید پیکربندی استفاده کنیم. علاوه بر این ، ما می توانیم گزارش های اولیه را برای نظارت بر ترافیک ایمیل بررسی کنیم.
نکاتی برای اجرای مؤثر DMARC
- اطمینان حاصل کنید که SPF و DKIM قبل از فعال کردن DMARC پیکربندی شده اند.
- همچنین ، با P = شروع کنید ، بدون مسدود کردن ایمیل ، داده ها را جمع نمی کنید.
- به تدریج تجویز قرنطینه و رد را افزایش دهید.
- علاوه بر این ، برای دریافت گزارش های DMARC از آدرس های ایمیل ویژه استفاده کنید.
[Need assistance with a different issue? Our team is available 24/7.]
پایان
با استفاده از یک مرحله -مرحله DMARC ، می توانیم امنیت شما را از طریق ایمیل بهبود بخشیم ، خطرات فیشینگ را کاهش داده و تحویل را بهبود بخشیم.
به طور خلاصه ، کارشناسان پشتیبانی ما نحوه تنظیم DMARC را برای امنیت از طریق ایمیل نشان داده اند.