این صنعت چند سال گذشته را صرف وسواس در زمینه تامین ابر کرده است. Secure Access Service Edge (SASE)، که توسط Gartner ترویج شده است1به درستی جایگاه خود را به عنوان عزیز امنیت سازمانی مدرن به دست آورده است و روشی زیبا برای محافظت از ترافیک ابری و برنامه های کاربردی SaaS ارائه می دهد. اما از آنجایی که صنعت تونلهای امنیتی به سمت ابر میسازد، یک بحران آرام در طبقه همکف در حال وقوع است.
تقریباً در هر شعبه ای از هر شرکتی قدم بزنید و معماری شیک و مدرن پیدا نخواهید کرد. در عوض، یک کشو برای آشغال های فناوری پیدا خواهید کرد.
فراتر از SASE: تکامل بعدی برای صنعت
بسیاری از تحلیلگران صنعت و خریداران فناوری اطلاعات سازمانی به این باور رسیده اند که هدف نهایی SD-WAN صرفاً ادغام با SASE در فضای ابری است. بیایید این را یکپارچه سازی عمودی بنامیم، جایی که پلت فرم لبه SD-WAN به سرویس های امنیتی ابری ساخته شده برای برنامه های کاربردی متصل به ابر چسبانده شده است. در حالی که ادغام عمودی با ابر بخش مهمی از پازل است، و آن را به عنوان یک تلقی می کنیم فقط الزام یک حذف خطرناک است. به طور کامل آنچه را که در چهار دیوار شاخه شما اتفاق می افتد نادیده می گیرد.
کارمندان از راه دور شما فقط به برنامه های SaaS یا اینترنت دسترسی ندارند. آنها از طریق Wi-Fi محلی به شبکه متصل می شوند، به سوئیچ های LAN سیمی متصل می شوند و باید به طور ایمن با چاپگرها، سرورها و فضای ذخیره سازی محلی تعامل داشته باشند. دستگاههای اینترنت اشیا مانند روشنایی هوشمند، دوربینهای امنیتی IP، کنترلهای هوشمند HVAC و نشانخوانها مستاجران دیگری را نشان میدهند که به اتصال ایمن در شعبه محلی نیاز دارند. SASE استاندارد عمودی هیچ کاری برای محافظت از این ترافیک محلی شرقی-غربی انجام نمی دهد، و همچنین به پشته فیزیکی سخت افزاری که در کمد دفتر شعبه شما زمزمه می شود، رسیدگی نمی کند.
شعبه امروز یک کابوس با فروشندگان مختلف و جعبه های موازی مختلف است. یک شاخه معمولی شامل:
- دستگاه SD-WAN از یک فروشنده.
- یک فایروال محیطی محلی از طرف دیگر.
- LAN از سوم تغییر می کند.
- نقاط دسترسی Wi-Fi (AP) از دیگری.
هر یک از این جعبهها در سیلو جداگانه خود اجرا میشوند، سیستمعاملهای مختلفی را اجرا میکنند، توسط تیمهای مختلف نگهداری میشوند و از طریق داشبوردهای مختلف مدیریت میشوند.
کابوس شاخه چند جعبه
به هم ریختگی جعبه های اتصال متعدد: زمین بازی دشمن
این پراکندگی جعبه ها با فروشنده های متعدد فقط یک سردرد عملیاتی نیست. این یک هدف بزرگ برای مجرمان سایبری است. طبق تحقیقات IDC2سازمانهایی که زیرساختهای شبکه قدیمی و چندپاره را مدیریت میکنند، در معرض پیچیدگی عملیاتی و افزایش خطرات امنیتی قرار دارند. هنگامی که چهار یا پنج راه حل نقطه ای مختلف از فروشندگان مختلف را روی هم قرار دهید، پیکربندی آنها به یک فرآیند دستی و از هم گسسته تبدیل می شود. در واقع، داده های صنعت3 نشان می دهد که تا 95٪ از تغییرات شبکه هنوز به صورت دستی انجام می شود، که به ناچار منجر به خطاهای پیکربندی، بزرگترین عامل اختلال در شبکه و شکاف های سیاست امنیتی می شود. مخالفان این را می دانند. آنها تشخیص می دهند که در حالی که دفتر مرکزی شما یک قلعه است، شعبه محلی اغلب ضعیف ترین حلقه در زنجیره است.
هنگامی که سیاست های امنیتی از مسیریابی شبکه محلی جدا می شود، نقاط کور بحرانی رخ می دهد. یک مهاجم مجبور نیست فایروال SASE ارائه شده توسط ابر شما را کرک کند. آنها فقط باید شکاف های ترافیک محلی نظارت نشده بین AP Wi-Fi، سوئیچ LAN و روتر لبه SD-WAN را هدف قرار دهند. هر یک از این جعبهها را میتوان با نسخههای قدیمی کد قابلیت همکاری متقابل فروشندگان یا به سادگی از روی سهل انگاری و بر اساس سیستمعاملهای قدیمی و ناامن پیادهسازی کرد. در عصر Anthropic’s Mythos، که از هوش مصنوعی برای شناسایی و بهرهبرداری از آسیبپذیریها با سرعت ماشین استفاده میکند، بهروز نگه داشتن هر یک از این دستگاههای شبکه مختلف دشوارتر، اما فوریتر از همیشه است.
حقیقت سخت: شما نمی توانید شبکه ای را که نمی توانید ببینید، ایمن کنید. پیچیدگی چنگال های چند فروشنده بزرگ ترین نقطه کور را ایجاد می کند و دشمنان شما فعالانه در آن پنهان می شوند.
تغییر به “پلتفرم های یکپارچه افقی”
برای تعمیر انشعاب، باید تمرکز خود را گسترش دهیم. ما باید امنیت ابر عمودی را با یکپارچه سازی دستگاه افقی جفت کنیم.
ادغام افقی، ادغام تمام شبکه شعب محلی و عملکردهای امنیتی، از جمله لبه SD-WAN، دیوار آتش محیطی محلی، سوئیچینگ LAN و APهای بی سیم، در یک پلتفرم واحد و یکپارچه است.
یک شاخه واحد و یکپارچه مبتنی بر هوش مصنوعی
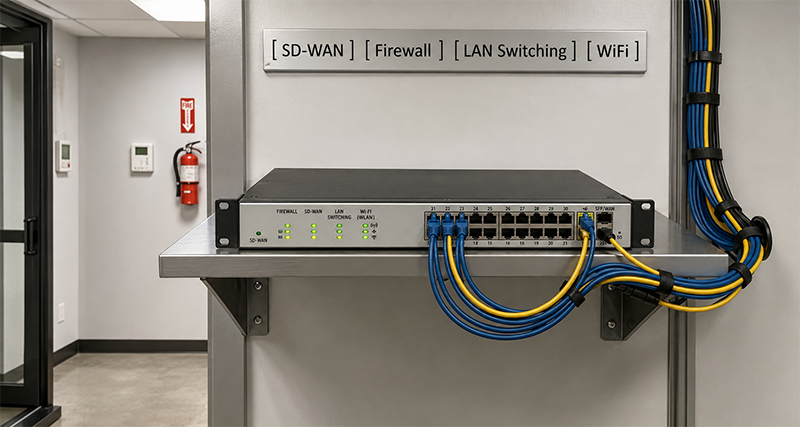
مزیت این رویکرد این است که SASE می تواند به زیبایی با ادغام افقی یک پلت فرم شبکه شعب یکپارچه و ایمن بر اساس یک معماری نرم افزاری و سیاست امنیتی واحد همزیستی کند.
شما مجبور نیستید در مورد امنیت مصالحه کنید و نمی توانید کیفیت را به خطر بیندازید. می توانید با استفاده از راه حل SASE مورد علاقه و بهترین در کلاس خود، به محافظت از برنامه های کاربردی ابری خود ادامه دهید. اما در زیر این لایه ابری، میتوانید شبکه شعبه خود را به صورت افقی طراحی کنید تا پراکندگی جعبهها و گسترش سیاستها را حذف کنید تا سایتهای راه دور خود را با ستون اصلی دانشگاه هماهنگ کنید. این به معنای یک سیستم عامل مشترک، یک پانل کنترل شناختی، و سیاست های امنیتی یکنواخت است که به عنوان پایه اصلی اعمال می شود.
هدف در اینجا یک عبارت ساده و قدرتمند است: “لبه خود را پاک کنید.”
با متحد کردن این عملکردهای محلی در یک پلت فرم واحد و منسجم، شرکت ها می توانند:
- مدیریت را ساده کنید: برای عیب یابی یک مشکل کاربر، از پریدن بین داشبوردهای نامرتبط خودداری کنید.
- کاهش هزینه: هنگام اجرای جعبههای قدیمی موازی، هزینههای مجوز، سختافزار و برق را حذف کنید.
- بهبود امنیت و عملکرد: مدیریت ترافیک را مستقیماً به بازرسی امنیتی محلی هدایت کنید تا اطمینان حاصل شود که هیچ بسته ای از بازرسی عبور نمی کند.
- حداکثر کردن زمان کار: عملیات را ساده کنید و خطاهای انسانی که باعث خرابی می شود را به حداقل برسانید.
اولین قدم در سفر Arista VeloCloud SD-WAN
ما در Arista بر این باوریم که زمان آن رسیده است که درهم و برهمی از چندین جعبه در شعبه را پاک کنیم. به همین دلیل است که VeloCloud SD-WAN جدید را با مدیریت یکپارچه تهدید لبه (ETM) معرفی می کنیم، که نشان دهنده اولین گام از بسیاری از گام های استراتژیک به سمت یک شبکه شعبه کاملاً بهینه، یکپارچه و افقی است.
Arista به جای اینکه شما را به یک فایروال مستقل اضافی برای محافظت از ترافیک محلی مجبور کند، ETM را برای امنیت پیشرفته و کلاس سازمانی در the VeloCloud SD-WAN edge platفرم.
سادگی مدیریت مبتنی بر هوش مصنوعی
برای “پاک کردن لبه شما”، مدیریت خط مشی امنیتی را مستقیماً در VeloCloud Orchestrator (VCO) یکپارچه کرده ایم. این به تیمهای امنیتی و شبکه یک صفحه شیشهای اختصاص میدهد و مسیریابی ترافیک محلی را مستقیماً با بازرسی امنیتی برای از بین بردن شکافها هماهنگ میکند.
و چون می دانیم که مدیریت صدها سیاست امنیتی شعبه می تواند به سرعت به یک پیچ و خم پیچیده تبدیل شود، Ask AVA را ادغام کرده ایم.®دستیار خط مشی مبتنی بر هوش مصنوعی ما. ساخته شده بر روی Arista’s Autonomous Virtual Assist (AVA) و NetDL® معماری (Network Data Lake)، AVA به طور مداوم حالت های پیکربندی را برای ساده سازی NetOps تجزیه و تحلیل می کند.
مدیران Netops می توانند از هوش مصنوعی با Ask AVA برای موارد زیر استفاده کنند:
- قوانین را توضیح دهید: قوانین امنیتی پیچیده در چندین سایت را فوراً به انگلیسی ساده ترجمه کنید.
- شبیه سازی ترافیک: از AVA بپرسید که چگونه ترافیک خاص قبل از اجرای یک پیاده سازی مدیریت می شود، و از خطاهای پیکربندی دستی که باعث باز ماندن فورک ها می شود جلوگیری می کند.
زمان پاکسازی رشد بیش از حد فرا رسیده است
اگر شعبههای شما هنوز روی یک پشته تکه تکه شده از دستگاههای فروشندگان مختلف در حال اجرا هستند، امنیت شبکه شما به بنبست رسیده است.
ایمن سازی ابر تنها نیمی از نبرد است. وقت آن است که با شبکه شعبه با همان سختگیری معماری رفتار کنید که با مرکز داده یا محوطه شرکت خود رفتار می کنید. با ادغام افقی شعبه خود، می توانید تهدیدات را به صورت محلی متوقف کنید، با خط مشی های سراسری دانشگاه هماهنگ شوید و در نهایت به دشمنان اجازه ندهید تا جایی برای پنهان شدن داشته باشند.
بیایید از جعبه های سیلو به سمت نرم افزارها و پلتفرم های همگن حرکت کنیم. زمان آن فرا رسیده است که لبه خود را با یک شاخه محافظت شده از Arista پاک کنید.
مراجع
صفحه امنیتی SD-WAN
برگه اطلاعات
1گارتنر. (2022). 2022 را پیش بینی می کند: لبه و امنیت یکپارچه عملکرد و قابلیت رانندگی را بهبود می بخشد
2IDC. (2021) سلامت شبکه و اتوماسیون امنیت شبکه
3فارستر (2019) هزینه عملیات دستی شبکه