به طور کلی، اشتراک بیش از حد اشتراکی است برای بیش از آنچه در دسترس است. اشتراک بیش از حد یک مدل کسب و کار عمدی است و یک عمل گسترده در همه جنبه های زندگی است. به عنوان مثال، خطوط هوایی بر این واقعیت تکیه می کنند که همه مسافران معمولاً برای انجام پرواز واقعی وارد نمی شوند و برخی پروازهای خود را لغو می کنند. بنابراین، شرکت ها معمولا بیشتر از صندلی های موجود در هواپیما بلیط می فروشند.
انواع مختلفی از اشتراک بیش از حد در شبکه ها وجود دارد. بازنویسی NAT IP و پورت پویا (DIPP) امکان استفاده مجدد از آدرس و پورت IP ترجمه شده را می دهد. هنگامی که اشتراک بیش از حد فعال است، یک دستگاه از همان آدرس IP NAT و جفت پورت چندین بار (8، 4 یا 2 بار) برای اتصال به مقاصد مختلف استفاده می کند. به طور پیش فرض، 64 هزار جلسه برای یک آدرس IP عمومی مجاز است. اگر اشتراک بیش از حد در دستگاه فعال باشد، حداکثر تعداد جلسات در درصد اضافه اشتراک ضرب می شود. به عنوان مثال، محدودیت پیشفرض جلسات مجاز همزمان 64K، وقتی در نرخ رونویسی 8 ضرب شود، باعث میشود که جلسات همزمان مجاز 512K باشد. این به مشتریان اجازه می دهد تا آدرس های IP عمومی کمتری داشته باشند.
| توجه داشته باشید: اشتراک بیش از حد NAT فقط در صورتی کار می کند که مقصد متفاوت باشد. بنابراین جلسات به طور منحصر به فرد شناسایی می شوند و هیچ برخوردی رخ نمی دهد. |
نوع دیگر اشتراک، اشتراک بیش از حد پورت است، زمانی که پهنای باند سوئیچینگ اختصاص داده شده به پورت سوئیچ کمتر از سرعت پیوند دستگاه های متصل به پورت باشد. اگر یک پورت سوئیچ سرعت پیوند مشخصی داشته باشد اما نتواند به عملکرد سرعت سیم برسد، ممکن است اتفاق بیفتد.
اشتراک بیش از حد در شبکه های سه لایه
مراکز داده و شبکه های پردیس به گونه ای طراحی شده اند که بیش از حد اشتراک داشته باشند. به عنوان مثال، توصیه اضافه اشتراک برای مدل سنتی سه لایه (دسترسی، توزیع، و لایه اصلی) در یک شبکه دانشگاهی 20:1 برای پورت های دسترسی در پیوند دسترسی توزیع است (شکل 1). نسبت اضافه اشتراک برای توزیع به پیوندهای اصلی 4:1 است. این طراحی سه لایه به شدت با تنگناهای بالادست و تاخیر اضافه برای ترافیک شرق به غرب (ترافیک بین دستگاه ها در مراکز داده) شلوغ است. بنابراین، مدل ستون فقرات معمولاً در مراکز داده مدرن مورد استفاده قرار میگیرد تا تأخیر در سطوح قابل پیشبینی باشد و تعداد پرش به حداقل برسد.
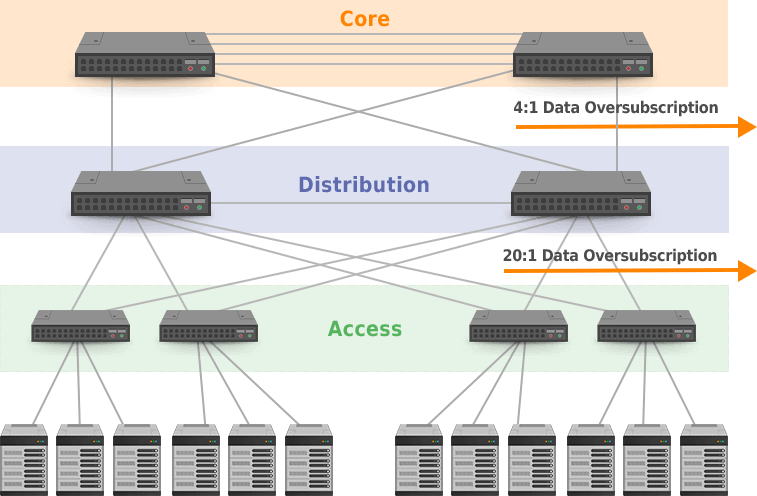
شکل 1 – شبکه پردیس سه لایه با اشتراک بیش از حد
اشتراک بیش از حد در شبکه های دو لایه Leaf-spine
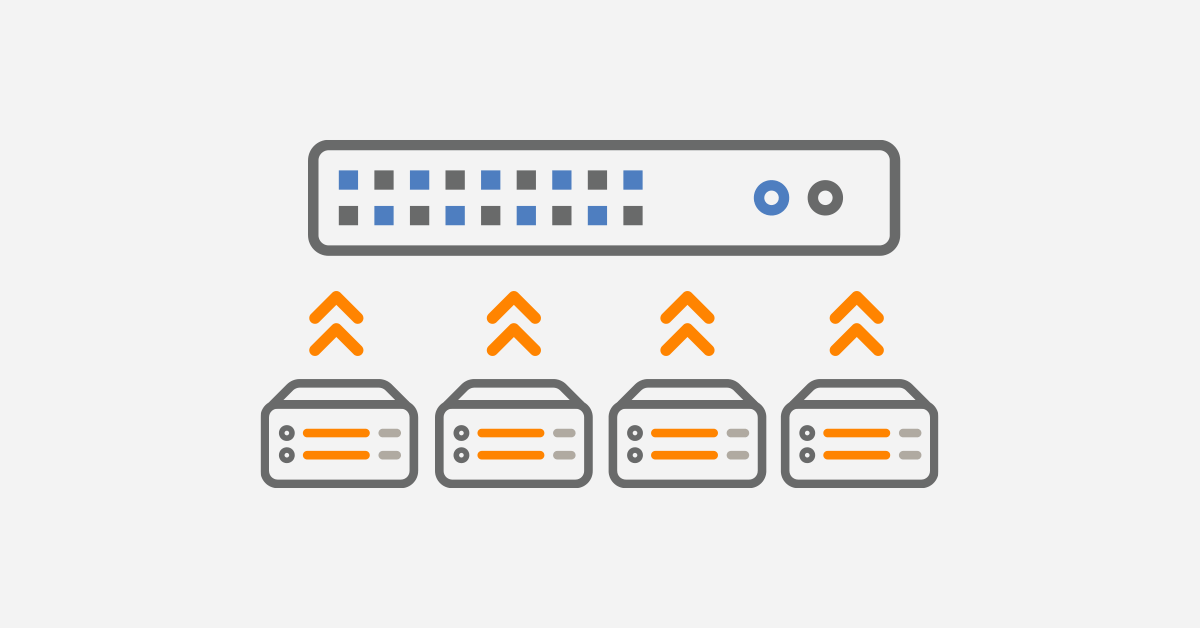
مدل دو لایه Leaf-spine که در مراکز داده مدرن رایج است، بر محدودیت سنتی مدل شبکه سه لایه غلبه می کند. بیشتر ترافیک شبکه در مراکز داده شرقی-غربی است، برای مثال از یک سرور محاسباتی تا ذخیره سازی که در هر نقطه از مرکز داده قرار دارد. در یک مدل سه لایه، ترافیک از دو سوئیچ تجمع و یک هسته عبور می کند، در حالی که در توپولوژی برگ-خط، فقط باید به یک سوئیچ ستون فقرات و یک سوئیچ برگ دیگر بپرد. بنابراین، تأخیر بهبود یافته و گلوگاه ها در معماری دو لایه برگ-خاره به حداقل می رسد. سوئیچ های ستون فقرات در بالای ردیف و سوئیچ های برگ در ردیف پایین قرار دارند و سرورهای متصل به سوئیچ های برگ در بالای هر رک قرار دارند.
سرورها فقط به سوئیچ برگ متصل هستند. هیچ ارتباطی بین سوئیچ های برگ وجود ندارد. تعداد برگه ها به تعداد واسط های شبکه مورد نیاز برای اتصال سرور بستگی دارد. در صورت نیاز به سرورهای بیشتری، یک سوئیچ برگ دیگر به فابریک اضافه میشود که در صورت نیاز به سرورهای بیشتری، لینکهای بالا به همه سوئیچهای ستون فقرات متصل میشوند. تعداد سوئیچ های راس بالادست تعداد سوئیچ های ستون فقرات را تعیین می کند و تراکم پورت های سوئیچ ستون فقرات حداکثر تعداد سوئیچ های برگ را محدود می کند. با این حال، تعداد سوئیچ های برگ نمی تواند تصادفی یا نامحدود باشد. یک نسبت رونویسی قابل قبول باید 3:1 یا حتی کمتر باشد، مانند 2.5:1، تا اطمینان حاصل شود که وقتی همه سرورها همزمان ترافیک را ارسال می کنند، اختلاف زیادی برای پهنای باند وجود ندارد. نسبت اشتراک بیش از حد با تعداد سرورها در پارچه افزایش می یابد و با افزودن سوئیچ های ستون فقرات بیشتر به پارچه کاهش می یابد.
| توجه داشته باشید: نسبت اشتراک بیش از حد 3:1 به این معنی است که اگر هر سرور با سرعت خط ارسال کند، تنها یک سوم کل ترافیک به شبکه می رسد. |
شکل 2 یک معماری شبکه 100G Spine-leaf را نشان می دهد. فرض کنید میخواهیم یک فابریک مرکز داده با هدف داشتن 960 سرور 10G در یک پارچه با اشتراک بیش از حد 2.4:1 بسازیم. ما سوئیچ های برگ در بالای قفسه داریم که از پورت های سرور 10×48 گیگابایتی و 8 درگاه آپلینک 100G پشتیبانی می کند. سوئیچ از پورت های 64 x 100G پشتیبانی می کند. برای پوشش تمامی 960 سرور، به 20 سوئیچ برگ (960 سرور/ 48 پورت) و دو سوئیچ برگ نیاز داریم. هر سوئیچ برگ با دو لینک 100G به ستون فقرات متصل می شود. حداکثر تعداد سرورها 960 با اشتراک بیش از حد 2.4:1 است (اتصال 48 x 10 گیگابیت بر ثانیه به سرورها / 2 x 100 گیگابیت در ثانیه اتصال به ستون فقرات = 2.4).
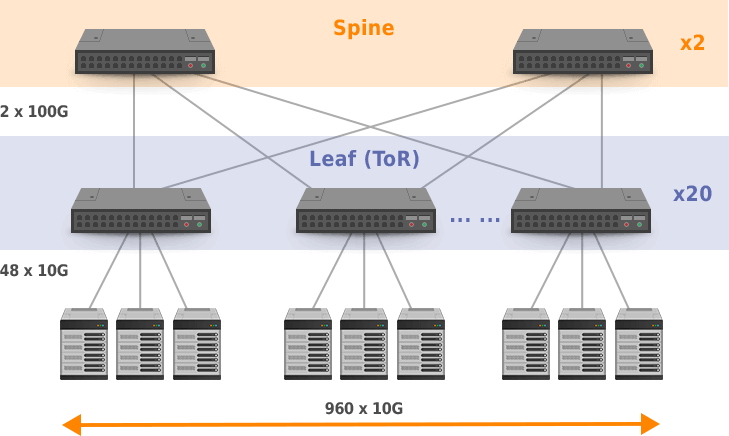
شکل 2 – توپولوژی شبکه دو لایه با 960 سرور 10G در یک Fabric با اشتراک 2.4:1
اگر دو سوئیچ برگ دیگر اضافه کنیم، نسبت رونویسی 1.2:1 (480G / 400G) خواهد بود. این نزدیک به 1:1 است، بنابراین هیچ گلوگاه شبکه وجود ندارد. بنابراین برگ ترافیک را بدون از دست دادن بسته به جلو سوئیچ می کند. با این حال، اشتراک بیش از حد 1:1 می تواند منجر به افزایش ظرفیت در ساعات کم مصرف شود. احتمالاً هرگز با وضعیتی مواجه نخواهیم شد که همه پورت ها ترافیک را با حداکثر نرخ خط خود به طور همزمان دریافت کنند.
بازنویسی 1:1
یک طراحی شبکه ایده آل سعی می کند به اشتراک بیش از حد 1:1 نزدیک شود، اما کاملاً به برنامه ها، الگوهای ترافیک و ظرفیت مورد نیاز مدیران بستگی دارد. هنگام تخمین نسبت اضافه اشتراک ترافیک شبکه برای یک شبکه جدید، باید ترافیک مورد انتظار را تخمین بزنیم. این شامل درک برنامه های کاربردی سرویس و عملکردهای واقع در شبکه و تعریف خدمات شبکه است. برای شبکه های موجود، نظارت بر پهنای باند با تحلیلگر NetFlow/sFlow الزامی است. Noction Flow Analyzer در اینجا می تواند کمک کننده باشد. این یک ابزار عالی است که بینشی در مورد حجم و نسبت ترافیک شرق به غرب و شمال به جنوب و برنامه های کاربردی با استفاده از پهنای باند ارائه می دهد. این مهندسین را قادر می سازد تا عملکرد شبکه ها و برنامه های خود را بهینه کنند، استفاده از پهنای باند را کنترل کنند و برنامه ریزی ظرفیت شبکه را بهتر انجام دهند. NFA از NetFlow، J-Flow، sFlow، IPFIX و NetStream پشتیبانی می کند. با قیمت 299 دلار در ماه برای مجوز بدون محدودیت در تعداد دستگاه های شبکه، رابط ها یا سایت ها، NFA یک راه حل مقرون به صرفه و مقرون به صرفه برای تجارت شما است.