جدایی بین تیمهای NetOps و SecOps زمانی ضروری و اجتنابناپذیر تلقی میشد که اولی وقت و توجه خود را بر روی عملیات شبکه، عملکرد و قابلیت اطمینان متمرکز میکرد، در حالی که دومی بهخوبی تهدیدات امنیت سایبری، نقض دادهها و شاخصهای سازش (IoC) را زیر نظر داشت.
برای چندین دهه، این تیم های جدا شده از مجموعه داده های مشابهی استفاده کردند اما به صورت مجزا کار کردند. مانند کارآگاهانی که ناخواسته یک صحنه جنایت را بررسی میکنند، دو تیم به طور جداگانه کار میکردند و بر سرنخهای خود تمرکز میکردند و هرگز متوجه فرصتهای همکاری که در دید آشکار پنهان بود، نشدند.
ظاهر از NetSecOps معادله را یکبار برای همیشه تغییر می دهد.
NetSecOps چیست؟
همانطور که از نامش پیداست، NetSecOps مفهومی که از ادغام منطقی عملیات شبکه (NetOps) و عملیات امنیتی (SecOps) برای استفاده از منابع داده رایج و صرفه جویی در مقیاس ناشی می شود. کارشناسان با تجربه و بینش در هر دو زمینه به تأثیر ذاتی مسائل امنیتی بر عملکرد (و بالعکس) پی برده اند و به طور فزاینده ای مدل های سیلد را بی اثر می کنند.
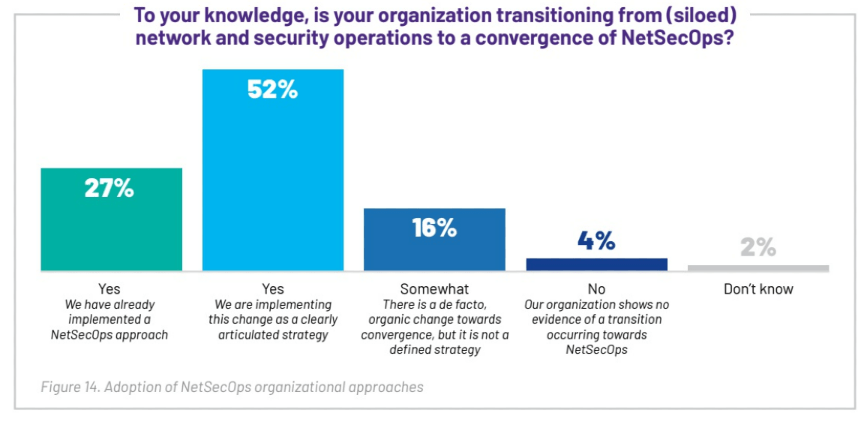
اگرچه این مفهوم بیش از یک دهه است که وجود داشته است، ظهور معماری های ترکیبی و چند ابری، همراه با تغییر مرزهای شبکه که توسط نیروی کار از راه دور هدایت می شود، پذیرش مدل NetSecOps را در سال های اخیر تسریع کرده است. نتایج مطالعه وضعیت شبکه VIAVI 2025/26 منعکس کننده این روند است، به طوری که 79٪ از سازمان ها نشان می دهند که اکنون در راه اجرای NetSecOps هستند یا قبلاً آن را تکمیل کرده اند.
چرا NetSecOps مهم است
NetSecOps فقط آخرین کلمه کلیدی صنعت نیست، بلکه همگرایی استراتژیک دو رشته مهم است. علاوه بر به اشتراک گذاری راحت اطلاعات، این عمل با حذف ابزارهای اضافی هزینه ها را کاهش می دهد و محدودیت های منابع IT را در عصر کاهش بودجه و چالش های مداوم برای نیروی کار ماهر حذف می کند. این پیوستن نیروها همچنین فرصتهای آموزشی متقابل ارزشمندی را به عنوان متخصصان باتجربه در هر دو طرف معادله با رویکرد بازنشستگی معرفی میکند.
در کنار این مزایای اساسی که صنعت را به سمت مدل NetSecOps سوق میدهد، سازمانها در سراسر جهان نیز حل سریعتر مشکلات، کاهش تهدید و دید سرتاسر را از جمله عوامل محرک فهرست میکنند. بسیاری از این شرکتهای فعال به دنبال چالشهای بالقوه استقرار دستگاههای IoT در لبه شبکه و استفاده از فناوری سطح بعدی هوش مصنوعی و الگوریتمهای یادگیری ماشین (ML) در یک پلتفرم و مجموعه داده مشترک هستند.
بسته ها به عنوان منبع مشترک حقیقت شبکه
از بین تمام منابع داده شبکه موجود، بستهها رایجترین مزایا را برای NetOps و SecOps ارائه میکنند، با دادههای خام شاخصی برای مشاهده چه کسی در هر لحظه در شبکه ارتباط برقرار میکنند، الگوهای ترافیکی بالقوه مخرب را شناسایی میکنند یا یک سرور، برنامه، مشتری، یا اتصال شبکه خاص را که مسئول تنگناها و کاهش عملکرد هستند مشخص میکنند. در هر سناریو، دید زمانی ارائه شده توسط ضبط بسته نیز فراهم می شود منبع نهایی حقیقت برای تحقیقات پزشکی قانونی
چه مشکل مربوط به امنیت یا عملکرد (یا هر دو) باشد، شناسایی علت ریشه ای موثر برای حفظ انطباق، قابلیت اطمینان و اعتماد مشتری در اکوسیستم فناوری اطلاعات امروزی ضروری است. سازمانهایی با قابلیتهای قوی ضبط بستهها، حوادث را 44 درصد سریعتر حل میکنند و ارزش ضبط و تجزیه و تحلیل بستههای پیشرفته و گردشهای کاری سفارشی را به عنوان عناصر متحد کننده برای تیمهای نوظهور NetSecOps نشان میدهند. این همگرایی همچنین امکان تخصیص منابع به صورت منطقی را فراهم می کند زیرا ریسک ها بر اساس سیب به سیب ارزیابی می شوند.
ابزارهای اضافی از چرخه حیات NetSecOps
گرفتن و تجزیه و تحلیل بسته ها تنها یکی از عناصر مهم مدل NetSecOps است. منابع داده های اضافی، ابزارهای نظارتی و گردش کار تضمین می کنند که اهداف امنیتی و عملکرد اضافی و کارایی منابع برآورده می شوند.
سوابق جریان غنی، دادههای جریان سنتی را با شناسه کاربر، syslog و اطلاعات پروتکل مدیریت شبکه ساده (SNMP) ترکیب میکند تا یک رکورد ساختاریافته و مختصر با بینش ارزشمندی در مورد اتصال، کنترل ترافیک و الگوهای استفاده ایجاد کند. تیمهای NetSecOps از این گنجینه دادهها برای بهبود قابلیتهای تشخیص تهدید، پاسخ به حادثه و تجزیه و تحلیل پزشکی قانونی خود استفاده میکنند.
NetOps و SecOps به طور سنتی معیارهایی مانند توان عملیاتی، تأخیر، خرابی، یا نرخ تشخیص تهدید را که در رشتههای خاص خود هدف قرار میگیرند، نظارت میکنند. برای پر کردن مؤثر شکاف، معیارهای رایج و KPIها مانند زمان پاسخ به حادثه، میانگین زمان برای حل (MTTR) و میانگین زمان برای کشف (MTTD) به اولویتبندی فعالیتهای NetSecOps و در عین حال بهبود همکاری و مسئولیتپذیری کمک میکنند.
فراداده از حجم محموله و الزامات ذخیره سازی مرتبط با ضبط کامل بسته آزاد می شود، اما زمینه حیاتی مورد نیاز برای شناسایی و تجزیه و تحلیل مسائل امنیتی و عملکرد را حفظ می کند، حتی زمانی که ترافیک رمزگذاری شده است. ابرداده غنی به عنوان یک “دفترچه کارآگاه” پر از سرنخ های مفید در مورد هر بسته و جریانی که از شبکه عبور می کند عمل می کند.
VIAVI Observer راه حل ایده آل برای NetSecOps است
برای موفقیت تیم های NetSecOps، یک پلت فرم مشترک و مقیاس پذیر برای نظارت بر شبکه و عملیات امنیتی ضروری است. پلتفرم VIAVI Observer اطلاعات تهدید پیشرفته با CrowdStrike®، شواهد پزشکی قانونی با کیفیت بالا و تجزیه و تحلیل بسته، و پخش و ابرداده اختصاصی VIAVI غنی را در یک راه حل پویا ترکیب می کند.
با پشتیبانی از تجزیه و تحلیل عملکرد پیشرفته و الگوریتمهای یادگیری ماشین اختصاصی، Observer با چالشهای تیمهای NetSecOps روبرو میشود و ارزیابی بصری تجربه کاربر نهایی (EUE) را برای هر تراکنش و نقشهبرداری وابستگی برنامه بر اساس تقاضا برای دید چند لایه فوری و شهودی ارائه میکند. دستگاههای اختصاصی و گزینههای مبتنی بر ابر انعطافپذیری استقرار را فراهم میکنند، در حالی که گردشهای کاری کاربرپسند به سرعت با نیازها و علایق هر ذینفع سازگار میشوند.
انتقال به NetSecOps به معنای افزودن ابزارهای بیشتر نیست، بلکه در مورد باز کردن ارزش بیشتر از دادههایی است که قبلاً به آنها اعتماد کردهاید. وقتی تیمهای شبکه و امنیتی از یک پلتفرم، با اطلاعات و شواهد مشترک کار میکنند، تحقیقات واضحتر میشوند، تصمیمها سریعتر میشوند و نتایج قابل پیشبینیتر میشوند. سوال دیگر این نیست که آیا همگرایی ضروری است یا خیر، بلکه این است که سازمان شما چقدر سریع می تواند از آن بهره ببرد.