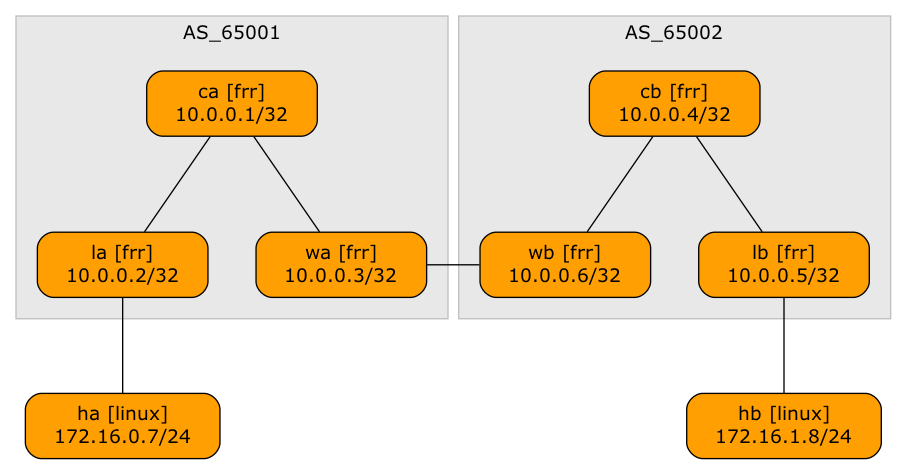
بوها باکله کاربر می خواست طرحی را با بسیاری از سایت ها که در آن هر سایتی از پارچه EVPN مستقل کار می کند و رابطه بین یکنواخت یا لایه 2 یا چیدمان لایه -3 (DCI) است ، کشف کند. بیایید با ساده ترین سناریو شروع کنیم: DCI Layer-3 با اتصال جداگانه (مجازی) برای هر مستاجر (در دنیای MPLS/VPN ، ما این گزینه inter-as را می نامیم)
- سوئیچ ها در یک سایت OSPF ، IBGP (مش کامل) و EVPN را انجام می دهند.
- پیوند سایت متعلق به یک VRF مستاجر است. همچنین می توانید از یک تنه VLAN استفاده کنید که در آن هر VLAN متعلق به VRF مستاجر متفاوت است.
- روترهای WAN Edge (WA ، WB) در هر VRF مستاجر یک جلسه جداگانه EBGP دارند. مسیرهای رد و بدل شده در این جلسه از طریق EVPN داخلی به عنوان مسیرهای نوع 5 توزیع می شوند.
در اینجا باکله توپولوژی ما برای ایجاد این طرح استفاده خواهیم کرد (مثل همیشه ، برای GitHub قابل دسترسی است).
module: [ ospf, bgp, vxlan, vlan, vrf, evpn ]provider: clabdefaults.device: frrgroups:_auto_create: Truesite_a: # Site A - core, leaf, wan edgemembers: [ ca, la, wa ]bgp.as: 65001site_b:members: [ cb, lb, wb ] # Site B - core, leaf, wan edgebgp.as: 65002hosts:members: [ ha, hb ] # Hosts attached to leaf-A and leaf-Bdevice: linuxvrfs:tenant:links: [ wa-wb ] # Inter-AS VRF link (inter-AS option A)evpn.transit_vni: True # Symmetric IRB in Site-A and Site-Bvlans:tenant_a: # VLAN in Site Avrf: tenant # ... part of tenant VRFlinks: [ la-ha ] # ... with HA being part of the VLANtenant_b: # VLAN in site Bvrf: tenant # ... part of tenant VRFlinks: [ lb-hb ] # ... with HB being part of the VLANlinks: # Intra-site fabrics- group: site_a # Site A (core-to-leaf, core-to-WAN edge)members: [ ca-la, ca-wa ]- group: site_b # Site B (core-to-leaf, core-to-WAN edge)members: [ cb-lb, cb-wb ]
- گره های موجود در توپولوژی آزمایشگاهی متعلق به سه گروه هستند: سوئیچ به سایت A (ردیف 8-10) ، به سایت B (ردیف های 11-13) سوئیچ می شود و میزبان سوئیچ ها (ردیف های 14-16) است.
- ما یک مستاجر داریم. دارای یک VLAN در سایت A (ردیف 24-26) ، VLAN دیگری در سایت B (ردیف 27-29) و پیوند VRF بین سایت ها (خط 20) است.
- ما از EVPN متقارن IRB برای مستاجر استفاده می کنیم (خط 21).
- سرانجام ، ما در هر سایت به پیوندهای اساسی نیاز داریم (ردیف های 31-35)
بیایید ببینیم که چگونه مسیرهای مستاجر EVPN در هر دو سایت توزیع می شود. در اینجا جدول EVPN BGP در روتر WAN Edge Site-A قرار دارد:
جدول EVPN BGP در WA
wa# show bgp evpn route
BGP table version is 4, local router ID is 10.0.0.3
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal
Origin codes: i - IGP, e - EGP, ? - incomplete
EVPN type-1 prefix: [1]:[EthTag]:[ESI]:[IPlen]:[VTEP-IP]:[Frag-id]
EVPN type-2 prefix: [2]:[EthTag]:[MAClen]:[MAC]:[IPlen]:[IP]
EVPN type-3 prefix: [3]:[EthTag]:[IPlen]:[OrigIP]
EVPN type-4 prefix: [4]:[ESI]:[IPlen]:[OrigIP]
EVPN type-5 prefix: [5]:[EthTag]:[IPlen]:[IP]

   Network          Next Hop            Metric LocPrf Weight Path
                    Extended Community
Route Distinguisher: 65000:1
 *>i [5]:[0]:[24]:[172.16.0.0]
                    10.0.0.2(la)             0    100      0 ?
                    RT:65000:1 ET:8 Rmac:12:d1:a4:c6:f6:df
 *>  [5]:[0]:[24]:[172.16.1.0]
                    10.0.0.3(wa)                           0 65002 ?
                    ET:8 RT:65000:1 Rmac:2e:10:e1:c9:e4:2f
 *>  [5]:[0]:[30]:[10.1.0.16]
                    10.0.0.3(wa)             0         32768 ?
                    ET:8 RT:65000:1 Rmac:2e:10:e1:c9:e4:2f
 *>  [5]:[0]:[32]:[172.16.1.5]
                    10.0.0.3(wa)                           0 65002 i
                    ET:8 RT:65000:1 Rmac:2e:10:e1:c9:e4:2f
Route Distinguisher: 10.0.0.2:1000
 *>i [2]:[0]:[48]:[52:dc:ca:fd:02:00]:[32]:[172.16.0.2]
                    10.0.0.2(la)                  100      0 i
                    RT:65000:1 RT:65000:1000 ET:8 Rmac:12:d1:a4:c6:f6:df
 *>i [2]:[0]:[48]:[52:dc:ca:fd:02:00]:[128]:[fe80::50dc:caff:fefd:200]
                    10.0.0.2(la)                  100      0 i
                    RT:65000:1000 ET:8
 *>i [3]:[0]:[32]:[10.0.0.2]
                    10.0.0.2(la)                  100      0 i
                    RT:65000:1000 ET:8

Displayed 7 prefixes (7 paths)
- سوئیچ برگ (LA) دو مسیر نوع 2 (آدرس IP VLAN ، 172.16.0.2 و آدرس MAC از HA) و مسیر 3 را تبلیغ می کند (برای ساخت درخت تکرار ورودی استفاده می شود).
- WA دارای چهار مسیر Type-5 (پیشوند IP): پیشوند VLAN تبلیغ شده توسط LA ، و سه مسیر تبلیغ شده توسط WA.
بیایید جدول مسیریابی VRF را در WA بازرسی کنیم تا ببینیم این سه مسیر دیگر از کجا آمده اند:
جدول IP VRF برای مسیریابی WA
wa# show ip route vrf tenant
Codes: K - kernel route, C - connected, L - local, S - static,
       R - RIP, O - OSPF, I - IS-IS, B - BGP, E - EIGRP, N - NHRP,
       T - Table, v - VNC, V - VNC-Direct, A - Babel, F - PBR,
       f - OpenFabric, t - Table-Direct,
       > - selected route, * - FIB route, q - queued, r - rejected, b - backup
       t - trapped, o - offload failure

IPv4 unicast VRF tenant:
C>* 10.1.0.16/30 is directly connected, eth2, weight 1, 00:05:30
L>* 10.1.0.17/32 is directly connected, eth2, weight 1, 00:05:30
B>* 172.16.0.0/24 [200/0] via 10.0.0.2, tvni-100 onlink, weight 1, 00:05:16
B>* 172.16.0.2/32 [200/0] via 10.0.0.2, tvni-100 onlink, weight 1, 00:05:16
B>* 172.16.1.0/24 [20/0] via 10.1.0.18, eth2, weight 1, 00:05:16
B>* 172.16.1.5/32 [20/0] via 10.1.0.18, eth2, weight 1, 00:05:16
یکی از سه مسیر ، که در EVPN مانند مسیر Type-5 تبلیغ می شود ، پیشوند مستقیم مرتبط (WA-WB) است که در BGP توزیع شده است. دو مورد دیگر مسیرهای BGP هستند. برای دیدن آنها از کجا آمده اند:
جدول VRF BGP در WA
wa# show ip bgp vrf tenant
BGP table version is 5, local router ID is 10.0.0.3, vrf id 4
Default local pref 100, local AS 65001
Status codes:  s suppressed, d damped, h history, u unsorted, * valid, > best, = multipath,
               i internal, r RIB-failure, S Stale, R Removed
Nexthop codes: @NNN nexthop's vrf id,   10.1.0.16/30     0.0.0.0(wa)              0         32768 ?
 *                    10.1.0.18(wb)            0             0 65002 ?
 *>i 172.16.0.0/24    10.0.0.2(la)i 172.16.0.2/32    10.0.0.2(la)  172.16.1.0/24    10.1.0.18(wb)                          0 65002 ?
 *>  172.16.1.5/32    10.1.0.18(wb)                          0 65002 i
دو مسیر دیگر ، که توسط WA تبلیغ شده است ، از طریق جلسه WB VRF (VRF) دریافت شد. به طور مشابه ، WA مسیرهای VRF BGP را از مسیرهای EVPN تبلیغ شده توسط LA ایجاد کرده و آنها را به WB توزیع می کند.
این مراحل لازم برای انتشار اطلاعات مسیر از LA به LB است:
- LA پیشوند VLAN-A را به عنوان یک مسیر EVPN Type-5 تبلیغ می کند. او همچنین آدرس IP VLAN خود را در مسیر نوع 2 EVPN تبلیغ می کند و می تواند آدرس IP HA را پس از ارسال اولین درخواست ARP تبلیغ کند.
- WA مسیرهای EVPN را به مسیرهای IPv4 BGP تبدیل می کند و آنها را در جدول VRF BGP قرار می دهد.
- مسیرهای BGP VRF IPv4 به WB ارسال می شود.
- WB مسیرهای IPv4 EBGP را از WA دریافت می کند و آنها را در جدول VRF BGP قرار می دهد.
- WB بهترین مسیرهای VRF BGP را انتخاب می کند ، آنها را به مسیرهای EVPN Type-5 تبدیل می کند و آنها را به LB می فرستد.
- LB از مسیرهای EVPN Type-5 برای ساخت جدول تغییر مسیر مستاجر استفاده می کند.
شما باور نمی کنید؟ آزمایشگاه و مطالعه را بسازید. من فقط نتیجه نهایی را به شما می دهم (یک جدول مسیریابی VRF در LB):
جدول VRF برای مسیریابی LB
lb# show ip route vrf tenant
Codes: K - kernel route, C - connected, L - local, S - static,
       R - RIP, O - OSPF, I - IS-IS, B - BGP, E - EIGRP, N - NHRP,
       T - Table, v - VNC, V - VNC-Direct, A - Babel, F - PBR,
       f - OpenFabric, t - Table-Direct,
       > - selected route, * - FIB route, q - queued, r - rejected, b - backup
       t - trapped, o - offload failure

IPv4 unicast VRF tenant:
B>* 10.1.0.16/30 [200/0] via 10.0.0.6, tvni-100 onlink, weight 1, 00:14:32
B>* 172.16.0.0/24 [200/0] via 10.0.0.6, tvni-100 onlink, weight 1, 00:14:31
B>* 172.16.0.2/32 [200/0] via 10.0.0.6, tvni-100 onlink, weight 1, 00:14:31
B>* 172.16.0.7/32 [200/0] via 10.0.0.6, tvni-100 onlink, weight 1, 00:03:23
C>* 172.16.1.0/24 is directly connected, vlan1001, weight 1, 00:14:44
L>* 172.16.1.5/32 is directly connected, vlan1001, weight 1, 00:14:44
تکرار بسیار مهم است
آیا می خواهید رفتار EVPN را در دستگاه های مورد علاقه خود کشف کنید؟ این بی اهمیت است:
- تنظیم a باکله محیط (به عنوان مثال ، راهنمای نصب با استفاده از کدهای GitHub)
- پرونده را با توپولوژی آزمایشگاهی در یک فهرست خالی بارگیری کنید
- دویدن
netlab upبه صورت اختیاری اضافه کردن-d _your_device_وت-p _provider_توپولوژی آزمایشگاهی از ظروف میوه استفاده می کند. برای استفاده از ظروف Arista EOS ، استفاده کنید-d eosبرای استفاده از ABA AOS-CX VM ، استفاده کنید-d arubacx -p libvirt(گزینه های بیشتر).