تنظیم صحیح فایروال یکی از مهمترین کارهایی است که می توانید برای محافظت از شبکه شرکت خود انجام دهید. در حالی که فایروال ها به عنوان اولین خط دفاعی عمل می کنند ، راندمان آنها به پیکربندی صحیح و نظارت مداوم بستگی دارد. فایروال تنظیم نادرست می تواند شبکه شما را در معرض تهدیدات سایبری ، مشکلات مربوط به کارآیی و خطرات انطباق قرار دهد.
این راهنما عناصر اصلی پیکربندی فایروال نهاد را از بین می برد ، اقدامات عملی را برای اطمینان از راه اندازی شما ارائه می دهد و توضیح می دهد که چرا نظارت مداوم برای محافظت طولانی مدت بسیار مهم است.
لهجه های کلیدی:
- یک فایروال با همگام سازی از داده های حساس تجاری محافظت می کند ، راندمان شبکه را بهبود می بخشد و رعایت مقررات را تضمین می کند.
- مراحل اصلی شامل استفاده از دسترسی به کمترین امتیاز ، امکان ثبت نام و استفاده از اتوماسیون برای بهینه سازی نظارت و مدیریت است.
چرا تنظیم صحیح فایروال برای سازمان ها بسیار مهم است
فایروال یک مانع امنیتی مهم است ، اما اگر به طور نادرست ایجاد شود ، به ناچار باعث آسیب بیشتر از سود خواهد شد. پیکربندی های اشتباه فایروال شکاف هایی را که مجرمان سایبری می توانند کار کنند ، ترک می کند و منجر به:
- افزایش خطر حمله سایبری: فایروال نادرست پیکربندی شده می تواند داده های حساس را در معرض دید قرار دهد و شبکه شما را برای تخلفات باز کند.
- عدم انطباق نظارتی: تنظیمات ضعف فایروال می تواند منجر به شکست انطباق شود و منجر به جریمه یا مجازات حسابرسی شود.
- مشکلات کارآیی: پیکربندی ضعیف می تواند با کاهش سرعت عملیات اصلی تجارت ، مشکلات شبکه را ایجاد کند.
- هزینه های بالاتر: نقض داده های ناشی از فایروال پیکربندی شده به اشتباه می تواند منجر به خسارات مالی شود و به اعتبار شرکت شما آسیب برساند.
آسیب های اشتباهات انسانی: خطاهای تنظیم ساده یا مدیریت می توانند شکاف های امنیتی ایجاد کنند. (برای جلوگیری از اشتباه انسان در راهنمای ما بیشتر بیاموزید.)
اثرات تنظیمات نادرست فایروال
تنظیمات اشتباه فایروال در پشت برخی از مهمترین حملات سایبری در آخرین تاریخ قرار دارد. در اینجا دو حادثه بزرگ وجود دارد که تأکید می کنند که چرا تنظیمات فایروال به درستی بسیار مهم است:
نقض اطلاعات سرمایه One (2019)
در سال 2019 ، یک فایروال به اشتباه پیکربندی شده به مهاجم اجازه دسترسی به زیرساخت های ابری یک پایتخت را داد و اطلاعات شخصی را در معرض بیش از 100 میلیون نفر قرار داد. این تخلف بر نیاز اساسی به قوانین امن فایروال برای جلوگیری از دسترسی غیرمجاز تأکید داشت.
قرار گرفتن در معرض داده های برنامه کاربردی قدرت مایکروسافت (2021)
در طول همه گیر COVID-19 ، پیکربندی اشتباه در برنامه های قدرت برنامه های قدرت برنامه های Power Microsoft Power منجر به ضبط 38 میلیون در دسترس عموم شده است. این مشکل از تنظیم پیش فرض ناشی می شود ، که نیاز به تنظیم محرمانه دستی دارد – فوری خطرات خواندن پیکربندی پیش فرض را بدون مدیریت امنیتی فعال.
این موارد نشان می دهد که چرا مشاغل باید به طور فعال پیکربندی کنند و به طور مرتب تنظیمات فایروال خود را بررسی کنند تا از چنین شکاف های امنیتی جلوگیری شود.
نحوه پیکربندی تنظیمات فایروال برای شبکه خود
تنظیم صحیح فایروال شامل چندین مرحله برای اطمینان از امنیت شبکه شما است. این هشت مرحله را برای ساخت و حفظ پیکربندی ایمن فایروال دنبال کنید.
1. مدیریت فایروال
با دسترسی به رابط کنترل فایروال ، معمولاً از طریق رابط کاربری GUI یا Command ، شروع کنید. اطمینان حاصل کنید که کنترل اداری با رمزهای عبور قوی و محدودیت های دسترسی قفل شده است ، که فقط به کارکنان مجاز اجازه می دهد تا تغییراتی ایجاد کنند.
2. تنظیمات زیرساخت شبکه اصلی را تعیین کنید
معماری شبکه خود ، از جمله دامنه IP ، زیر شبکه و مناطق امنیتی را تعیین کنید. این امر به تراز کردن قوانین فایروال با ساختار شبکه شما کمک می کند و خطر حرکت جانبی غیرمجاز در محیط شما را کاهش می دهد.
3. مجموعه ای و سیاست هایی برای یک دیوار صنایع دستی و سیاست ها
بر اساس اصل پایین ترین امتیازات ، قوانین ترافیک ورودی و خروجی را روشن کنید. فقط اتصالات لازم را به شما اجازه می دهد ، و همه چیز را به طور پیش فرض مسدود می کند. برای یک رویکرد کامل ، برای بهینه سازی قوانین فایروال به راهنمای ما نگاه کنید.
4. پروتکل های ثبت نام و نظارت را ایجاد کنید
شامل ثبت نام برای ضبط فعالیت فایروال و ردیابی مدل های ترافیک است. بررسی منظم خاطرات به عنوان بخشی از نظارت فعلی فایروال به شما کمک می کند تا رفتار غیرمعمول را زودتر شناسایی کرده و قبل از تشدید تهدیدها پاسخ دهید.
5. اجرای ترجمه یک آدرس شبکه
پیکربندی ترجمه آدرس های شبکه (NAT) برای ماسک آدرس های IP داخلی از تهدیدهای خارجی. این لایه امنیتی اضافی به مهاجمان اجازه نمی دهد شبکه داخلی شما را ترسیم کنند و روی دارایی های آسیب پذیر تمرکز کنند.
6. کنترل را برای تشخیص و جلوگیری از تهدید پیکربندی کنید
ویژگی های امنیتی مانند سیستم های نفوذ (IDS) و سیستم های پیشگیری از نفوذ (IPS) را برای تشخیص و مسدود کردن فعالیت مشکوک فعال کنید. بسیاری از فایروال های مدرن همچنین شامل امنیت برنامه برای محافظت از خود در برابر تهدیدهای پیشرفته است.
7. اعتبار سنجی یکپارچگی پیکربندی فایروال
قبل از اینکه خطری برای امنیت ایجاد شود ، برای یک فایروال بررسی های منظم را انجام دهید تا پیکربندی های اشتباه را ضبط کند. به دنبال بنادر باز ، مجوزهای بیش از حد و سیاست های منسوخ باشید که می تواند شبکه حملات شما را در معرض دید خود قرار دهد.
8. به طور مداوم پیکربندی را کنترل و تأیید کنید
امنیت یک روند در حال انجام است. به این ترتیب ، نظارت فعلی پیکربندی فایروال را معرفی کنید تا اطمینان حاصل شود که تنظیمات از بین بمانند تا به صورت دیت ، ایمن و سازگار باشند.
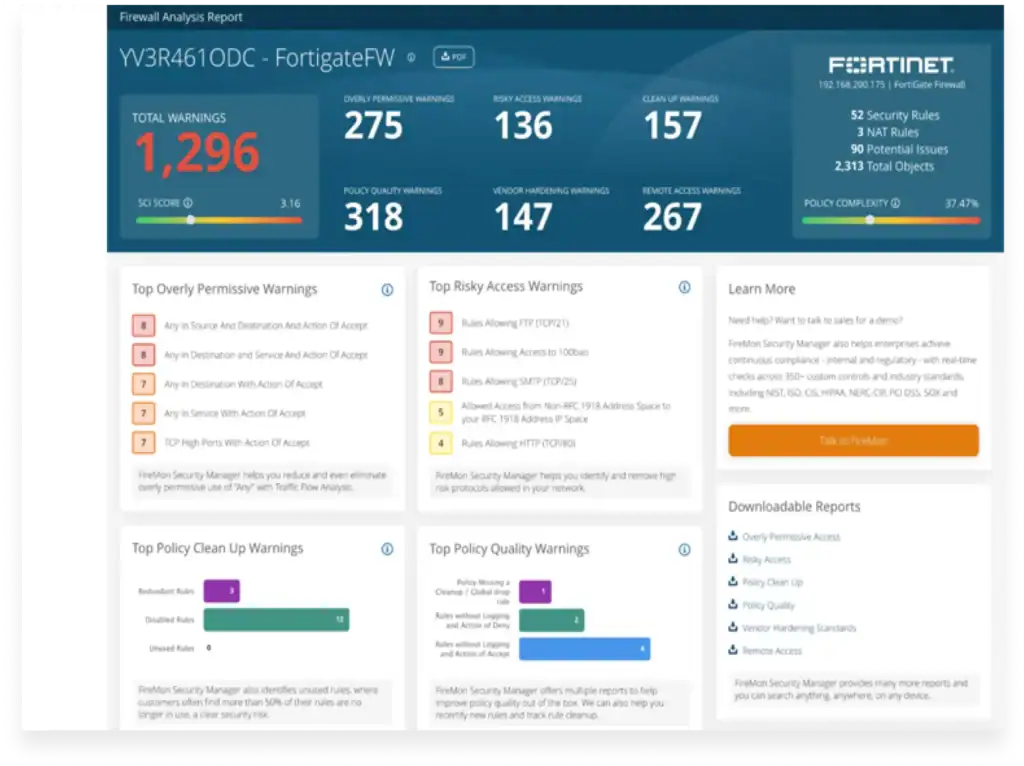
بهینه سازی کنترل پیکربندی فایروال با Firemon
مدیریت فایروال دستی می تواند بسیار زیاد باشد ، به خصوص برای شبکه های بزرگ و پیچیده. ابزارهایی مانند مدیر خط مشی Firemon ، مدیریت پیکربندی فایروال را ساده می کنند و نظارت متمرکز ، بهینه سازی سیاست و بررسی های خودکار را ارائه می دهند. آنها همچنین به انجام حسابرسی برای رعایت فایروال کمک می کنند ، و اطمینان حاصل می کنند که راه اندازی شما مطابق با استانداردهای صنعتی است.
امروز یک تظاهرات رزرو کنید تا ببینید که چگونه Firemon می تواند به شما در کنترل امنیت فایروال خود کمک کند.
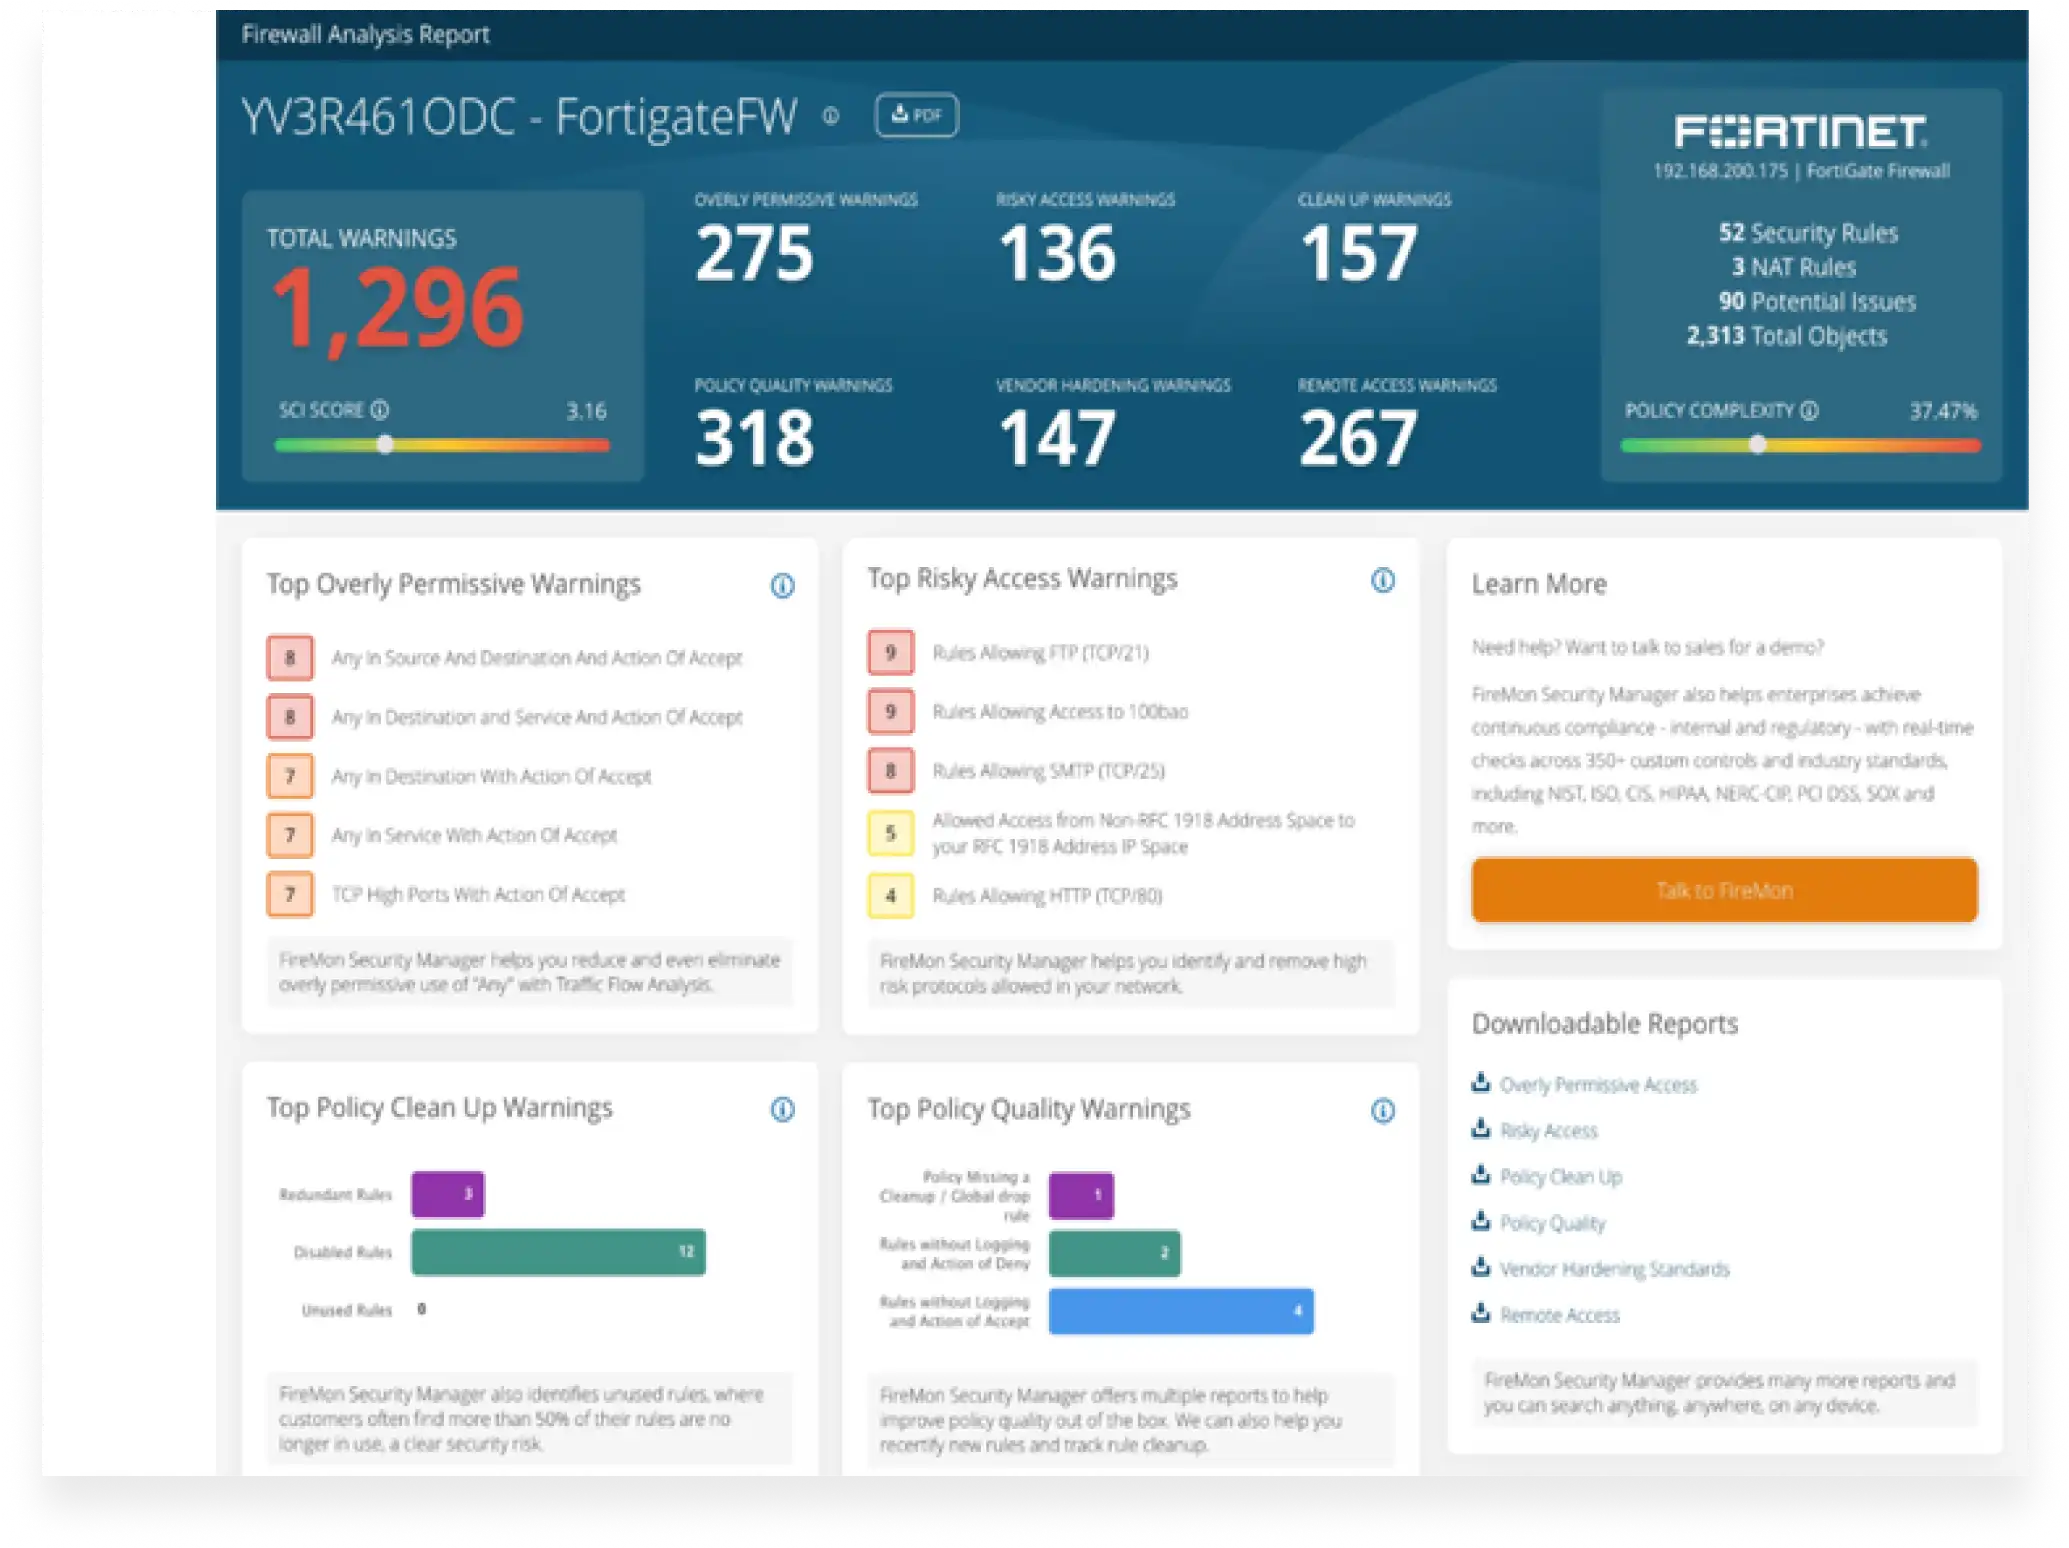
- افزایش دید: نقاط کور را با یک مدیر امنیت شبکه از بین ببرید که نگاهی کامل به تمام سیاست های فایروال در کل محیط می دهد
- خطر را کاهش دهید: آسیب پذیری های مرتبط با خط مشی را با دید و کنترل زمان واقعی در زمان واقعی برطرف کنید
- مدیریت تغییر: از تنظیمات نادرست ، سرعت بخشیدن به تجارت و بهبود امنیت خودداری کنید
- اعمال و حفظ انطباق: از اختلالات خودداری کنید ، از خطر خودداری کنید و از جریمه خودداری کنید
سوالات متداول
چند بار باید تنظیمات فایروال را مرور و به روز کنم؟
به طور خلاصه ، چرخه بررسی فایروال باید به اندازه محیط شما ، سه ماه پویا باشد ، اما ترجیحاً به طور مداوم. هرچه فعال تر باشید ، وقتی یک رویداد امنیتی اتفاق می افتد ، واکنشی کمتری خواهید داشت. در صورت بروز تغییرات اساسی در شبکه شما ، باید قوانین فایروال را حداقل سه ماهه یا زودتر مرور و به روز کنید. ممیزی های مکرر به از بین بردن قوانین منسوخ ، بهینه سازی کارآیی و جلوگیری از شکاف های امنیتی کمک می کنند. ابزارهای نظارت خودکار می توانند این روند را سریعتر و کارآمدتر کنند.
برای ارزیابی عملکرد فایروال چه شاخص هایی را باید دنبال کنم؟
در مورد ارزیابی عملکرد فایروال ، شما باید شاخص هایی را که هم امنیت و هم کارآیی عملیاتی را نشان می دهد ، ردیابی کنید. فایروال ها فقط مربوط به مسدود کردن تهدیدها نیستند – آنها باید بدون انتقال شبکه شما این کار را انجام دهند. در اینجا شاخص های اساسی که باید تماشا کنید وجود دارد:
- بازده فیلتر بسته بندی – این به شما می گوید که فایروال شما در حالی که امکان ترافیک قانونی را فراهم می کند ، ترافیک مخرب یا غیرمجاز را مسدود می کند. اگر بیش از حد ترافیک کاهش یابد ، مشکلی دارید.
- با استفاده از پردازنده و حافظه – فایروال شما یک ابزار امنیتی مهم است ، اما نباید منابع سیستم را اضافه کند. مصرف زیاد یک پردازنده یا حافظه می تواند عملکرد شبکه را کند و حتی ایجاد وقفه کند.
- ظرفیت – این میزان ترافیک شما را بدون راه اندازی بسته ها می تواند انجام دهد. اگر تجارت شما در حال رشد است و ترافیک شبکه افزایش می یابد ، می خواهید اطمینان حاصل کنید که فایروال شما ادامه دارد.
- عوارض – فایروال شما باید حداقل تأخیر را به ترافیک شبکه اضافه کند. اگر کاربران از اتصالات آهسته شکایت کنند ، مشکلات مربوط به تأخیر از یک فایروال احتقان می تواند یک عامل باشد.
- زمان هشدار و زمان پاسخگویی – هر چند وقت یک بار تهدیدات امنیتی و مهمتر از همه ، به سرعت مورد بررسی قرار می گیرد؟ اگر از سیگنال ها سیل زده اید اما زمان واکنش عقب مانده است ، زمان آن رسیده است که قوانین فایروال و فرآیندهای کاری خود را بهینه کنید تا به حوادث پاسخ دهید.
ردیابی این شاخص ها به طور مداوم اطمینان حاصل می کند که فایروال شما ضمن حفظ کارایی بهینه شبکه ، دارایی امنیتی مؤثر است.
تفاوتهای اصلی بین سخت افزار و فایروال های ابری چیست؟
- فایروال های سخت افزاری – اینها لوازم فیزیکی هستند که در محیط شبکه شما معرفی شده اند. آنها برای تأمین یک محیط محلی و ارائه کنترل دقیق بر ترافیک داخلی بسیار عالی هستند. با این حال ، آنها نیاز به نگهداری مداوم ، به روزرسانی دستی دارند و با رشد شبکه شما می توانند گران باشند.
- فایروال های ابری -آنها اغلب به عنوان یک سرویس (FWAA) تحویل داده می شوند ، این فایروال ها در ابر میزبان هستند و برای یک محیط اول توزیع شده ، هیبریدی و از راه دور طراحی شده اند. آنها بسیار مقیاس هستند ، به روزرسانی های اتوماتیک را ارائه می دهند و مدیریت آن در مکان های مختلف آسان تر است. سازش؟ شما اغلب برای پیکربندی و زمان کار به یک ارائه دهنده شخص ثالث متکی هستید.