یک کاربر خوشحال netlab یک نمونه توپولوژی Cisco ASAv را درخواست کرد که شامل یک روتر داخلی و خارجی باشد.
ما هنوز چیزی شبیه به این را در نمونه های netlab نداریم، بنابراین بیایید یک توپولوژی ساده با دو روتر، یک فایروال و چند میزبان بسازیم.
با این حال، باید با چند نکته شروع کنیم:
- به نظر نمی رسد ASAv پلتفرم مورد علاقه آن باشد netlab همکاران کمک اولیه شامل پشتیبانی پایه IS-IS و BGP بود و از آن زمان تاکنون هیچ تغییری نکرده است (برای جزئیات بیشتر به پلتفرم های پشتیبانی شده، پشتیبانی پلتفرم IS-IS و پشتیبانی پلت فرم BGP مراجعه کنید).
- اکثر استقرارهای فایروال از مسیریابی استاتیک به طور پیش فرض از طریق فایروال استفاده می کنند. netlab هنوز از مسیرهای ثابت پشتیبانی نمی کند (اما البته می توانید آنها را با قالب های پیکربندی سفارشی اضافه کنید).
- فایروال ها ترافیک را بدون تنظیمات اضافی مسدود می کنند netlab از ویژگی های مرتبط با فایروال (مناطق رابط یا سطوح امنیتی، NAT یا فیلترهای بسته) پشتیبانی نمی کند. دستیابی به یک شبکه کار ناگزیر به پیکربندی اضافی ASAv نیاز دارد.
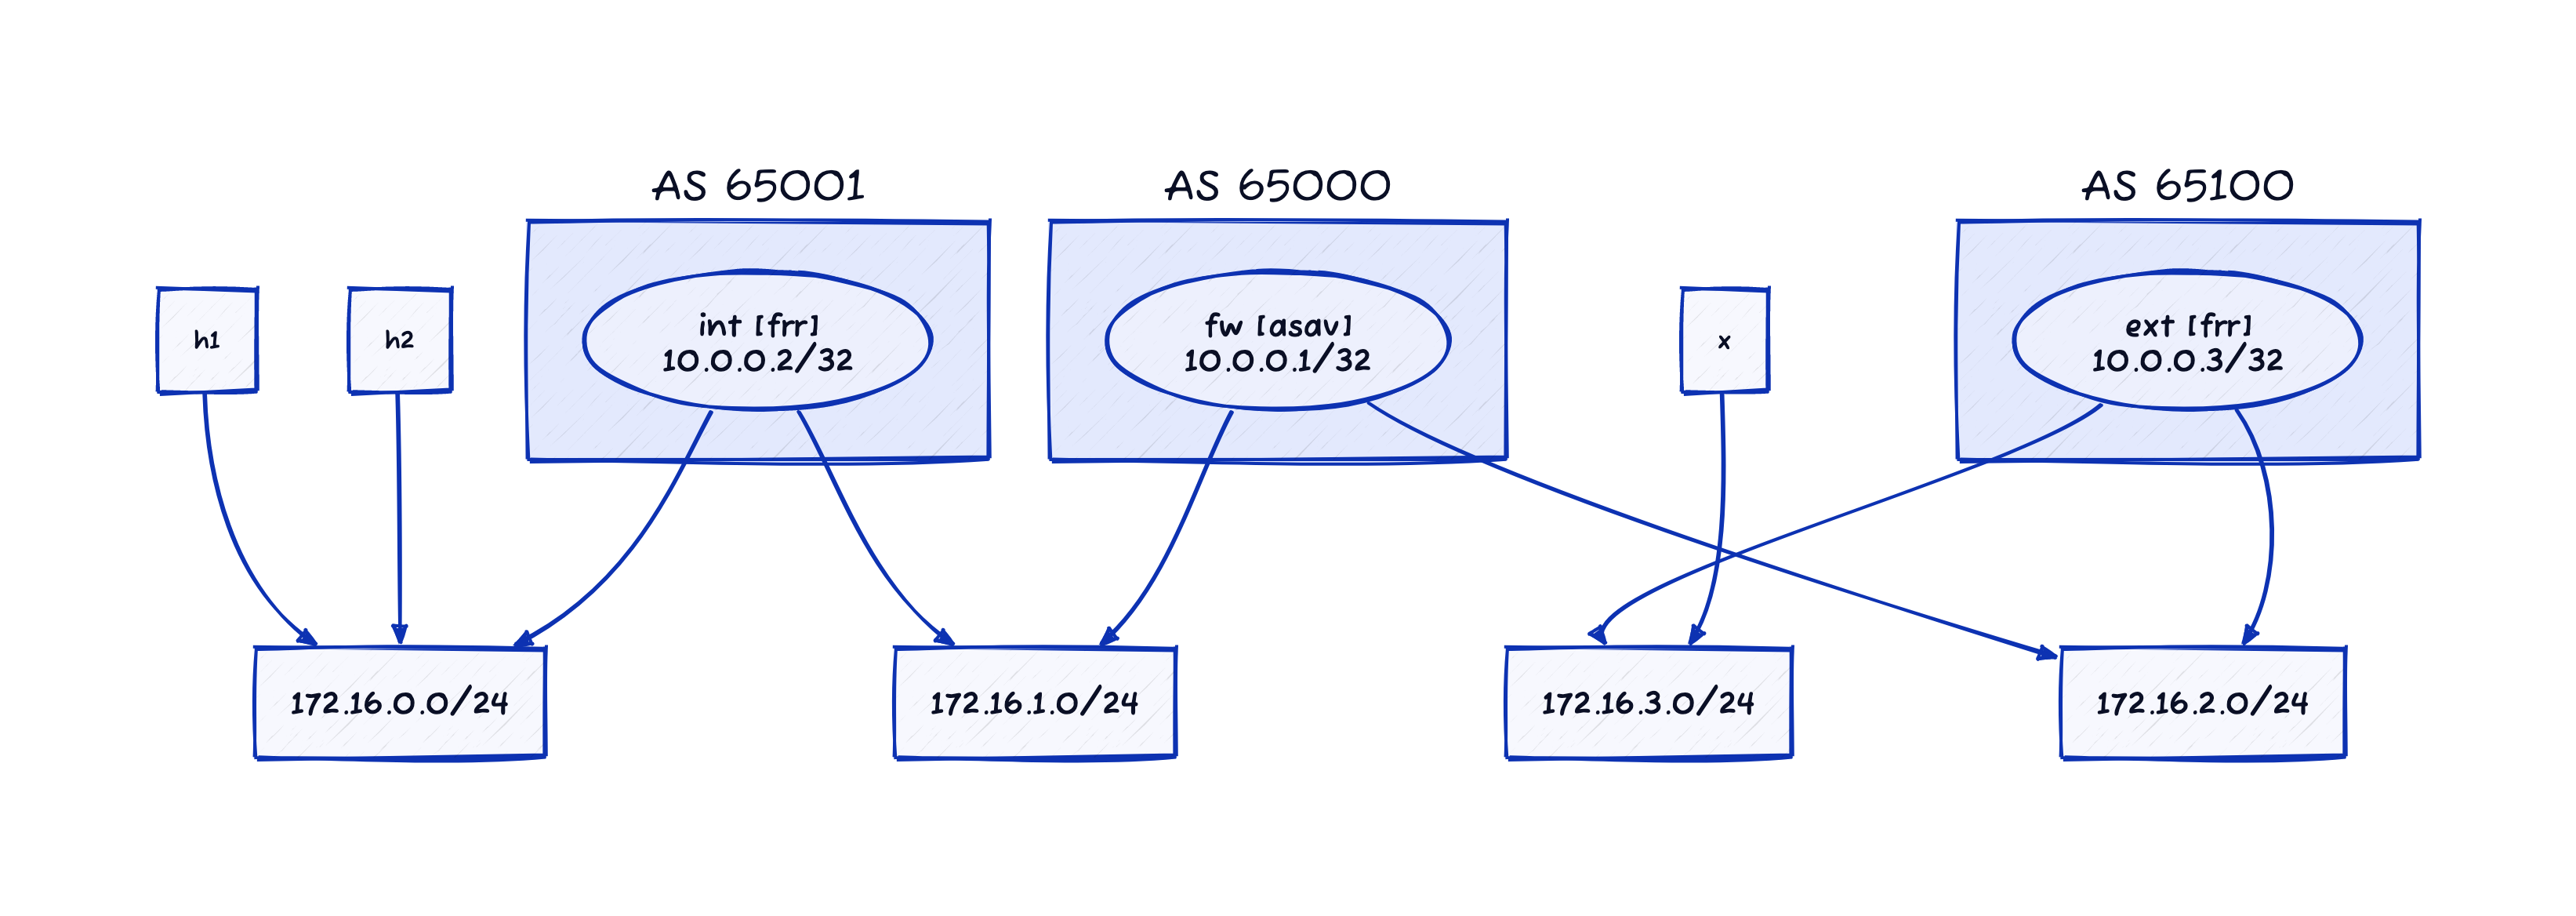
حال برای خبر خوب: ASAv از مسیریابی BGP پشتیبانی میکند، بنابراین میتوانیم یک روتر خارجی (خارجی، WAN edge) مسیر پیشفرض BGP را تبلیغ کنیم و از ASAv بخواهیم آن مسیر پیشفرض را به روتر داخلی منتشر کند. بنابراین ساده ترین توپولوژی این خواهد بود:
- روتر خارجی (داخلی، به رابط خارجی ASAv متصل است.
- روتر داخلی (داخلی، به رابط داخلی ASAv متصل است.
- چندین هاست به روتر داخلی متصل هستند.
- یک میزبان خارجی متصل به روتر خارجی.
این همان چیزی است که D2 فکر می کند این توپولوژی به نظر می رسد:
من این توپولوژی را در a توصیف می کنم netlab فایل توپولوژی:
message: >This topology contains a simple ASAv deployment scenario. ASAv is a WANedge firewall. The wan edge router router is advertising the default BGP routethat ASAv should propagate to the inside routers.module: [ bgp ]plugin: [ bgp.session ]groups:_auto_create: Truerouters:members: [ ext, int ]device: frrprovider: clabhosts:members: [ h1, h2, x ]provider: clabdevice: linuxnodes:fw:device: asavbgp.as: 65000int:bgp.as: 65001ext:bgp.as: 65100links:- h1-h2-int- int-fw- fw:ext:bgp.default_originate: True- ext:bgp.advertise: Falsex:
اصول اولیه:
- این آزمایشگاه از مسیریابی BGP استفاده می کند (خط 6)
- ما می خواهیم روتر خارجی یک مسیر پیش فرض را تبلیغ کند، بنابراین به آن نیاز داریم bgp.session افزونه (خط 7)
- این آزمایشگاه دارای دو روتر است. ما از ظروف FRR استفاده می کنیم (خطوط 11-14). می توانید از هر دستگاهی که از BGP پشتیبانی می کند استفاده کنید. روتر خارجی نیز باید از ایجاد یک مسیر پیش فرض پشتیبانی کند.
- ما از کانتینرهای لینوکس به عنوان میزبان استفاده می کنیم (خطوط 15-18).
اگر نمی خواهید از ظروف استفاده کنید، آن را بردارید تامین کننده: clab تنظیم از روترها و میزبان ها گروه ها برای استفاده از روترها یا سوئیچ های مختلف، تغییر دهید درایو: frr تنظیم (خط 13).
- اکثر گره ها توسط اعضای گروه ایجاد می شوند (خط 10)، اما ما هنوز باید فایروال را تعریف کنیم (خطوط 21-23) و اعداد BGP AS را برای روترهای داخلی (خط 25) و خارجی (خط 27) تنظیم کنیم.
اکنون برای بخش سرگرم کننده: پیوندها.
- H1 و H2 به روتر داخلی متصل هستند (خط 30)
- روتر داخلی به فایروال متصل است (خط 31)
- فایروال به روتر خارجی متصل است (خطوط 32-34). روتر خارجی مسیر پیش فرض BGP را تبلیغ می کند (خط 34).
- میزبان خارجی به روتر خارجی متصل است (خطوط 35-37). زیرشبکه IP این پیوند در BGP (خط 36) تبلیغ نمی شود زیرا ما از مسیریابی پیش فرض استفاده می کنیم.
آیا چیزی شبیه به آن کار می کند پس از راه اندازی آزمایشگاه با نت لب بالا (بعد از اتمام اجباری مونتاژ مورد نیاز است چیزهایی چون فروشندگان نمیخواهند جعبههای Vagrant را ارسال کنند، ASAv مسیر پیشفرض را به روتر داخلی منتشر میکند:
جدول مسیریابی BGP روتر داخلی
$ netlab connect int --show ip bgp
Connecting to container clab-asav-int, executing vtysh -c "show ip bgp"
BGP table version is 4, local router ID is 10.0.0.2, vrf id 0
Default local pref 100, local AS 65001
Status codes:  s suppressed, d damped, h history, * valid, > best, = multipath,
               i internal, r RIB-failure, S Stale, R Removed
Nexthop codes: @NNN nexthop's vrf id,  0.0.0.0/0        172.16.1.1                             0 65000 65100 i
 *> 10.0.0.2/32      0.0.0.0(int)             0         32768 i
 *> 10.0.0.3/32      172.16.1.1                             0 65000 65100 i
 *> 172.16.0.0/24    0.0.0.0(int)             0         32768 i

Displayed 4 routes and 4 total paths
زیر شبکه داخلی نیز به روتر خارجی منتشر می شود:
جدول مسیریابی BGP روتر خارجی
$ netlab connect ext --show ip bgp
Connecting to container clab-asav-ext, executing vtysh -c "show ip bgp"
BGP table version is 3, local router ID is 10.0.0.3, vrf id 0
Default local pref 100, local AS 65100
Status codes:  s suppressed, d damped, h history, * valid, > best, = multipath,
               i internal, r RIB-failure, S Stale, R Removed
Nexthop codes: @NNN nexthop's vrf id,  10.0.0.2/32      172.16.2.1                             0 65000 65001 i
 *> 10.0.0.3/32      0.0.0.0(ext)             0         32768 i
 *> 172.16.0.0/24    172.16.2.1                             0 65000 65001 i

Displayed 3 routes and 3 total paths
با این حال، هنوز نمی توانید پینگ کنید ساعت از h1. تنظیمات اولیه دستگاه تولید شده توسط نت لب بالا هیچ گونه پیکربندی ASAv مربوط به فایروال را شامل نمی شود.
من هرگز مجبور نبودم با ASAv کار کنم و هیچ برنامه ای برای تغییر آن ندارم. حداقل پیکربندی که به ICMP و TCP اجازه می دهد h1 به ساعت بسیار قدردانی خواهد شد.
خارج از موضوع: زیبایی های پیاده سازی SSH باستانی
ASAv من هنوز از مکانیسمهای رمزنگاری SSH که مدتها منسوخ شده بود استفاده میکند، بنابراین نمیتوانم با آن به آن متصل شوم. اتصال netlab fw برای پیکربندی آن جالب ولگرد ssh fw به دلایلی برای من کار می کند
ممکن است نیاز به تغییر داشته باشید ~/.ssh/config فایلی که به SSH اجازه می دهد تا از الگوریتم های تبادل کلید و رمزگذاری قدیمی تر استفاده کند. اگر استفاده می کنید netlab نسخه 1.9.2 را نیز می توانید تنظیم کنید defaults.devices.asav.group_vars.netlab_ssh_args به -o KexAlgorithms=+diffie-hellman-group14-sha1 -o PubkeyAcceptedKeyTypes=+ssh-rsa -o HostKeyAlgorithms=+ssh-rsa در فایل توپولوژی آزمایشگاهی رفع دائمی در netlab نسخه 1.9.3 ارائه می شود.