در این مقاله به نحوه استقرار Palo Alto Networks می پردازیم. ما می توانیم فایروال Palo Alto Networks را در 4 حالت مختلف مستقر کنیم. ضربه بزنید، سیم V، لایه 2، و لایه 3.بعد در مورد تمام حالت های Palo Alto Networks به تفصیل بحث خواهیم کرد. بیایید شروع کنیم!
حالت های استقرار فایروال شبکه های Palo Alto
1. حالت Palo Alto TAP
حالت TAP شبکه های Palo Alto برای ارزیابی و ممیزی شبکه های موجود استفاده می شود. در حالت TAP، میتوانیم فایروال Palo Alto Networks را در محیط کلاینت مستقر کنیم و اطلاعات برنامه، تهدید و شناسه کاربری محیط کلاینت را مشاهده خواهیم کرد.

ما معمولاً از یک پورت SPAN/Mirror روی سوئیچ ها برای انتقال ترافیک به دیوار آتش Palo Alto Networks استفاده می کنیم.
در حالت TAP، نمیتوانیم ترافیک یا تهدیداتی را که از شبکه عبور میکنند کنترل کنیم. علاوه بر این، ما نیازی به اختصاص آدرس های IP به فایروال نداریم.
از آنجایی که حالت TAP به طور گسترده برای اهداف POC استفاده میشود، میتوانیم فایل Stat Dump را از فایروال Palo Alto Networks تولید کنیم و میتوانیم یک گزارش جامع از پورتال پشتیبانی تولید کنیم.
برای تولید فایل dump آمار، کافی است وارد فایروال شوید و به Device > maintenance بروید.
2. Palo Alto V-Wire حالت
در حالت استقرار V-Wire، فایروال Palo Alto Networks در راستای شبکه موجود مستقر می شود. ما می توانیم بسته ای از دو رابط فیزیکی یا مجازی مختلف را پیکربندی کنیم و ترافیک را از طریق آنها عبور دهیم.
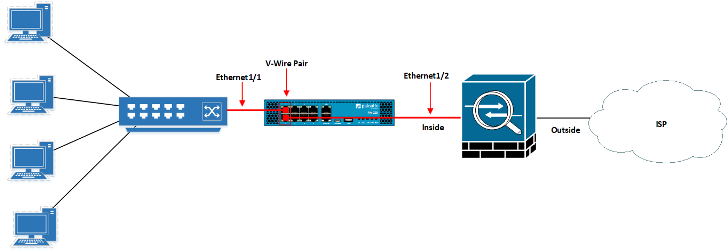
در حالت V-Wire میتوانیم فایروال را بدون تغییر توپولوژی شبکه مستقر کنیم. از آنجایی که فایروال بین دستگاه های موجود قرار می گیرد، با استفاده از سیاست های امنیتی می توانیم به راحتی ترافیک را کنترل کنیم.
ما دید و کنترل کامل اطلاعات برنامه، تهدید و شناسه کاربر را خواهیم داشت. همچنین میتوانیم رمزگشایی SSL را در فایروال Palo Alto انجام دهیم.
مشابه حالت TAP، ما نیازی به تنظیم آدرس IP در حالت V-Wire نداریم.
3. Palo Alto Tier 2 استقرار حالت
استقرار لایه 2 شبکه های Palo Alto جداسازی ترافیک لایه 2 OSI را فراهم می کند. ما میتوانیم میزبانهای مختلفی را روی رابطهای لایه 2 مختلف در یک زیرشبکه شبکه متصل داشته باشیم. در این سناریو می توانید ترافیک بین این هاست ها را کنترل کنید. همچنین میتوانید App-ID، Content-ID و User-ID را در همان تنظیمات پیادهسازی کنید.
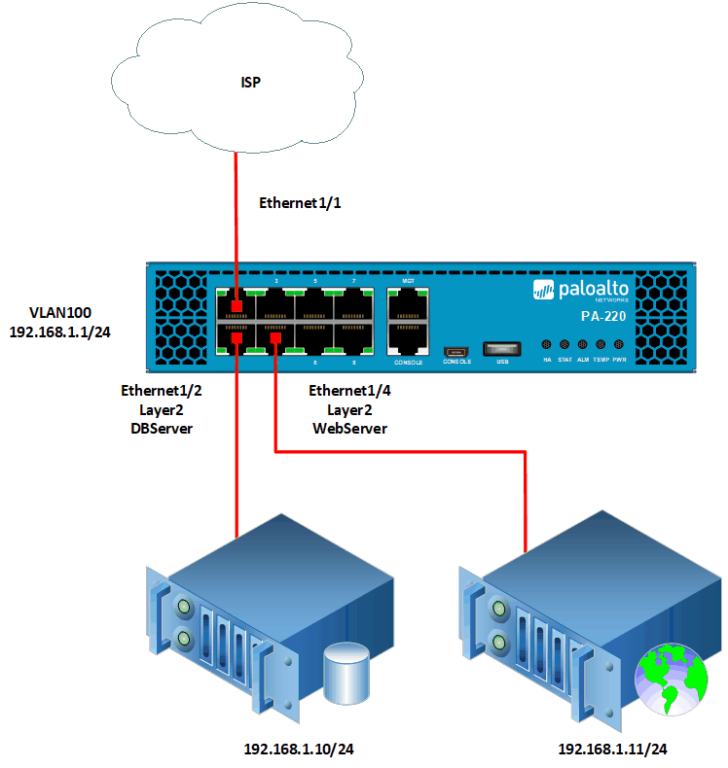
همچنین می توانید رابط VLAN را به رابط لایه 2 اختصاص دهید و مسیریابی را در صورت نیاز انجام دهید.
مانند راه اندازی TAP و V-Wire، ما نمی توانیم آدرس های IP را به رابط لایه 2 اختصاص دهیم. با این حال، رابط VLAN برای انجام مسیریابی به آدرس IP و روتر مجازی نیاز دارد.
4. Palo Alto Layer 3 استقرار حالت
این رایج ترین استقرار شبکه های Palo Alto است. در اینجا باید آدرس های IP رابط فیزیکی و مجازی را تنظیم کنیم. اگر مشتری یک فایروال موجود در محیط خود دارد، باید آن را به فایروال شبکه های Palo Alto منتقل کند.
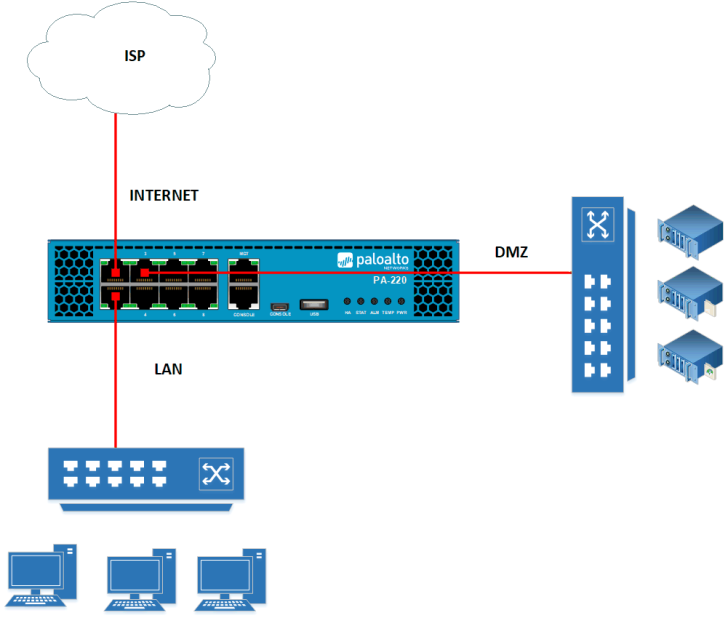
میتوانیم از AppID، ContentID، UserID، Routing (Static & Dynamic)، رمزگشایی SSL و VPN در استقرار لایه 3 استفاده کنیم. ویژگی های اضافی مانند DHCP در حالت لایه 3 کار می کند.
مقالات مرتبط
خلاصه
در این مقاله به نحوه استقرار فایروال Palo Alto Networks پرداخته ایم. ما می توانیم یک رابط فردی را در آن پیاده سازی کنیم ضربه بزنید، سیم V، لایه 2 & لایه 3 حالت ها حالت TAP بیشتر برای اهداف ارزیابی استفاده می شود. در حالت TAP نمی توانیم چیزی را کنترل کنیم. در V-Wire Deployment ما فایروال را در حالت شفاف مستقر می کنیم و می توانیم ترافیک را کنترل کنیم و می توانیم از رمزگشایی SSL استفاده کنیم. ما فقط می توانیم از مسیریابی، VPN (SSL/IPSec)، تونل های GRE و غیره در استقرار لایه 3 استفاده کنیم.
در مقالات بعدی فایروال ها را در تمامی حالت های استقرار مستقر خواهیم کرد. در ضمن، لطفا نظرات خود را در نظرات به اشتراک بگذارید.