سیاستهای کار از راه دور میتواند هم برای کارمندان و هم برای کارفرمایان مفید باشد، اما کسبوکارها قبل از اینکه بتوانند به طور کامل نیروی کار از راه دور را بپذیرند، باید تعدادی از چالشهای منحصر به فرد امنیت سایبری را برطرف کنند.
نیروی کار امروزی به طور فزاینده ای از راه دور است. در طول 15 سال گذشته، ایالات متحده شاهد افزایش 115 درصدی تعداد کارمندانی بوده است که حداقل نیمی از زمان را از خانه کار می کنند. امروزه، کارکنان تمام وقت از راه دور تقریباً سه درصد از کل نیروی کار ایالات متحده را تشکیل می دهند.
در بیشتر موارد، این یک روند مثبت است. اجازه دادن به کارمندان برای کار از خانه می تواند بهره وری را افزایش دهد، استرس را کاهش دهد و مشارکت کارکنان را بهبود بخشد. در تلاش برای استفاده از این مزایا، بیش از 50 درصد از کسب و کارها نوعی از سیاست دورکاری را اجرا کرده اند.
این روند اکنون به نیروی کار امنیت سایبری سرایت کرده است. کارشناسان میگویند کسبوکارهایی که سیاستهای دورکاری دارند در هنگام استخدام مزیت خواهند داشت و حفظ کارکنان – که با توجه به کمبود مداوم مهارت های IT، به ویژه در بازار امروز مهم است.
با این حال، با وجود تمام مزایای بالقوه، اگر کسب و کار شما به دنبال اجرای سیاست دورکاری است، باید چند نکته را در نظر داشته باشید. بیشتر از همه، دورکاری میتواند نگرانیهایی در مورد امنیت سایبری ایجاد کند که دادههای شما را در معرض خطر قرار میدهد.
خطرات رایج امنیتی کار از راه دور
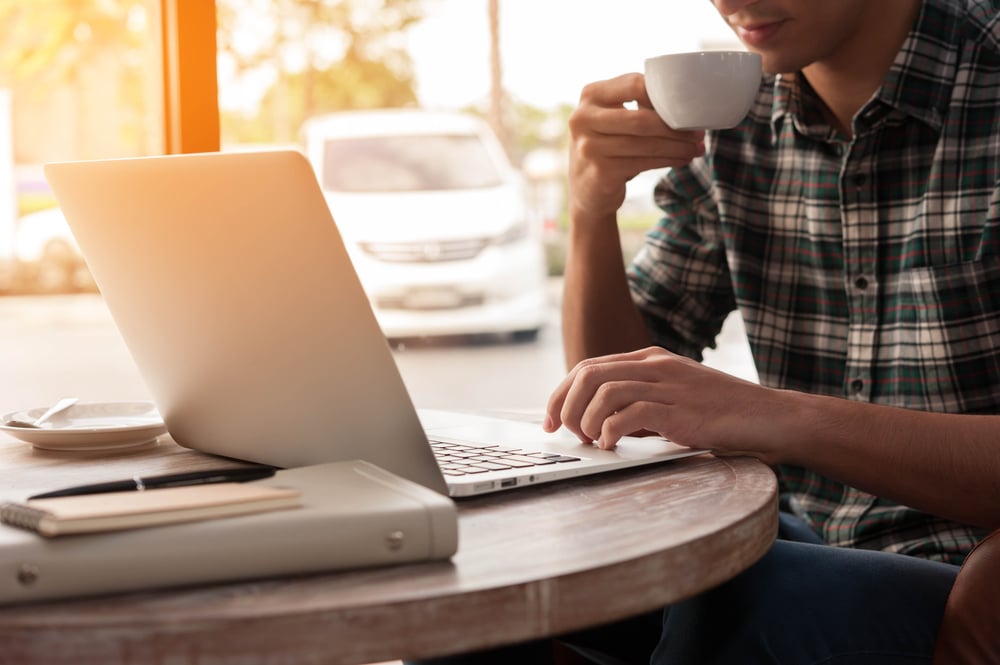
یکی از رایج ترین نگرانی های امنیت سایبری هنگام کار از راه دور، قرار گرفتن اجتناب ناپذیر در معرض شبکه های WiFi ناامن است. تقریباً 61 درصد از سازمان ها گزارش می دهند که کارمندان از راه دور آنها به طور مرتب از دستگاه های متعلق به شرکت برای اتصال به شبکه های WiFi عمومی استفاده می کنند.
در حالی که وای فای عمومی مطمئناً راحت است، اتصال به وای فای کافی شاپ محلی شما می تواند شما را در برابر هکرهای شنود بی شمار آسیب پذیر کند. اتصال به یک شبکه عمومی باعث میشود دستگاه شما در برابر تهدیداتی مانند حملات انسان در میان، توزیع گسترده بدافزار و نقاط دسترسی سرکش که اغلب فقط کانونهای مخربی هستند که توسط هکرها مستقر میشوند، مستعدتر شود. این ممکن است توضیح دهد که چرا 81 درصد از شرکت ها در سال 2018 حوادث امنیتی مرتبط با وای فای داشته اند که 62 درصد آن در کافی شاپ ها یا سایر شبکه های عمومی رخ داده است.
علاوه بر این، برای CIOها دشوار است که از راه دور اقدامات امنیتی قوی سایبری را اعمال کنند، و این توضیح می دهد که چرا کارکنان از راه دور نسبت به همکارانشان در دفتر بیشتر احتمال دارد رفتارهای مخاطره آمیزی داشته باشند (یعنی باز کردن پیوست های مشکوک یا اجازه دادن به غیر کارمندان برای قرض گرفتن دستگاه ها). .
در نهایت، کارکنان از راه دور بیشتر احتمال دارد که فناوری اطلاعات مخفیانه را تمرین کنند (استفاده از ابزارهای نرم افزاری و سخت افزاری غیرمجاز). در مجموع، این رفتارها باعث می شود که کارگران از راه دور در مورد امنیت سایبری سازمانی تهدید بزرگتری باشند.
کاهش خطرات دورکاری
واقعیت این است که کار از راه دور باقی مانده است و تیم های امنیت سایبری باید راه حل هایی برای رسیدگی به این مسائل ایجاد کنند. در اینجا چند پیشنهاد وجود دارد که چگونه می توانید خطرات را با افزایش محبوبیت دورکاری کاهش دهید:
سیاست های بهتری را تدوین کنید
اجرای مجموعه ای از قوانین به خوبی تعریف شده اولین گامی است که CIOها می توانند برای محافظت بهتر از دارایی های دیجیتال خود بردارند. یک مکان خوب برای شروع، استفاده از یک خط مشی رمز عبور قوی است که در آن مدیران گذرواژه های پیچیده ای را به کارمندان اختصاص می دهند که باید مرتباً به روز شوند. توصیه می شود که مدیران یک خط مشی احراز هویت دو مرحله ای را اعمال کنند تا در مواردی که رمز عبور در معرض خطر قرار می گیرد، توقف داخلی وجود داشته باشد.
از یک شبکه خصوصی مجازی (VPN) یا رایانش ابری استفاده کنید
استفاده از یک شبکه وای فای ناامن مانند رها کردن قفل دفتر خود با در باز است. برای قفل کردن مجدد آن گاوصندوق استعاری، یک VPN میتواند به اطمینان حاصل شود که کارگران راه دور به شبکههای اداری بدون مقابله با خطرات WiFi عمومی متصل هستند. VPN به کاربران این امکان را می دهد که از هر کجای دنیا به شبکه های راه دور متصل شوند.
امنیت نقطه پایانی
با افزایش محبوبیت کار از راه دور، هکرها (از قبل) شروع به تغییر تاکتیک های خود کرده اند. هکرها فقط به شبکههای داخلی حمله نمیکنند، بلکه نقاط پایانی متصل از مکانهای دور را هدف قرار میدهند که میتوانند دسترسی درب پشتی را به فروشگاههای اطلاعات ارزشمند ارائه دهند. از آنجایی که حفاظت شبکه متمرکز کمک زیادی در برابر این حملات نمی کند، بسیار ضروری است که CIO ها و CISO ها انطباق امنیتی را برای همه دستگاه هایی که خارج از دفتر متصل می شوند، اجرا کنند. این عمل امنیت نقطه پایانی نامیده میشود و تیمهای فناوری اطلاعات را ملزم میکند تا نرمافزار ویژهای را هم بر روی سرورهای داخلی و دروازهها و هم در تمام دستگاههای راه دور نصب کنند.
ایمن سازی شبکه خود برای نیروی کار مدرن (از راه دور).
توانایی کار از راه دور، در بسیاری از موارد، به یک دارایی اصلی برای نیروی کار آمریکایی تبدیل شده است. کسبوکارهایی که نمیتوانند سیاستهای کار از راه دور را در جایی که منطقی است اتخاذ کنند، ممکن است خود را در رقابت برای جذب استعدادهای IT مطلوبتر پشت سر بگذارند. و کسب و کارها مجبور نیستند به تنهایی با خطرات امنیت سایبری همراه روبرو شوند – کارشناسان امنیت سایبری مانند Turn-key Technologies, Inc. (TTI) می تواند تیم های فناوری اطلاعات سازمانی را در مواجهه با چالش های نوظهور امنیت سایبری پشتیبانی کند.
تیم کارشناسان خبره ما می توانند به شما کمک کنند از شبکه خود در برابر تهدیدات منحصر به فرد ناشی از کارمندان از راه دور محافظت کنید. TTI دارای 30 سال تجربه در مدیریت و امنیت شبکه است. صرف نظر از اندازه یا ساختار سازمان شما، ما اینجا هستیم تا به شما کمک کنیم – به سرعت و با موفقیت – با نیروی کار در حال تکامل شرکت سازگار شوید.