Microsoft Defender XDR یک محصول یکپارچه قبل و بعد از نقض است مجموعه امنیتی سازمانی که به طور طبیعی شناسایی، پیشگیری، بررسی و پاسخ را در نقاط پایانی، هویت ها، ایمیل ها و برنامه ها هماهنگ می کند تا حفاظت یکپارچه در برابر حملات پیچیده را ارائه دهد.
Microsoft Defender XDR به تیم های امنیتی کمک می کند تا با استفاده از اطلاعات سایر محصولات امنیتی مایکروسافت از سازمان های خود محافظت و شناسایی کنند، از جمله:
Microsoft Defender XDR با یکپارچهسازی قابلیتهای کلیدی Microsoft Defender برای Endpoint، Microsoft Defender برای Office 365، Microsoft Defender برای Cloud Applications و Microsoft Defender for Identity، فرآیند پاسخ به حادثه شما را یکپارچه میکند. این تجربه یکپارچه ویژگی های قدرتمندی را اضافه می کند که می توانید در پورتال Microsoft Defender به آنها دسترسی داشته باشید.
هنگامی که مشتریان واجد شرایط با مجوزهای لازم از پورتال Microsoft Defender بازدید می کنند، Microsoft Defender XDR به طور خودکار روشن می شود.
توجه: https://learn.microsoft.com/en-us/defender-xdr/microsoft-365-defender

ساختار Microsoft Defender

خدمات XDR و الزامات مجوز
خدمات Microsoft Defender XDR محافظت می کند:
-
نقاط پایانی با Endpoint Defender – Microsoft Defender for Endpoint یک پلتفرم نقطه پایانی یکپارچه برای محافظت پیشگیرانه، تشخیص پس از نقض، بررسی و پاسخ خودکار است.
-
دارایی ها با مدیریت آسیب پذیری مدافع – مدیریت آسیبپذیری Microsoft Defender قابلیت مشاهده مستمر داراییها، ارزیابیهای مبتنی بر ریسک هوشمند، و ابزارهای اصلاحی داخلی را برای کمک به تیمهای امنیتی و فناوری اطلاعات شما در اولویتبندی و رفع آسیبپذیریهای مهم و پیکربندیهای نادرست در سراسر سازمان شما فراهم میکند.
-
ایمیل و همکاری با Defender برای Office 365 – Defender for Office 365 از سازمان شما در برابر تهدیدات مخرب پیام های ایمیل، لینک ها (URL) و ابزارهای همکاری محافظت می کند.
-
شناسه ها با Identity Defender و Microsoft Entra ID Protection – Microsoft Defender for Identity یک راه حل امنیتی مبتنی بر ابر است که از هشدارهای Active Directory در محل شما برای شناسایی، شناسایی و بررسی تهدیدهای پیشرفته، هویت های در معرض خطر و اقدامات مخرب داخلی که سازمان شما را هدف قرار می دهد، استفاده می کند. Microsoft Entra ID Protection از دانش کسب شده توسط مایکروسافت از موقعیت آنها در سازمانهای دارای Microsoft Entra ID، فضای کاربری با حسابهای Microsoft و در بازیهای با Xbox برای محافظت از کاربران شما استفاده میکند.
-
برنامههای دارای Defender برای برنامههای ابری – Microsoft Defender for Cloud Applications یک راه حل کامل cross-SaaS است که دید عمیق، کنترل قوی داده و محافظت از تهدیدات را برای برنامه های ابری شما فراهم می کند.
هر یک از این مجوزها به شما امکان دسترسی به ویژگی های Microsoft Defender XDR را از طریق پورتال Microsoft Defender بدون هزینه اضافی می دهد:
- مایکروسافت 365 E5 یا A5
- Microsoft 365 E3 با افزونه امنیتی Microsoft 365 E5
- Microsoft 365 E3 با افزونه Enterprise Mobility + Security E5
- Microsoft 365 A3 با افزونه امنیتی Microsoft 365 A5
- Windows 10 Enterprise E5 یا A5
- Windows 11 Enterprise E5 یا A5
- Enterprise Mobility + Security (EMS) E5 یا A5
- Office 365 E5 یا A5
- Microsoft Defender برای Endpoint
- Microsoft Defender for IoT – حفاظت از اینترنت اشیا سازمانی (شامل حفاظت از دستگاه های اینترنت اشیاء سازمانی با مجوز Microsoft 365 E5 (ME5) یا E5 Security)
- Microsoft Defender for Identity
- Microsoft Defender برای Cloud Apps یا Cloud App Discovery
- Microsoft Defender برای Office 365 (Plan 2)
- Microsoft 365 Business Premium
- Microsoft Defender for Business

در این تصویر: Microsoft Defender XDR سیگنال های تمام اجزای Defender را برای ارائه XDR در سراسر دامنه ها ترکیب می کند. این شامل یک صف یکپارچه حادثه، پاسخ خودکار برای توقف حملات، خود درمانی (برای دستگاه های در معرض خطر، هویت کاربر و صندوق های پستی)، تشخیص تهدید متقابل و تجزیه و تحلیل تهدید است.
- Microsoft Defender for Office 365 از سازمان شما در برابر تهدیدات مخرب ناشی از پیام های ایمیل، پیوندها (URL) و ابزارهای همکاری محافظت می کند. هشدارهای حاصل از این فعالیت ها را با Microsoft Defender XDR به اشتراک می گذارد. ویژگیهای امنیتی داخلی برای همه صندوقهای پستی ابری یکپارچه شدهاند تا محافظت سرتاسری برای ایمیلهای دریافتی و پیوستها فراهم کنند.
- Microsoft Identity Defender سیگنالها را از کنترلکنندههای دامنه AD DS و سرورهایی که AD FS و AD CS را اجرا میکنند جمعآوری میکند. از این سیگنال ها برای محافظت از محیط هویت ترکیبی شما استفاده می کند، از جمله محافظت در برابر هکرهایی که از حساب های در معرض خطر برای جابجایی جانبی بین ایستگاه های کاری در محیط داخلی استفاده می کنند.
- Microsoft Endpoint Defender هشدارها را از دستگاههای مدیریت شده توسط سازمان شما جمعآوری میکند و از آنها محافظت میکند.
- Microsoft Defender for Cloud Applications سیگنالهای استفاده سازمان شما از برنامههای کاربردی ابری را جمعآوری میکند و از دادههایی که بین محیط فناوری اطلاعات شما و آن برنامهها جریان دارد، از جمله برنامههای ابری تحریمشده و غیرمجاز، محافظت میکند.
- Microsoft Entra ID Protection دادههای ریسک را از میلیاردها تلاش برای ورود به سیستم ارزیابی میکند و از این دادهها برای ارزیابی ریسک هر ورود برای مشتری شما استفاده میکند. این دادهها توسط Microsoft Entra ID برای اجازه یا جلوگیری از دسترسی به حساب براساس شرایط و محدودیتهای خطمشیهای دسترسی مشروط شما استفاده میشود. Microsoft Entra ID Protection از Microsoft Defender XDR جدا است و در مجوزهای Microsoft Entra ID P2 گنجانده شده است.
این نمودار یک حمله سایبری رایج و اجزای Microsoft Defender XDR را نشان می دهد که به شناسایی و اصلاح آن کمک می کند.

1. Microsoft Defender XDR را روشن کنید
به سرویس بپیوندید
انتخاب Microsoft Defender XDR آسان است. از منوی پیمایش، هر موردی را انتخاب کنید، مانند حوادث و هشدارها، شکار، مرکز اقدام، یا تحلیل تهدید برای شروع فرآیند ورود
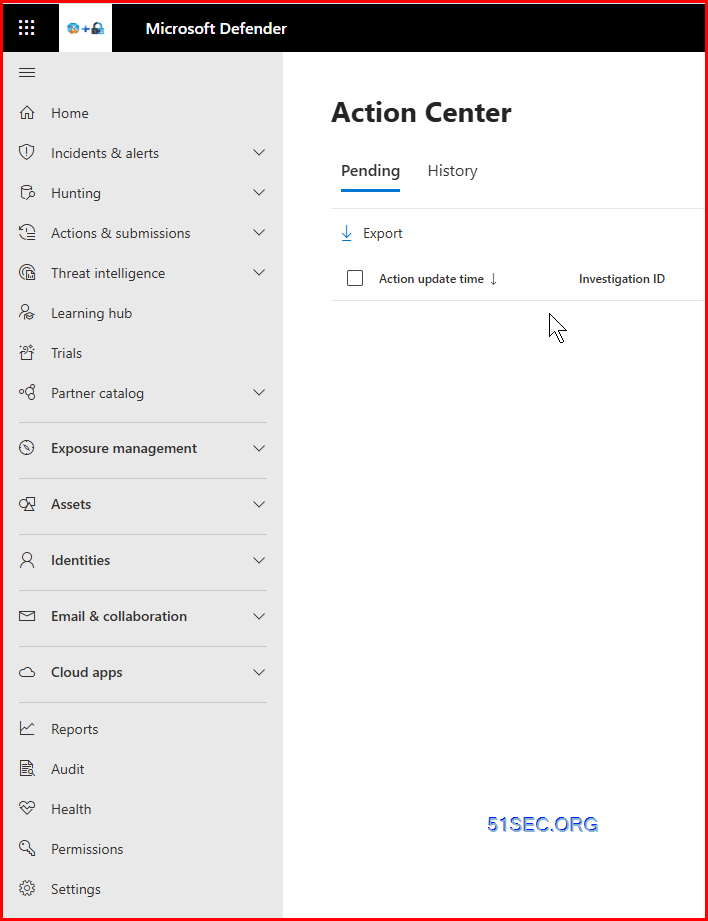
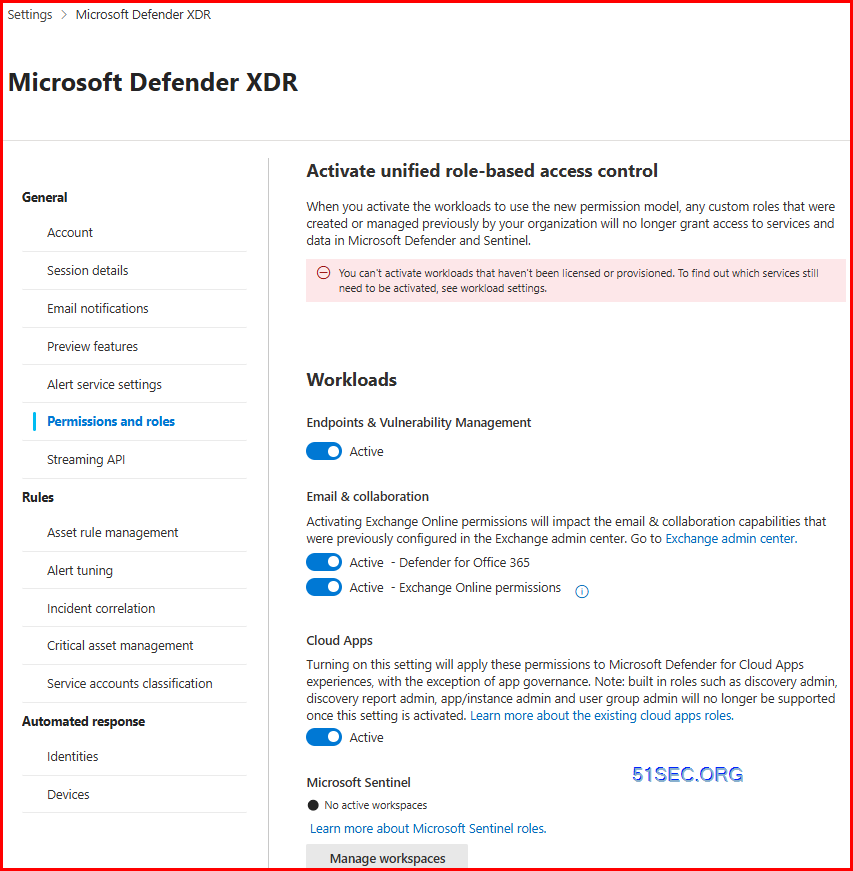
تنظیمات XDR
مجوزها و نقش ها
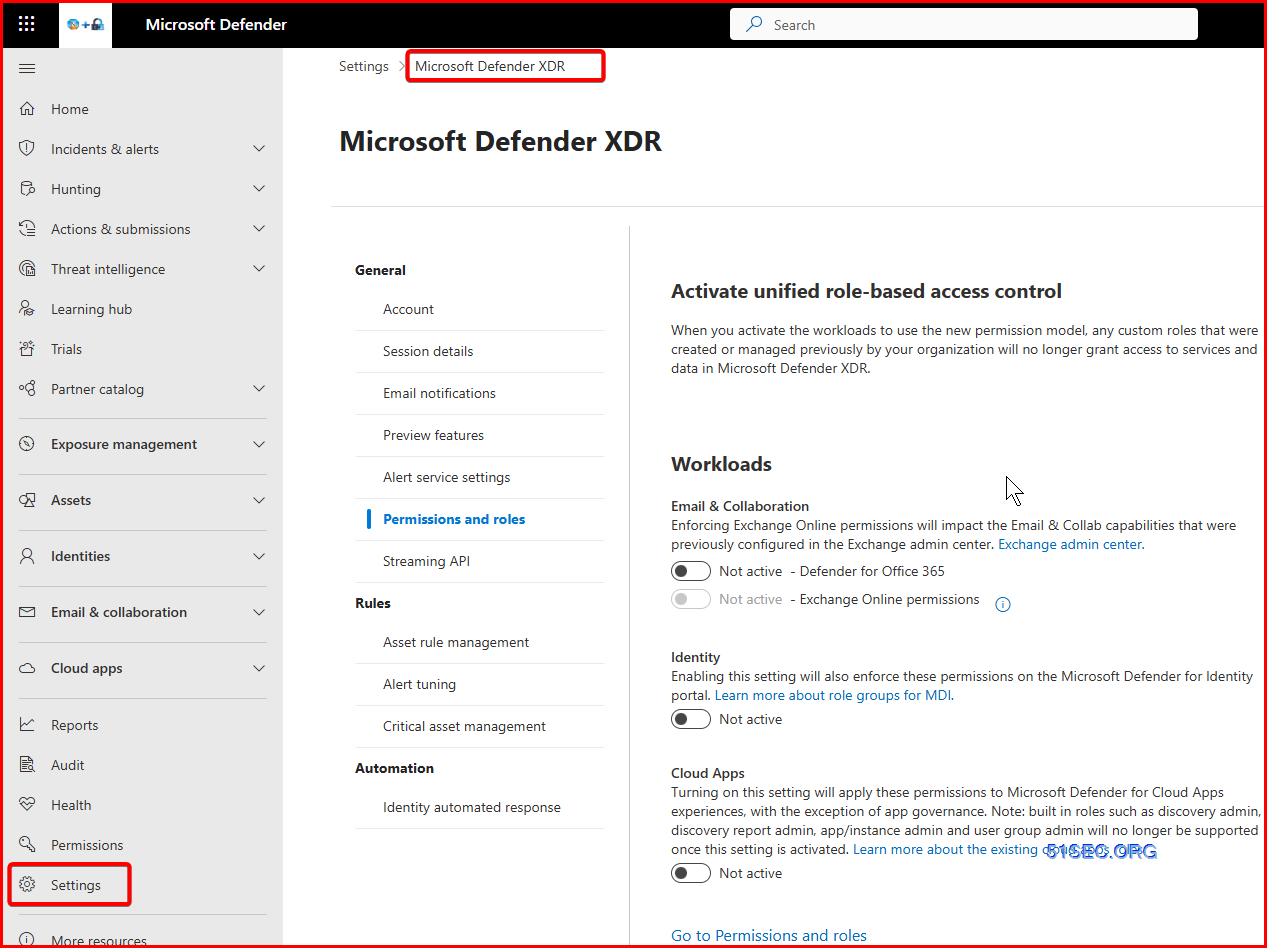
اسکرین شات به روز شده: 20260423، مجوزها و نقش – کنترل دسترسی مبتنی بر نقش یکپارچه
2. خدمات را مستقر کنید
استقرار هر سرویس معمولاً مستلزم ارائه به مشتری و برخی تنظیمات اولیه است. جدول زیر را ببینید تا بفهمید هر یک از این سرویس ها چگونه به کار گرفته شده اند.
پس از استقرار خدمات پشتیبانی شده، Microsoft Defender XDR را روشن کنید.
- آموزش Microsoft Defender XDR Ninja مجموعهای از بخشها و ماژولهای سازمانیافته است تا شما را با ویژگیها و عملکردهای Microsoft Defender XDR آشنا کند. این آموزش منابع هشدارهای تهدید را پوشش می دهد – مانند Microsoft Defender for Endpoint و دیگران – اما خود منابع را پوشش نمی دهد.
مکان مرکز داده
متصل شد