در دنیای امروزی مبتنی بر داده، انتقال و حفاظت از اطلاعات حساس از اهمیت بالایی برخوردار است. شرکتها، مؤسسات مالی، دولتها و افراد برای حفظ حریم خصوصی، اطلاعات شخصی، اطلاعات بانکی و حفاظت از مالکیت معنوی، به شدت به ارتباطات امن دادهها متکی هستند. داده ها از طریق شبکه بسیار پیچیده ای از زیرساخت های به هم پیوسته به سراسر جهان سفر می کنند. بیشتر ترافیک داده های جهان از طریق پیوندهای نوری نقطه به نقطه منتقل می شود که مراکز داده (کابل های مترو و زیردریایی) را به هم متصل می کند. اگر فکر می کنید نمی توانید داده ها را از فیبر بین یک مکان و مکان دیگر دریافت کنید، بخشیده خواهید شد. اما پیشرفتهای فناوری چالشهای جدیدی را برای امنیت دادهها بهویژه با ظهور فیبر نوری ایجاد کرده است.
استراق سمع فیبر نوری که به نام استراق سمع فیبر نوری یا رهگیری فیبر نوری نیز شناخته می شود، فرآیندی است که طی آن اشخاص غیرمجاز داده ها را هنگام عبور از کابل های فیبر نوری رهگیری و نظارت می کنند. برخلاف کابلهای مسی سنتی، فیبرهای نوری از سیگنالهای نوری برای انتقال دادهها استفاده میکنند که تشخیص شنود غیرقانونی را دشوار میکند. استراق سمع شامل دسترسی مخفیانه به کابل های فیبر نوری برای رهگیری داده های ارسال شده است. این کار را می توان به روش های مختلفی انجام داد، و نقاط ضربه اغلب در مناطقی قرار دارند که کابل ها آسیب پذیر هستند، مانند در طول مسیر آنها، در اتصالات یا نزدیک به گره های توزیع.
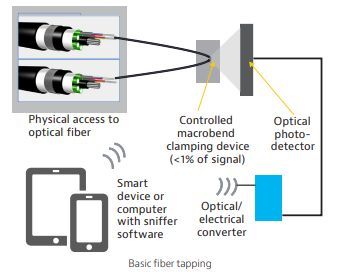
هنگامی که فیبر در معرض دید قرار گرفت، خود فیبر را می توان کمی خم کرد تا زمانی که به نقطه ای برسد که مقداری نور از هسته و روکش خارج شود، اما به اندازه ای نیست که به پیوند فعال آسیب برساند. یک دستگاه ضربه زدن که حاوی یک آشکارساز نوری نیز می باشد، امکان خم شدن دقیق به نقطه ای را که می توان نور و بنابراین داده ها را استخراج کرد، فراهم می کند. تشخیص لمس کابل های فیبر نوری می تواند چالش برانگیز باشد زیرا ممکن است باعث قطع شبکه قابل توجهی نشود. از سوی دیگر، در برخی موارد، می تواند سیگنال ارسالی را نیز مختل کند و باعث وقفه های قابل توجه یا از دست رفتن داده ها شود. نهادهای مجرمانه یا عوامل مخرب می توانند از این آسیب پذیری برای دستیابی به اطلاعات حساس سوء استفاده کنند و خطر قابل توجهی برای افراد و سازمان ها به همراه داشته باشد.
تهدیدات بالقوه برای امنیت داده ها
- نقض داده ها: بهره برداری از فیبر نوری می تواند منجر به نقض اطلاعات شود و به مهاجمان اجازه می دهد اطلاعات حساس از جمله سوابق مالی، داده های شخصی، اسرار تجاری و اطلاعات طبقه بندی شده دولتی را سرقت کنند. چنین تخلفاتی می تواند عواقب شدیدی از جمله ضرر مالی، آسیب به شهرت و عواقب قانونی داشته باشد.
- جاسوسی شرکتی: برای مشاغل، تهدید جاسوسی شرکتی با ضربه زدن به فیبر نوری افزایش می یابد. رقبا یا نهادهای خارجی متخاصم ممکن است با سرقت دادههای خصوصی و مالکیت معنوی از طریق ارتباطات رهگیری شده، تلاش کنند تا مزیت رقابتی به دست آورند.
- تروریسم سایبری: در دست تروریست های سایبری، بهره برداری از فیبر نوری می تواند اختلال در زیرساخت های حیاتی مانند شبکه های برق، شبکه های ارتباطی و سیستم های حمل و نقل را تسهیل کند. این یک تهدید جدی برای امنیت ملی و عمومی است.
- نظارت بر دولت ملی: دولتها میتوانند از استراق سمع فیبر نوری برای اهداف نظارتی استفاده کنند و نگرانیهایی در مورد حفظ حریم خصوصی و سوء استفاده احتمالی از قدرت ایجاد کنند. چنین اقدامات نظارت جمعی موضوع بحث و انتقاد شدید مدافعان آزادی های مدنی بوده است.
نحوه تشخیص لمس فیبر
با توجه به پیامدهای جدی استراق سمع فیبر نوری، تشخیص چنین نفوذهایی بسیار مهم می شود. این امر مستلزم ترکیبی از هوشیاری، ابزارهای پیچیده و تخصص فنی است. در اینجا چند روش موثر برای شناسایی تلاش های بالقوه ضربه زدن به فیبر وجود دارد:
- بازتاب سنجی دامنه زمان نوری (OTDR): OTDR ابزار قدرتمندی است که برای مشخص کردن و عیب یابی لینک های فیبر نوری استفاده می شود. پالس های کوتاه نور را از طریق فیبر می فرستد و نور پراکنده شده را تجزیه و تحلیل می کند تا ناهنجاری هایی مانند تلفات سیگنال یا تغییرات ناگهانی در تضعیف را که می تواند نشان دهنده خمیدگی فیبر و نقطه تماس بالقوه باشد را تشخیص دهد.
- نظارت بر توان نوری: با نظارت مستمر سطوح توان نوری در شبکه، مدیران می توانند نوسانات غیرمنتظره یا الگوهای نامنظم را که ممکن است توسط دستگاه های شنود ایجاد شود، شناسایی کنند.
- بازرسی و ممیزی فیزیکی: بازرسیهای فیزیکی منظم از کابلهای فیبر نوری و زیرساختها میتواند نشانههایی از دستکاری، مانند شکستگی مهر و موم، خراش یا اتصالات جدید را نشان دهد.
از بین همه این راه حل ها، رویکرد OTDR شاید ساده ترین و موثرترین رویکرد برای تشخیص ضربه فیبر باشد، به ویژه زمانی که به عنوان یک سیستم تست فیبر از راه دور (RFTS) یا یک سیستم نظارت بر شبکه نوری (مانند سیستم VIAVI ONMSi) استفاده می شود. نظارت مستمر زمان کشف را در مقابل ساعت ها یا روزها (یا حتی اصلاً) به دقیقه کاهش می دهد و مکان دقیق شیر آب را نشان می دهد!
استراق سمع فیبر نوری تهدید قابل توجهی برای امنیت داده ها به شمار می رود و نیازمند رویکردی فعال برای محافظت از اطلاعات حساس از دسترسی غیرمجاز است. همانطور که تکنولوژی تکامل می یابد، روش هایی که توسط عوامل مخرب برای به خطر انداختن یکپارچگی و حریم خصوصی داده ها استفاده می شود نیز افزایش می یابد. سازمان ها و افراد می توانند با اجرای رمزگذاری قوی، بهبود امنیت فیزیکی و استفاده از روش های تشخیص استراق سمع مانند سیستم های نظارت شبکه نوری، دفاع خود را در برابر تلاش های احتمالی برای استراق سمع فیبر نوری تقویت کنند. تنها از طریق یک رویکرد جامع و پویا به امنیت دادهها میتوانیم محیط دیجیتال امنتری را برای آینده تضمین کنیم.
برای کسب اطلاعات بیشتر، یادداشت برنامه تشخیص فیبر اسنوپ ما را بخوانید.
این وبلاگ سومین وبلاگ از مجموعه تست متمرکز فیبر است. دو پست اول را می توانید در اینجا پیدا کنید:

داگلاس کلاگ در حال حاضر مدیر راه حل های بازاریابی برای راه حل های فیبر نوری در VIAVI است. داگ دارای بیش از 20 سال تجربه در تست و اندازه گیری با تمرکز اصلی بر روی فناوری های فیبر نوری و کابل است که از صنعت مخابرات پشتیبانی می کند. قبل از VIAVI، داگ سمتهایی را بهعنوان مهندس تولید، مهندس راهحلها و مدیر توسعه تجارت داشت. داگ در پانل های صنعتی متعددی در زمینه گرایش های فناوری نوری و کابل شرکت کرده است. او در دانشگاه برونل لندن تحصیل کرد و با درجه ممتاز در رشته مهندسی برق و الکترونیک فارغ التحصیل شد.