بعضی اوقات شما باید پیشوندهای BGP را در جاده ای که حاوی دستگاههای میانی است که کار نمی کنند ، مبادله کنیدحرف دستگاه های میانی ممکن است (به عنوان مثال) سوئیچ های بالایی با پشتیبانی نرم افزار محدود باشندجداول کوچک یا دستگاه های فایروال به دلایل امنیتی با استفاده از مسیریابی استاتیک.
در این تمرین آزمایشگاهی ، جلسه ای از EBGP را از طریق یک فایروال بین روتر داخلی (هسته اصلی دانشگاه) و روتر WAN Edge ایجاد خواهید کرد و پیشوند دانشگاه را به روتر Wan Edge تبلیغ می کنید.
پیکربندی دستگاه موجود
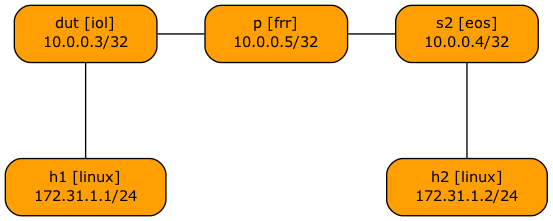
دستگاه های موجود در آزمایشگاه شما آدرس های IPv4 زیر را دارند:
| گره/رابط | آدرس IPv4 | آدرس IPv6 | شرح |
|---|---|---|---|
| انتهای | |||
| اترنت 1 | 172.16.0.3/24 | ext -> fw | |
| FW | |||
| ETH1 | 172.16.0.1/24 | fw -> ext | |
| ETH2 | 192.168.42.1/24 | fw -> int | |
| در نظر گرفتن | |||
| اترنت 1 | 192.168.42.2/24 | int -> fw |
روترها از این BGP به عنوان شماره استفاده می کنند. int پیشوند LAN IPv4 خود را تبلیغ می کند.
| گره/ASN | شناسه روتر | پیشوندهای تبلیغاتی |
|---|---|---|
| AS64501 | ||
| انتهای | 10.0.0.3 | |
| AS65000 | ||
| در نظر گرفتن | 10.0.0.2 | 192.168.42.0/24 |
فایروال برای همه مسیرهای استاتیک دارد باکله آدرس استخرهای اشاره به روتر EXTحرف شما می توانید آنها را با بازرسی کنید netlab connect fw ip route دستور:
$ netlab connect -q fw ip route
default via 192.168.121.1 dev eth0
10.0.0.0/24 via 172.16.0.3 dev eth1
10.1.0.0/16 via 172.16.0.3 dev eth1
10.2.0.0/24 via 172.16.0.3 dev eth1
172.16.0.0/24 dev eth1 scope link  src 172.16.0.1
172.16.0.0/16 via 172.16.0.3 dev eth1
192.168.42.0/24 dev eth2 scope link  src 192.168.42.1
192.168.121.0/24 dev eth0 scope link  src 192.168.121.101
باکله به طور خودکار آدرس های IP رابط ، مسیرهای استاتیک در فایروال و فرآیندهای مسیریابی BGP را پیکربندی می کند. در صورت استفاده از زیرساخت های آزمایشگاهی دیگر ، باید آنها را به صورت دستی پیکربندی کنید.
آزمایشگاه را شروع کنید
شما می توانید آزمایشگاه زیرساخت های آزمایشگاهی خود یا در کدهای کد GitHub (جزئیات بیشتر) را راه اندازی کنید:
- از هر دستگاه پشتیبانی شده توسط باکله ماژول پیکربندی BGP برای روترهای شما.
- تغییر فهرست از
basic/e-ebgp-multihop - دویدن Netlab Up
- دستگاه های خود را وارد کنید NetLab Connect و بررسی کنید که آدرس های IP و جلسات EBGP به درستی پیکربندی شده اند.
مشورت
توپولوژی آزمایشگاهی از میزبان لینوکس به جای فایروال استفاده می کند. اگر می خواهید به جای آن از فایروال واقعی استفاده کنید ، از آن استفاده کنید -S -S گزینه ای از Netlab Up فرمان برای تنظیم نوع دستگاه برای FW گره به عنوان مثال ، برای استفاده از ASAV ، آزمایشگاه را با آن شروع کنید netlab up -s nodes.fw.device=asavحرف لطفا به این موضوع توجه کنید باکله این مسیریابی استاتیک دستگاه های غیر از میزبان لینوکس را پیکربندی نمی کند.
وظایف پیکربندی
شما باید یک جلسه EBGP بین رابط های اترنت روترهای Int و Ext ایجاد کنید.
این روترها نمی دانند چگونه با یکدیگر ارتباط برقرار کنند ، بنابراین شما باید مسیرهای استاتیک ایجاد کنید تا به آنها کمک کنید تا شروع کنند:
- در آن ، یک مسیر استاتیک برای 172.16.0.3/32 ایجاد کنید ، با اشاره به 192.168.42.1. بیشتر دستگاه های شبکه از یک دستور پیکربندی مشابه استفاده می کنند مسیر IP پیشوند نهرحرف
- در سابق یک مسیر استاتیک برای 192.168.42.2/32 ایجاد کنید ، با اشاره به 172.16.0.1
مشورت
بهتر است از مسیرهای میزبان برای نقاط پایانی از راه دور جلسات EBGP MultiHop استفاده کنید ، به روترهای از راه دور اجازه می دهد پیشوندهای مستقیم متصل خود را به صورت پویا تبلیغ کنند.
با مسیرهای استاتیک در محل:
- در int 172.16.0.3 را به عنوان همسایه BGP در AS 64501 اضافه کنید
- در EXT 172.16.42.2 را به عنوان همسایه BGP در AS 65000 اضافه کنید
- پیش فرض را به int تبلیغ کنید.
بیشتر تبدیل های BGP از ایجاد جلسه EBGP که به تازگی پیکربندی کرده اید ، امتناع می ورزند زیرا آنها انتظار دارند که همسایگان EBGP باشند به طور مستقیم متصلحرف از یک دستور شبیه به همسایه EBGP-Multihop به دستگاه های خود بگویید که همسایه EBGP بیشتر است. این دستور:
- بی اثر کردن مجاور بررسی کردن
- TTL بسته های IP EBGP را افزایش می دهد تا اطمینان حاصل شود که آنها به همسایه دوردست می رسند (برخی از دستگاه ها به شما امکان می دهند تا چه میزان همسایه را روشن کنید).
مشورت
لطفاً توجه داشته باشید که شما نمی توانید از IP و Subnet IP جعلی (خیلی بزرگ) استفاده کنید تا آنها را باور کنند که همسایه به طور مستقیم در ارتباط است. جلسه EBGP هنوز مشخص نخواهد شد زیرا فایروال TTL بسته های IP هدایت شده را کاهش می دهد و بیشتر تبدیل BGP بسته های IP EBGP را با TTL = 1 ارسال می کند.
تأیید
می توانید استفاده کنید اعتبار سنجی اگر نصب کرده اید فرمان باکله 1.8.3 یا بالاتر را رها کنید و از Cumulus Linux ، FRR یا Arista EOS در روترهای خود استفاده کنید. بررسی تست های اعتبار سنجی:
- وضعیت جلسه EBGP بین int و ext
- آیا EXT پیشوند 192.168.42.0/24 Int را دریافت می کند
- آیا مسیر پیش فرض را از ext دریافت می کند
این نتیجه ای است که شما باید پس از اتمام تمرین آزمایشگاهی بدست آورید:

همچنین می توانید یک بررسی دستی انجام دهید:
- وضعیت جلسه EBGP INT را با یک دستور مشابه بررسی کنید خلاصه IP BGPحرف جلسه EXT باید در حالت تعیین شده باشد:
int>show ip bgp summary
BGP summary information for VRF default
Router identifier 10.0.0.2, local AS number 65000
Neighbor Status Codes: m - Under maintenance
  Neighbor   V AS           MsgRcvd   MsgSent  InQ OutQ  Up/Down State   PfxRcd PfxAcc
  172.16.0.3 4 64501             33        33    0    0 00:20:44 Estab   1      1
- جدول BGP را در int با یک دستور مشابه بررسی کنید IP BGP را نشان دهیدحرف شما باید پیشوند محلی و مسیر را به طور پیش فرض مشاهده کنید:
int>show ip bgp | begin Network
          Network                Next Hop              Metric  AIGP       LocPref Weight  Path
 * >      0.0.0.0/0              172.16.0.3            0       -          100     0       64501 ?
 * >      192.168.42.0/24        -                     -       -          -       0       i
- جدول BGP را در V بررسی کنید. شما باید پیشوند 192.168.42.0/24 را مشاهده کنید ، که توسط int تبلیغ شده است:
ext>show ip bgp | begin Network
          Network                Next Hop              Metric  AIGP       LocPref Weight  Path
 * >      192.168.42.0/24        192.168.42.2          0       -          100     0       65000 i