GDPR هر سایتی را پوشش می دهد که کالا یا خدماتی را به افراد در اتحادیه اروپا ارائه می دهد یا بر رفتار آنها نظارت می کند، صرف نظر از اینکه سرورهای آن کجا کار می کنند. ماده 3 این آزمون را تعیین می کند. چنین سایتی به بازدیدکنندگان اتحادیه اروپا یک سیاست حفظ حریم خصوصی، یک توافق نامه امضا شده با هر پردازنده و یک دوره یک ماهه برای درخواست های حذف مدیون است. مکان سرور این سؤال محدودتر را حل می کند که سایت چند سند انتقال را ذخیره می کند.
سه ماه به استقرار ابر تنها در فرانکفورت پرداخت، بر اساس این باور که قانون نیاز به ذخیره سازی اتحادیه اروپا دارد، و بررسی قرارداد همین کار را در دو هفته انجام می داد.
آیا مکان سرور تعیین می کند که کدام سیاست های حفظ حریم خصوصی اعمال شود؟
شماره 3 آزمایشی را در مورد اینکه یک سایت چه کاری انجام میدهد و به چه کسی دسترسی دارد را مشخص میکند و هر سازمانی را که کالا یا خدماتی را به مردم در اتحادیه اروپا ارائه میدهد یا بر رفتار آنها نظارت میکند، پوشش میدهد. یک خبرنامه رایگان با ردیابی تجزیه و تحلیل، مانند یک فروشگاه آنلاین ایالات متحده با قیمت یورو یا تبلیغاتی که کشورهای اتحادیه اروپا را هدف قرار می دهد، این آزمون را برآورده می کند.

حفاظت در زمان پردازش، صرف نظر از پاسپورتی که در اختیار دارد، به موقعیت مکانی افراد مرتبط است. توریست آمریکایی که از هتلی در پاریس خارج می شود، تحت پوشش قرار می گیرد. یک شهروند اتحادیه اروپا که از نیویورک موج سواری می کند، برای پردازشی که در زمان حضور در آنجا انجام می شود، چنین نیست. سؤال این است که وقتی پیشنهاد ارائه می شود یا رفتار مشاهده می شود، فرد در کجا ایستاده است.
یک سایت فقط اتحادیه اروپا بدون گزینه های زبان اتحادیه اروپا یا قیمت یورو و بدون بازاریابی هدفمند اتحادیه اروپا احتمالاً خارج از محدوده است. دسترسی به تنهایی یک شاخص هدف گذاری نیست، در حالی که قیمت گذاری یورو و تبلیغات هدفمند اتحادیه اروپا این است.
GDPR هیچ معافیت کلی برای مشاغل کوچک ندارد. تنها استثناء آن سازمان هایی با کمتر از 250 کارمند را از برخی تعهدات نگهداری سوابق معاف می کند. یک سایت در محدوده بدون تاسیس اتحادیه اروپا نیز باید یک نماینده اتحادیه اروپا را به عنوان نقطه تماس برای تنظیمکنندهها و بازدیدکنندگان تعیین کند.
آیا GDPR نیاز به ذخیره داده ها در اتحادیه اروپا دارد؟
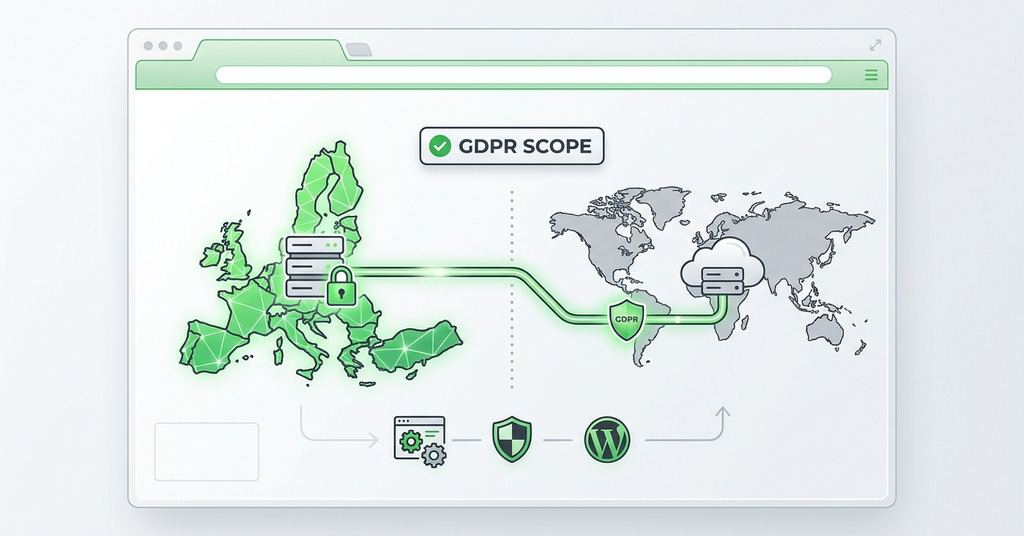
خیر. GDPR انتقال داده های شخصی به خارج از اتحادیه اروپا و منطقه اقتصادی اروپا را تحت فصل V تنظیم می کند و نیازی به مکان ذخیره داده ها ندارد. هر انتقال به یکی از سه مکانیسم قانونی نیاز دارد. تصمیم کفایت کشور مقصد را پوشش میدهد، بندهای استاندارد قراردادی واردکننده را ملزم میکند یا یک انحراف محدود اعمال میشود. ذخیره داده ها در اتحادیه اروپا این موضوع را کاملاً حذف می کند که چرا میزبان ها مناطق اتحادیه اروپا را به عنوان میانبری برای انطباق می فروشند.
انتشار فرانکفورت این الگو را کاملاً نشان می دهد. ساخت یک ربع به طول انجامید، یک معماری قفل شده، تک منطقه ای با معافیت های منطقه ای، با این باور که مقررات به آن نیاز دارد. وصله کاری، بندهای قرارداد استاندارد به علاوه بررسی توافقنامه پردازش داده، دو هفته کار بود. اشتباه محل اقامت داده ها، انتخاب محل ذخیره فیزیکی داده ها، با حاکمیت داده ها، این سوال که قانون چه کسی بر آن حاکم است گیج می شود.
دادگاه های اروپایی قرارداد بندر امن اتحادیه اروپا و ایالات متحده را در سال 2015 باطل کردند. جایگزین آن، سپر حریم خصوصی، در تصمیم Schrems II در ژوئیه 2020 سقوط کرد. چارچوب کنونی حریم خصوصی داده اتحادیه اروپا-ایالات متحده از ژوئیه 2023 شروع شده است و 2700 سازمان آمریکایی را تحت پوشش خود قرار می دهد که تا اواسط سال 2026 تایید شده اند. این دادگاه از اولین چالش قانونی خود در سپتامبر 2025 جان سالم به در برد. از آنجایی که دو مورد از این فریم ها قبلاً سقوط کرده اند، بندهای قرارداد استاندارد اجرا شده به عنوان یک بازگشت در پرونده باقی می مانند.
از آنجایی که حوزه قضایی از ادغام و همچنین جغرافیا تبعیت می کند، فهرست مناطق ارائه دهنده متفاوت از آنچه در ابتدا به نظر می رسد خوانده می شود. قانون CLOUD ایالات متحده در سال 2018 به مقامات ایالات متحده اجازه می دهد تا شرکت های ثبت شده در ایالات متحده را مجبور کنند داده هایی را که کنترل می کنند، در هر کجا که ذخیره می شود، تحویل دهند. منطقه آمستردام ارائه دهنده ایالات متحده اقامت اتحادیه اروپا را اعطا می کند، در حالی که جداسازی کامل از محدوده قانونی ایالات متحده مستلزم ارائه دهنده ثبت شده در اتحادیه اروپا است. برای اکثر سایت های کوچک، تمایز آکادمیک است.
اگر مکان ضروری نیست، اصلاً چرا میزبانی در اتحادیه اروپا؟
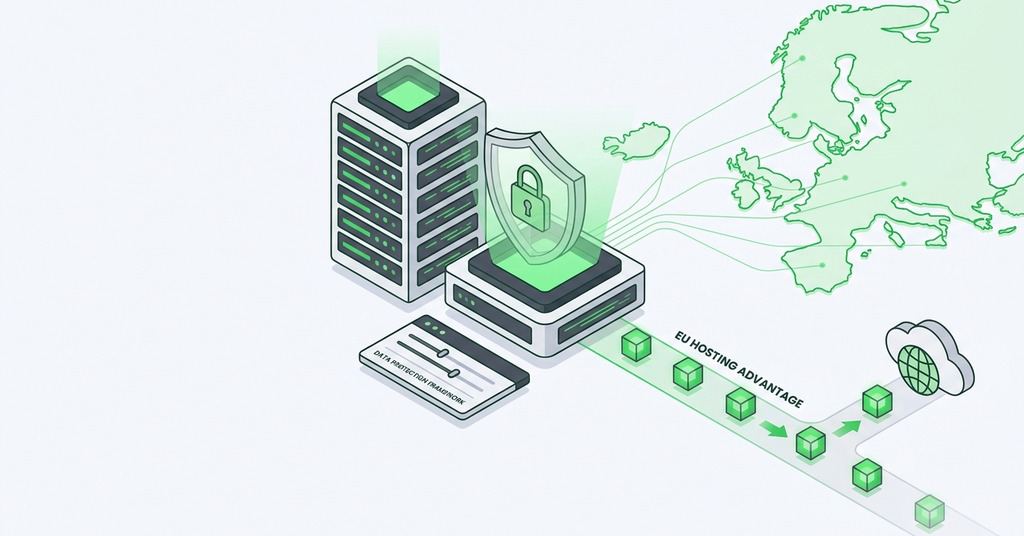
میزبانی داده های بازدیدکنندگان اتحادیه اروپا در منطقه اقتصادی اروپا مسئله انتقال را به طور کامل حذف می کند. تجزیه و تحلیل کفایت از لیست به همراه بندهای قرارداد حذف می شود، و همچنین کار مداوم نظارت بر دادگاه ها برای ابطال بعدی. این سادهترین مسیر موجود است و حتی شرکتهایی که اسناد انتقال را میفروشند، آن را به این شکل توصیف میکنند.
انتخابگر منطقه فقط محل قرار گرفتن پایگاه داده اولیه را تعیین می کند. تیمها فرانکفورت را برای این پایگاه داده انتخاب میکنند و در آنجا توقف میکنند، در حالی که پشتیبانگیریهای شبانه در سطلی در ویرجینیا و گرههای انتهایی CDN پاسخهای حافظه پنهان و نوشتن گزارشهای درخواست در قارههای دیگر تکرار میشوند. مهندس پشتیبانی که جلسه ای را از طرف شخص ثالث باز می کند نیز مهم است. هر یک از اینها یک انتقال فصل پنجم است، از جمله دسترسی از راه دور، حتی اگر ظاهرا هیچ داده ای منتقل نشده باشد. کار ردیابی جایی است که دادهها پس از خروج از سرور اصلی، در پشتیبانگیری، گزارشها، تجزیه و تحلیل، ارائهدهنده ایمیل و هر جلسه پشتیبانی میروند. موجودی با سرور اصلی شروع می شود و به اینجا ختم نمی شود.
اگر سرور در کانادا یا ایالات متحده باشد چه تغییری می کند؟
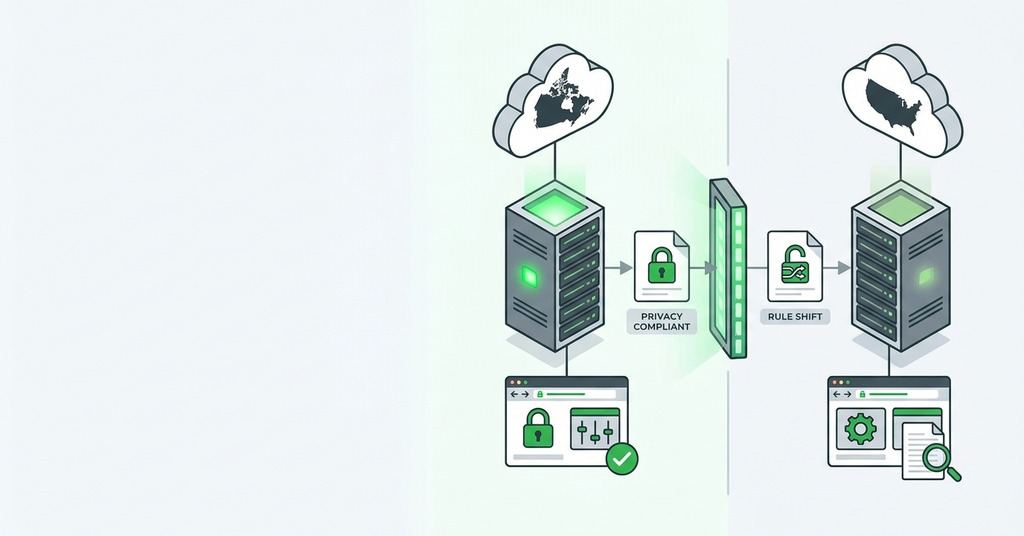
اتحادیه اروپا یک تصمیم کفایت را برای نهادهای تجاری کانادایی تحت پوشش PIPEDA حفظ می کند، به طوری که داده های شخصی از اتحادیه اروپا به میزبان کانادایی بدون بندهای قراردادی جریان می یابد. در کانادا، PIPEDA برای ماندن در این کشور نیازی به داده ندارد. در عوض، سازمان جمعآوریکننده را مسئول کارهایی میداند که یک پردازشگر خارجی با دادهها انجام میدهد، که به قراردادها و شفافیت خطمشی حفظ حریم خصوصی، بهعلاوه یک تعهد گزارش تخلف که حتی زمانی که نقض در یک ارائهدهنده آمریکایی رخ میدهد، اعمال میشود.
کبک شدیدترین قانون حفظ حریم خصوصی را در آمریکای شمالی دارد. قانون 25، که از سپتامبر 2024 به اجرا درآمد، برای هر سازمانی در سراسر جهان که دادههای حتی یک ساکن کبک را پردازش میکند، اعمال میشود. به یک افسر حریم خصوصی با نام عمومی، ارزیابی تأثیر حریم خصوصی قبل از خروج دادهها از استان، و فناوریهای ردیابی بهطور پیشفرض خاموش میشود تا زمانی که بازدیدکننده شرکت کند. این تحریم ها 25 میلیون دلار کانادا یا 4 درصد از گردش مالی جهانی است. مطابقت با قانون 25، PIPEDA را راضی می کند.
یک سرور واقع در ایالات متحده برای داده های بازدیدکنندگان اتحادیه اروپا پس از مستند شدن مکانیسم انتقال و میزبانی که تحت چارچوب حریم خصوصی داده ها تأیید شده است، این مکانیسم را ارائه می دهد. بدون صدور گواهینامه، سایت به بندهای قراردادی استاندارد و ارزیابی تاثیر انتقال نیاز دارد که هیچ کدام برای یک سایت کوچک خیلی وقت گیر نیست. هر کدام یک سند فروشنده یک بار است که یک بار بایگانی می شود و تنها زمانی که فروشنده یا قانون تغییر می کند تجدید نظر می شود.
صاحب سایت کوچک چه کاری باید انجام دهد؟
پایه مستندات
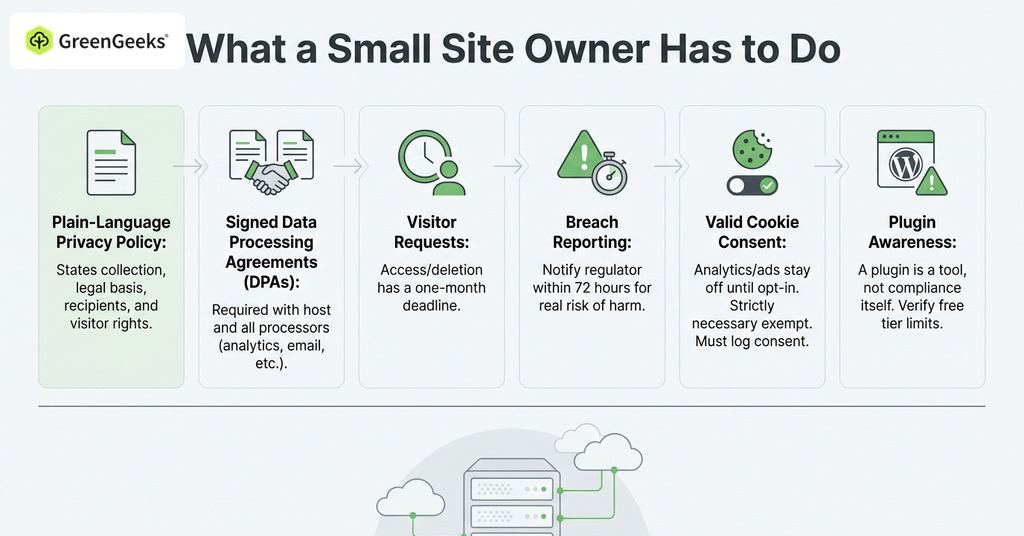
صرف نظر از مکان سرور، یک سایت با محدوده GDPR دارای همان تعهدات اساسی است. شما به یک خط مشی حفظ حریم خصوصی به زبان واضح نیاز دارید که بیان کند چه چیزی و چرا جمع آوری می کنید. همچنین مبنای قانونی برای هر استفاده و گیرندگان داده ها را مشخص می کند، سپس به بازدیدکنندگان می گوید که از چه حقوقی می توانند استفاده کنند. یک قرارداد پردازش داده امضا شده با میزبان و هر پردازشگر داده دیگری که بر داده های شخصی تأثیر می گذارد، از ابزار تجزیه و تحلیل گرفته تا سرویس ایمیل، الزامی است. درخواست بازدیدکنندگان برای دسترسی یا حذف مهلت یک ماهه دارد. یک تخلف با خطر واقعی آسیب در عرض 72 ساعت به تنظیم کننده ارسال می شود.
DPA اسناد معمولی است. میزبان یک PDF از پیش امضا شده را منتشر می کند. شما فیلدهای صادرات و امضا را پر می کنید، سپس آن را به صندوق ورودی حریم خصوصی ایمیل کنید و منتظر نسخه امضا شده باشید. این کپی در همان پوشهای قرار میگیرد که سیاست حفظ حریم خصوصی و گزارشهای رضایت، که مطابقت در این مقیاس معادل آن است.
سوال بنر کوکی
قوانین پشت پرچم از قوانین جداگانه ای سرچشمه می گیرند که به طور معمول در یک قانون تنظیم می شوند. الزام به درخواست قبل از ذخیره یا خواندن هر چیزی در دستگاه بازدیدکننده از دستورالعمل حفظ حریم خصوصی الکترونیکی ناشی می شود. GDPR استانداردی را برای آنچه رضایت معتبر محسوب می شود ارائه می کند. کنار هم قرار دادن آنها بنرهایی ایجاد می کند که در زمان نامناسب چیز اشتباهی را می خواهند.
کوکی های کاملا ضروری، آنهایی که یک جلسه یا سبد خرید را زنده نگه می دارند، معاف هستند. تحلیلها و ردیابهای آگهی تا زمانی که بازدیدکننده شرکت نکند خاموش میمانند و این قانون در سراسر اتحادیه اروپا و بریتانیا اعمال میشود. کبک طبق قانون به طور پیش فرض همان را اضافه می کند. رضایت باید دارای مهر زمانی باشد زیرا بار اثبات بر عهده شماست. افزونه رضایت ابزاری برای این کار است، نه خود رضایت. در یکی از پلاگینهای پرکاربرد، سطح رایگان بهطور بیسروصدا بنر را پس از 5000 بازدید ماهانه از صفحه غیرفعال میکند و سایتها را با شروع رشد ترافیک آنها در معرض دید قرار میدهد.
نحوه انتخاب مکان میزبان
با سرعت شروع کنید، زیرا تاخیر چیزی است که بازدیدکنندگان هر بار که صفحه بارگیری می شود متوجه آن می شوند. صرافی فرانکفورت، بزرگترین صرافی جهان از نظر ترافیک، بازدیدکنندگان را از اروپای مرکزی 8 تا 15 میلی ثانیه از یک سرور متصل به خوبی در مقابل 80 تا 90 میلی ثانیه از طریق اقیانوس اطلس تا نیویورک قرار می دهد. کار حقوقی به دنبال انتخاب منطقه است و به ندرت آن را تغییر می دهد.
قبل از نهایی کردن انتخاب خود، کش و مناطق گزارش هر بسته CDN را بررسی کنید. این شامل میزبانهای رایگان ادغام Cloudflare مانند GreenGeeks میشود که برنامههای خود را اجرا میکنند که محتوا را در سراسر مرزها بدون هیچ تصمیم اضافی از طرف مالک سایت تکرار میکنند.
GreenGeeks مراکز داده را در آمستردام و مونترال، همراه با شیکاگو و سنگاپور اداره می کند. آمستردام گزینه EEA در این لیست و مونترال گزینه کفایت است.
برای مخاطبان اتحادیه اروپا، منطقه EEA راه آسانی برای خروج است. برای مخاطبان مختلط یا آمریکای شمالی، یک کشور کفایت یا میزبان دارای گواهی ایالات متحده همین کار را با یک سند اضافی در پوشه انجام می دهد. مرحله ای که افراد از آن می گذرند پس از انتخاب منطقه می آید. هر پردازندهای را که دادهها را لمس میکند فهرست کنید، از جمله هدف پشتیبان، CDN، ابزار تجزیه و تحلیل و ابزار پشتیبانی، سپس تأیید کنید که همه قبل از ورود اولین بازدیدکننده، توافقنامه امضا شدهای دارند.
سوالات متداول
اقامت داده چیست؟
محل اقامت داده ها مکان فیزیکی است که داده ها در آن ذخیره و پردازش می شوند. انتخاب منطقه میزبانی یک انتخاب قراردادی است تا یک مقوله قانونی. حاکمیت داده موضوعی جداگانه است که قوانین آن بر داده ها حاکم است. محلی سازی داده ها یک دستور جداگانه برای ذخیره داده ها در یک کشور است.
تفاوت بین اقامت داده و حاکمیت داده چیست؟
محل اقامت می پرسد که داده ها در کجا ذخیره می شوند. حاکمیت می پرسد قانون چه کسی آن را کنترل می کند. دادههای ذخیرهشده در مرکز داده اتحادیه اروپا که توسط یک ارائهدهنده ثبتشده در ایالات متحده اداره میشود، دارای اقامت بدون حاکمیت کامل هستند، زیرا قانون CLOUD ایالات متحده هنوز به آن رسیده است. بخش 702 FISA دومین باری است که مقامات ایالات متحده به داده ها دسترسی پیدا می کنند.
آیا GDPR برای وب سایت های ایالات متحده اعمال می شود؟
بله، زمانی که سایت ایالات متحده کالاها یا خدماتی را به افراد در اتحادیه اروپا ارائه می دهد یا بازدیدکنندگان اتحادیه اروپا را از طریق کوکی ها یا تجزیه و تحلیل ردیابی می کند. یک سایت فقط در اتحادیه اروپا و بدون شاخص های هدف گیری احتمالاً خارج از محدوده است.
آیا GDPR برای مشاغل کوچک اعمال می شود؟
هیچ معافیت کلی برای مشاغل کوچک وجود ندارد. تنها استثنا، بند 5 ماده 30، سازمانهایی که کمتر از 250 کارمند دارند را از برخی تعهدات نگهداری سوابق معاف میکند.
آیا GDPR برای شهروندان اتحادیه اروپا که در ایالات متحده زندگی می کنند اعمال می شود؟
به طور کلی، خیر. حفاظت مربوط به جایی است که شخص در زمان پردازش در آن قرار دارد. تابعیت در آزمون لحاظ نشده است. یک گردشگر آمریکایی در پاریس تحت پوشش قرار می گیرد، در حالی که یک شهروند اتحادیه اروپا در نیویورک پوشش داده نمی شود.
چارچوب حفظ حریم خصوصی داده اتحادیه اروپا-ایالات متحده چیست؟
این تصمیم مربوط به کفایت است که در 10 ژوئیه 2023 اتخاذ شده است که به شرکتهای آمریکایی دارای گواهینامه خود اجازه انتقال داده است. این جایگزین Privacy Shield شد که Schrems II آن را در سال 2020 لغو کرد و با چالشهای حقوقی مداوم روبرو بود. اکثر سازمانهایی که به آن متکی هستند، بندهای قرارداد استاندارد اجرا شده را در صورت از بین رفتن آن آماده نگه میدارند.
ارزیابی تاثیر انتقال چیست؟
ارزیابی تاثیر انتقال، تجزیه و تحلیل مورد به مورد مورد نیاز زمانی است که یک سایت به بندهای قراردادی استاندارد پس از Schrems II متکی است. بررسی میکند که آیا قوانین نظارتی کشور مقصد به واردکننده اجازه میدهد از قرارداد پیروی کند یا خیر.
آیا من به یک قرارداد پردازش داده با میزبان وب خود نیاز دارم؟
اگر میزبان اطلاعات شخصی سایت را پردازش کند، بله. ماده 28 GDPR مستلزم یک قرارداد کتبی شامل دستورالعمل ها و اقدامات امنیتی است. اکثر هاست های مستقر DPA استانداردی را منتشر می کنند که مشتری آن را امضا می کند.
قانون ابر ایالات متحده چیست و چرا برای میزبانی اهمیت دارد؟
قانون CLOUD 2018 به مقامات ایالات متحده اجازه می دهد تا شرکت های ثبت شده در ایالات متحده را مجبور کنند که داده هایی را که کنترل می کنند، هر کجا که سرورها هستند، تحویل دهند. این موضوع از یک اختلاف حکم در سال 2013 بر سر ایمیل های ذخیره شده توسط مایکروسافت در ایرلند ناشی می شود.
آیا پشتیبان گیری برای اقامت داده ها حساب می شود؟
بله پشتیبانگیریهایی که در خارج از اتحادیه اروپا کپی شدهاند، دادههای شخصی را در سراسر مرزها انتقال میدهند. حافظه نهان نقطه پایانی CDN و خطوط لوله گزارش نیز همین کار را انجام می دهند. درخواستهای حذف برای برنامههای چرخش پشتیبان اعمال میشود، بدون استثنا برای کپیهای ذخیره شده در آنجا.
اگر وب سایت من مطابق با GDPR نباشد چه اتفاقی می افتد؟
حداکثر جریمه ها به 20 میلیون یورو یا 4 درصد از گردش مالی سالانه جهانی می رسد. سایتهای کوچک معمولاً نامههای اخطار و دستورهای اقدام اصلاحی را میبینند، بهعلاوه وقتی تیم حقوقی مشتری درخواست موافقتنامه پردازش دادهای را که سایت نمیتواند تولید کند، از دست میرود.